# GitHub
CodeQL 2.27.2 发布:四语言分析改进,github.com 自动部署
2026-10-09 发布的 CodeQL 2.27.2 改进 C++、Go、Rust、JavaScript 分析,修复 websocket 改名、Rust 异步、Workflow SDK 等漏报场景,Go CFG 有破坏性变更,github.com 用户自动生效。
Dependabot 私有注册表新增 Anonymous 认证:内部镜像不用再塞占位 token
Dependabot 私有注册表新增 Anonymous 认证,用于允许匿名读取的内部包镜像,组织级配置一次覆盖所有授权仓库。注意:认证方式创建后不可更改,用过占位 token 的必须先删除再重建。
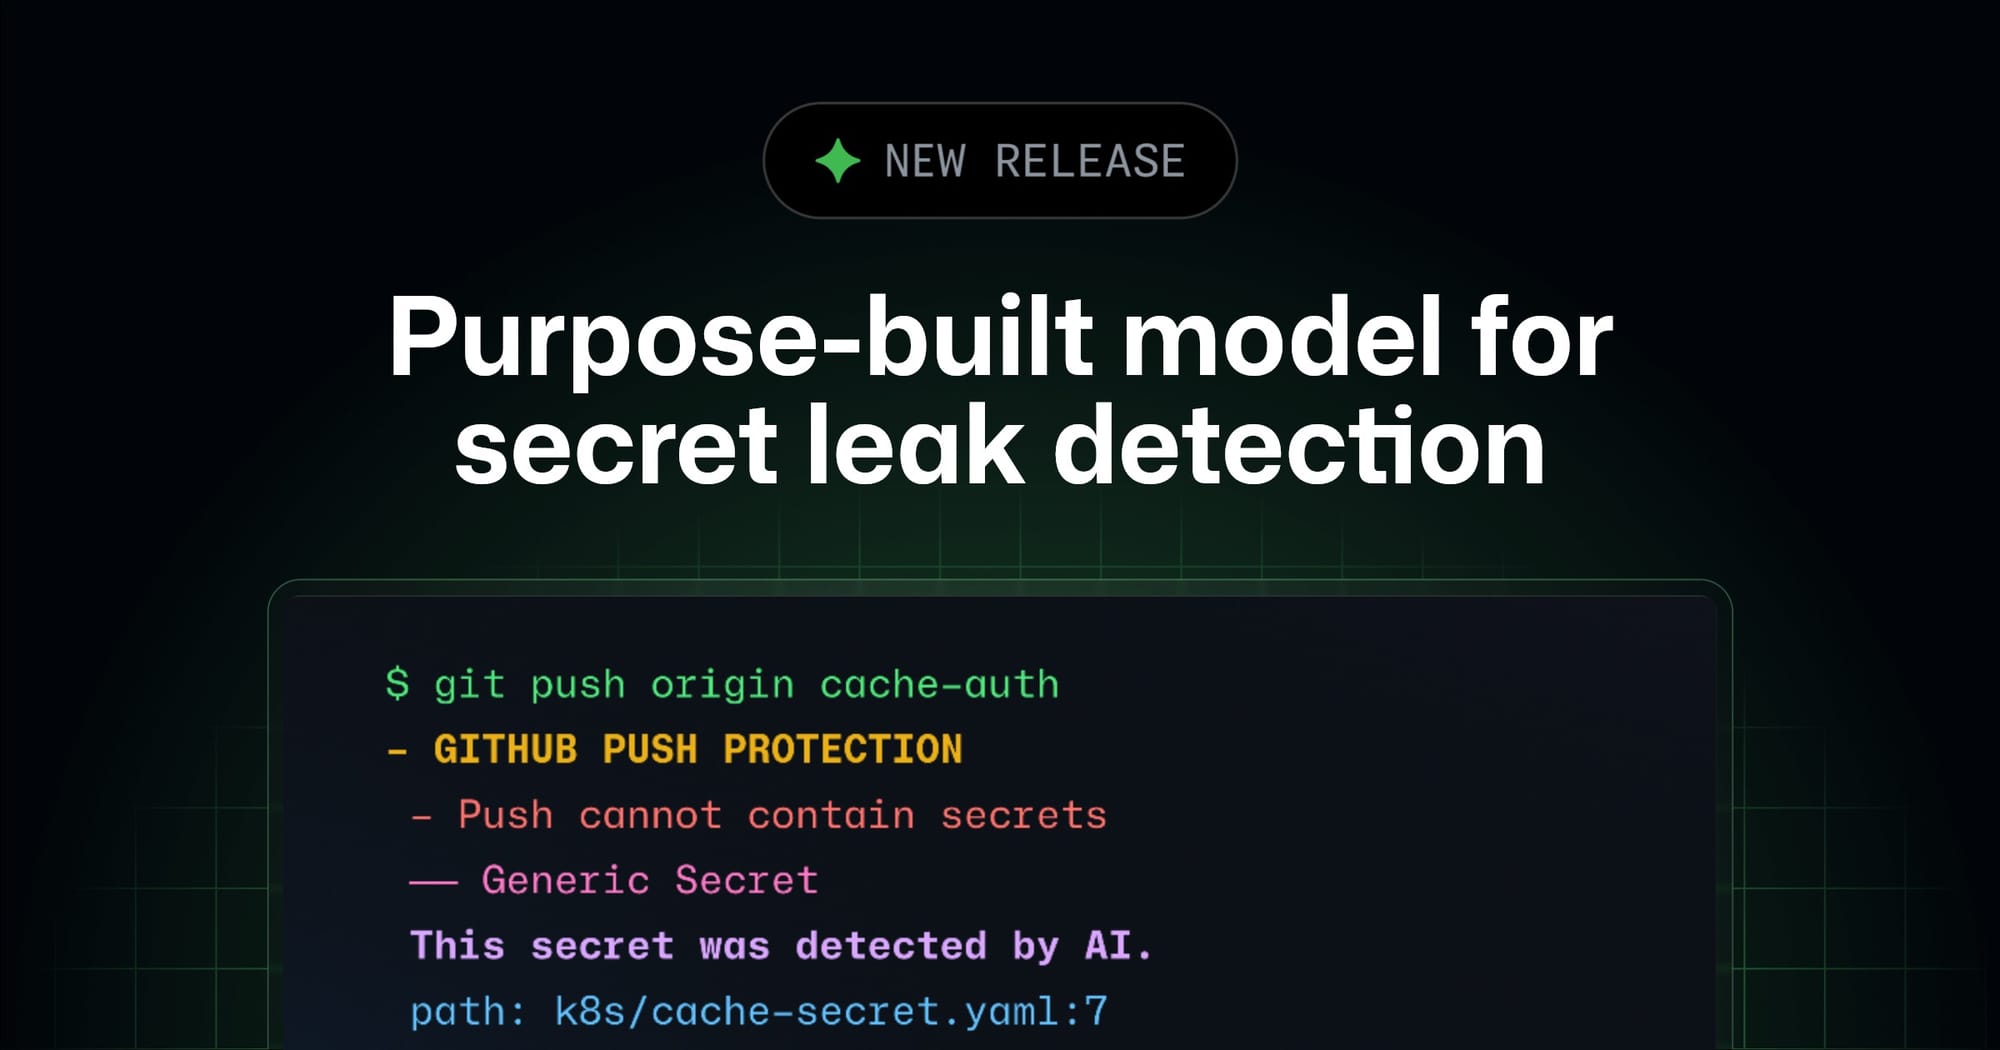
GitHub 上线专用密钥检测模型:能识别无固定格式的密码,两项新检查要花 AI Credits
GitHub 上线为泄漏密钥检测专门训练的模型,靠读上下文识别没有固定格式的密码,原有告警免费升级。同时 push protection 的 AI 密钥检测与 Copilot /security-review 的新密钥检查会消耗 AI Credits,默认关闭,费用记到仓库所属组织。
npm trusted publishing 新增 dist-tag 权限:发布后改 tag 不必再留长期令牌
GitHub 9 月 30 日为 npm trusted publishing 增加可选的 dist-tag 管理权限,默认关闭。开启后,把版本提升为 latest 或回滚指针都能用短时 OIDC 凭据完成,长期访问令牌可以彻底移除。
GitHub 异步合并 API 正式可用:提交合并拿 UUID、轮询取结果,还是唯一支持堆叠 PR 的合并接口
GitHub 异步合并 API 正式可用:PUT 提交合并拿 UUID、GET 轮询取结果,支持合并队列与堆叠 PR,是官方推荐的程序化合并路径,取代同步 REST 端点和 GraphQL mutation。
GitHub 安全公告支持机密评论:维护者内部讨论留在案卷里,报告人看不到但审计查得到
GitHub 让维护者能在安全公告上留只有写权限用户可见的机密评论:内部调查讨论回到公告案卷,报告人不可见也不被通知,查看行为进审计日志,API 只在 GraphQL 提供。
GitHub App 安装令牌改成无状态格式:长度从 40 位涨到约 520 位,11 月 30 日前要清掉覆盖头
GitHub App 安装令牌无状态格式已全量切换:前缀仍是 ghs_,长度从 40 位涨到约 520 位;权限与端点不变,但硬编码长度校验、存储列宽、长 Authorization 头和脱敏规则都会出问题。
GitHub 为 Agent 规模重建 Git 基础设施:提交量同比涨超 5 倍,写吞吐内部基准最高 35 倍
GitHub 工程博客披露正在重建 Git 基础设施:agent 几乎每个动作后都提交,push 与写入吞吐需要提升数个数量级。现有 Spokes 多副本模型让“加副本吸收读负载”反而拖慢写入,新方向是把协调压到最小、让存储与计算解耦。
GitHub 堆叠 PR 正式 GA:栈作为单个合并组进队列,rebase 后审批不再被清空
GitHub 把堆叠 PR 从 public preview 转正:栈作为一个 merge group 进出合并队列,rebase 后未改动代码上的审批会被保留,webhook 新增 stacked 动作。auto-merge 仍在滚动推出。
GitHub Secret Scanning 新增 5 类密钥检测:AI 生成的密钥进了公开仓库,发行方先收到通知
GitHub 把 Lovable、Pydantic、Supabase 的 5 类密钥纳入 Secret Scanning;公开仓库命中合作方密钥时会自动上报发行方,由其撤销或轮换。
Cloudflare OS 开放托管版等待名单:Agent 工作区开始接 GitHub 仓库与 Gmail
Cloudflare OS 开放全托管版等待名单:开通只需指定自定义域名、Access 策略与 AI Gateway;同时新增挂载 GitHub 仓库并开 PR、Gmail 收发与草稿、以及 Excel/CSV/PDF/Markdown/HTML 导出。
GitHub 仓库自定义属性能由外部系统托管了:CMDB 和内部开发者门户可以直接供数
GitHub 9 月 29 日公开预览外部自定义属性:仓库的归属、服务层级、生命周期与合规状态可由 CMDB 或内部开发者门户托管并持续同步,值在 GitHub 只读,各集成拥有独立命名空间,可用于 ruleset 定位。
Dependabot 运行器设置下沉到仓库:私有包仓库的依赖更新终于能跑通
GitHub 9 月 29 日把 Dependabot 的运行器配置从组织级下沉到仓库级,可为版本更新和安全更新指定运行器类型、自定义标签和运行器组。它解决的是私有包仓库拉不到依赖的老问题,但安全配置目前不会强制执行这类设置。
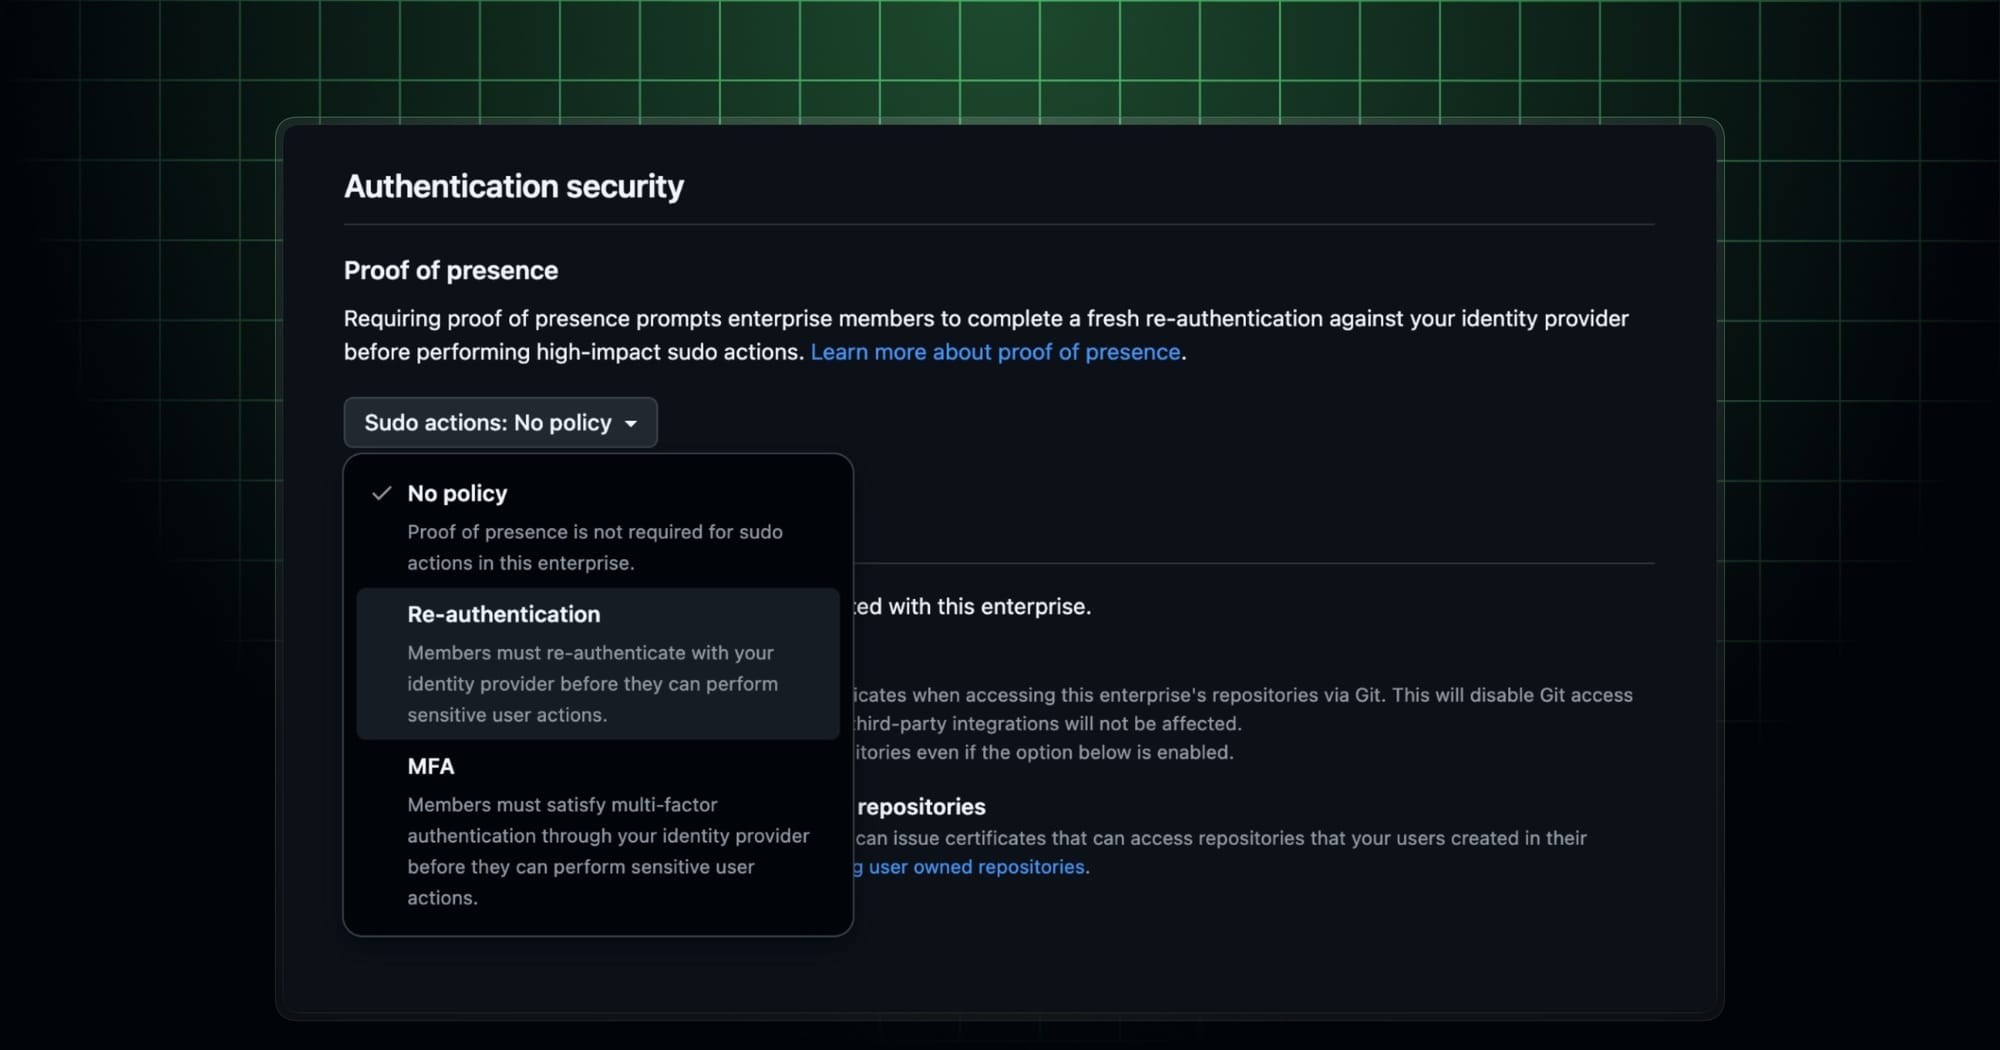
GitHub 企业版上线 proof of presence:创建令牌、改安全设置前要先回身份源重新证明身份
GitHub Enterprise Cloud 上线 proof of presence 公开预览:成员在创建令牌、编辑 Webhook、修改组织安全设置、查看恢复码前,必须先回到身份源重新认证。目前仅覆盖使用 Microsoft Entra ID 做 SSO 的 EMU 企业,通过后同一浏览器会话两小时内免重复校验。
GitHub Enterprise 上线凭据清单导出:一次列出所有能访问企业的令牌、SSH 密钥与 App 令牌
GitHub Enterprise Cloud 支持导出能访问企业的完整凭据清单:SSH 密钥、两类 PAT、OAuth 令牌与 GitHub App 令牌,可在设置里导出 CSV 或用分页 REST API 拉取,并可与审计日志关联排序风险。
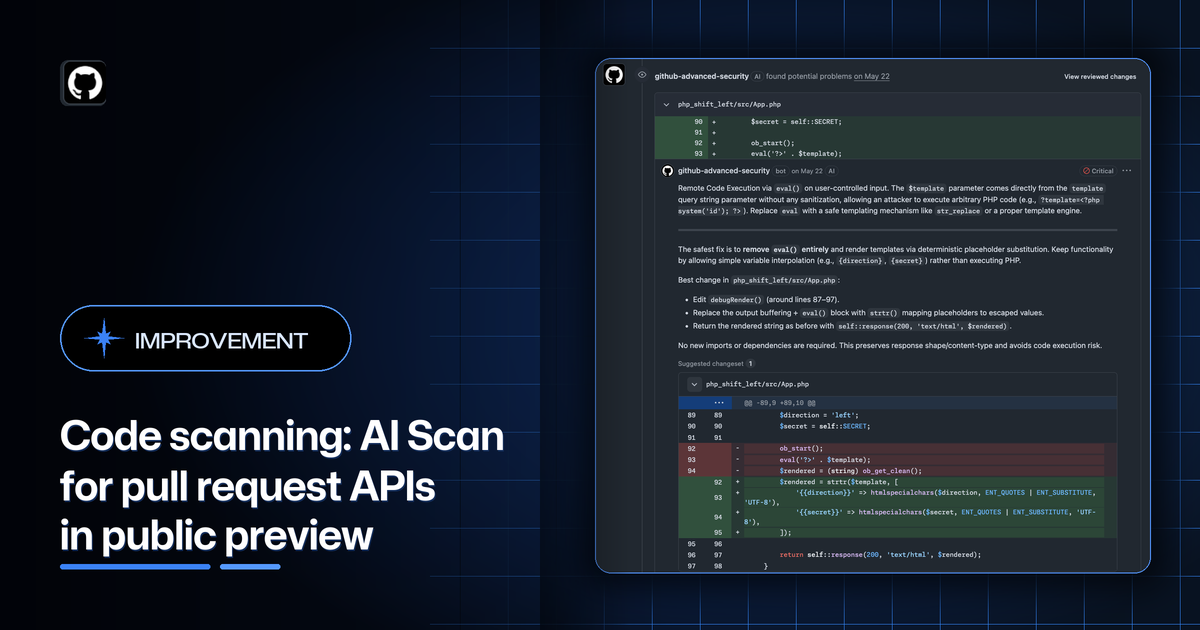
GitHub 为 AI Scan 上线组织级 REST API:PR 安全扫描能按仓库批量开关
2026 年 9 月 10 日,GitHub 为 Advanced Security 客户提供 AI Scan for pull request 的组织/仓库 REST API,可用 pr_scan 字段做规模化启用。