摘要:2026 年 10 月 5 日,GitHub 在官方 Changelog 中宣布 Secret Scanning 新增对 Lovable Labs、Pydantic Services 与 Supabase 共 5 类密钥的检测。其中 Lovable Labs 同时加入了合作方计划:当它的密钥出现在公开仓库时,GitHub 会把命中结果自动上报给发行方,让平台有机会在密钥被滥用之前先撤销或轮换。
导语:过去一年,"用 AI 写代码"最典型的翻车现场,已经不是模型写错了函数,而是它在示例里顺手写了一句真实存在的 API Key,然后被你提交到公开仓库。GitHub 这次做的,是把这类新出现的密钥类型一个个收进扫描器,并且让其中一部分在泄漏之后直接惊动发行方,而不是只在你自己的告警列表里躺着。
发生了什么:一次加 5 个检测器,其中 1 个走"通知发行方"通道
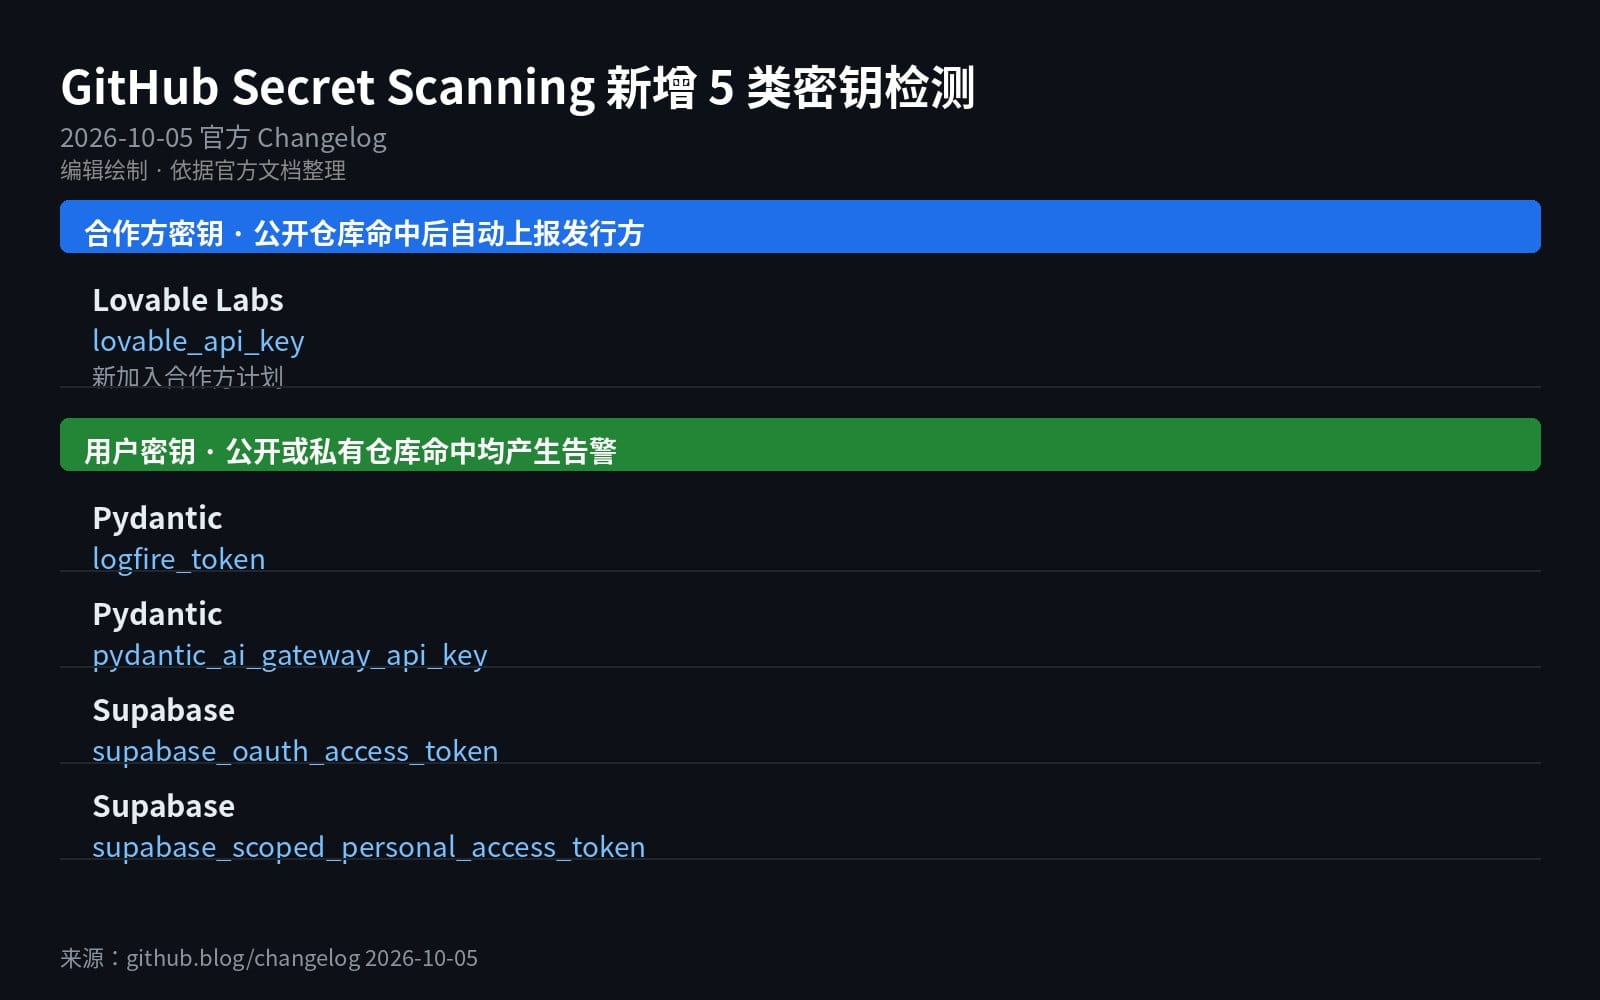
按官方 Changelog 的原文,这次的变化是"Secret scanning now detects new secret types from Lovable Labs, Pydantic Services Inc., and Supabase"。翻译成可核对的清单,一共 5 个新的密钥类型:
- Lovable Labs 的
lovable_api_key; - Pydantic Services 的
logfire_token与pydantic_ai_gateway_api_key; - Supabase 的
supabase_oauth_access_token与supabase_scoped_personal_access_token。
这 5 个类型被分成了两类,行为完全不同。合作方密钥(partner secret)目前只有 Lovable Labs 这一个——Lovable Labs 同时加入了 GitHub 的 secret scanning partnership program。当这类密钥出现在公开仓库时,GitHub 会自动把结果转发给发行方,官方给出的解释是让发行方"在凭据被滥用之前撤销或轮换它"。用户密钥(user secret)则是另外 4 个类型,它们在公开或私有仓库被命中时都会产生告警,但不会自动上报给发行方。
这个区分很关键。公开仓库是任何人可读的,密钥一旦提交就等于已经泄漏,所以"通知能撤销它的人"是最快的止损路径;而私有仓库命中时,风险仍然局限在组织内部,GitHub 选择只提醒仓库的负责人,把处置权留给团队自己。
一个完整场景:从 Vibe Coding 到密钥泄漏的 40 分钟
设想一位开发者用 Lovable 做原型:他在平台上生成了前端项目,把 lovable_api_key 写进本地 .env,调试时又图省事把它硬编码进一个示例脚本,顺手推到了自己的公开仓库。以前这条链路的终点是"某天收到一封账单异常邮件";现在的链路是:推送完成 → Secret Scanning 命中 → GitHub 向 Lovable Labs 转发 → Lovable 侧撤销该 Key → 你在平台上看到自己的 Key 失效。
Supabase 的两个新类型覆盖的是另一条常见路径。开发者用 Supabase CLI 或 Dashboard 生成了个人访问令牌,把 supabase_scoped_personal_access_token 塞进 CI 的变量或 Agent 的配置文件;如果这个仓库后来被改成公开,或者令牌被抄进了一份公开的模板工程,告警就会触发。注意这次收录的是"scoped"版本——也就是可以在组织和项目维度收窄权限的那种令牌,这恰好是团队在收紧凭据范围之后更愿意使用的一类。
为什么它改变工作流:责任从"仓库所有者"部分转移给了"凭据发行方"
此前 Secret Scanning 的默认心智模型是"发现问题、提醒你"。这个模型对 AI 辅助开发有天然缺陷:用 AI 生成代码的人,往往不是最清楚这个 Key 属于哪个平台、该去哪里撤销的人。密钥泄漏的处置链条上,最慢的一环从来不是"发现",而是"找到能按按钮的那个人"。
合作方计划把这一环直接短路了。密钥类型、发行方、撤销接口三者绑定在一起,GitHub 只需要把命中的那张凭据交给发行方,剩下的由平台侧完成。对使用 Lovable 这类工具的独立开发者和小团队而言,这相当于把一条原本需要人工排查的事故,变成一个平台到平台的通知。
另一个值得注意的信号是这次的名单构成:一个 AI 应用生成平台(Lovable)、一个 Python 数据校验与可观测性工具链(Pydantic / Logfire)、一个后端即服务平台(Supabase)。这不是通用云厂商的密钥,而是"AI 时代新工作流"里的常客——它们出现在同一个 Changelog 里,本身就说明这些工具的凭据已经开始频繁地流进代码仓库。
边界:它不做取证,也不保证撤销,私有仓库的合作方密钥不会被上报
有三点需要说清楚,否则容易高估这次更新:
- 合作方密钥只在公开仓库触发自动上报。如果你的
lovable_api_key泄漏在一个私有仓库里,走的是普通告警,不会有平台间转发。 - 上报不等于撤销成功。官方描述是 GitHub 把结果交给合作方,让合作方"能够"撤销或轮换。最终是否撤销、多久撤销,取决于发行方自己的流程。
- 它不回溯历史。这次新增的是检测能力,官方 Changelog 里没有承诺会扫描既有的提交历史并补发告警;已经泄漏并躺在历史提交里的旧密钥,仍需要你自己排查和轮换。
因此,合理的接管点是:把 Secret Scanning 当作"最短路径的止损提示",而不是"密钥治理的终点"。真正的收口仍然要在你这一侧完成——用 short-lived token 替代长期令牌,把凭据从代码移到 Secret 管理里,并且定期轮换。当告警出现在私有仓库时,判断"这枚 Key 能不能直接吊销、吊销之后会不会打断线上任务"这件事,仍然必须由人来决定。
如何试用
这次更新对开发者是零配置的:官方 Changelog 明确表示无需任何操作。仓库管理员可以在仓库的 Settings → Code security 里确认 Secret scanning 是否开启;组织可以通过安全配置把 Secret Scanning 统一推广到全部仓库。如果你的团队此前已经把告警接进了 Slack 或工单系统,新类型会沿用原有通道,不需要改配置——需要改的只是值班同学的处置手册:命中 Lovable 密钥时,可以直接去 Lovable 平台确认凭据是否已被撤销,而不必再从零开始排查这枚 Key 属于谁。
信息来源
- GitHub Changelog,2026-10-05,"Secret scanning adds detectors for Lovable, Supabase, and more":
https://github.blog/changelog/2026-10-05-secret-scanning-adds-detectors-for-lovable-supabase-and-more - GitHub Docs:Secret scanning 与 secret scanning partner program 说明
说明:本文中的检测器名称、合作方计划行为与"公开/私有仓库"的告警差异,均来自上述官方 Changelog 原文;涉及"密钥更容易泄漏"的判断属于编辑分析,不代表 GitHub 官方结论。
HiFox:将 Agent 变成真正的队友
另外,我们也在思考,AI 如何从个人提效走进团队协作。
HiFox 是一个让人和 AI Agent 在同一个工作现场协作的平台:你可以像给同事分派任务一样指派 Agent,在任务看板中跟踪进度、查看结果,让 Agent 成为团队里的队友。
👉 立即体验 HiFox:https://hifox.com
AI Coding 交流群
如果你也在用 AI 写代码,或者正在研究 Cursor、Claude Code 这些工具,
欢迎加入以下交流群。群里平时会聊一些 AI 编程的实际用法、开发工作流,还有各种新工具和新玩法。
