摘要:2026 年 10 月 7 日,GitHub 在官方 Changelog 中宣布上线一个为"检测泄漏密钥"专门训练的模型,用它替换原来的 AI 检测器。官方给出的边界很具体:模型读取代码上下文判断某个字符串是不是凭据,因此能识别"没有固定 token 格式的密码",而它不生成代码、也不生成自然语言。原有的 AI 检测密码告警会免费升级到新模型;同时上线两项消耗 GitHub AI Credits 的检查:push protection 里的 AI 密钥检测,以及 Copilot /security-review 命令中新增的密钥分类检查。
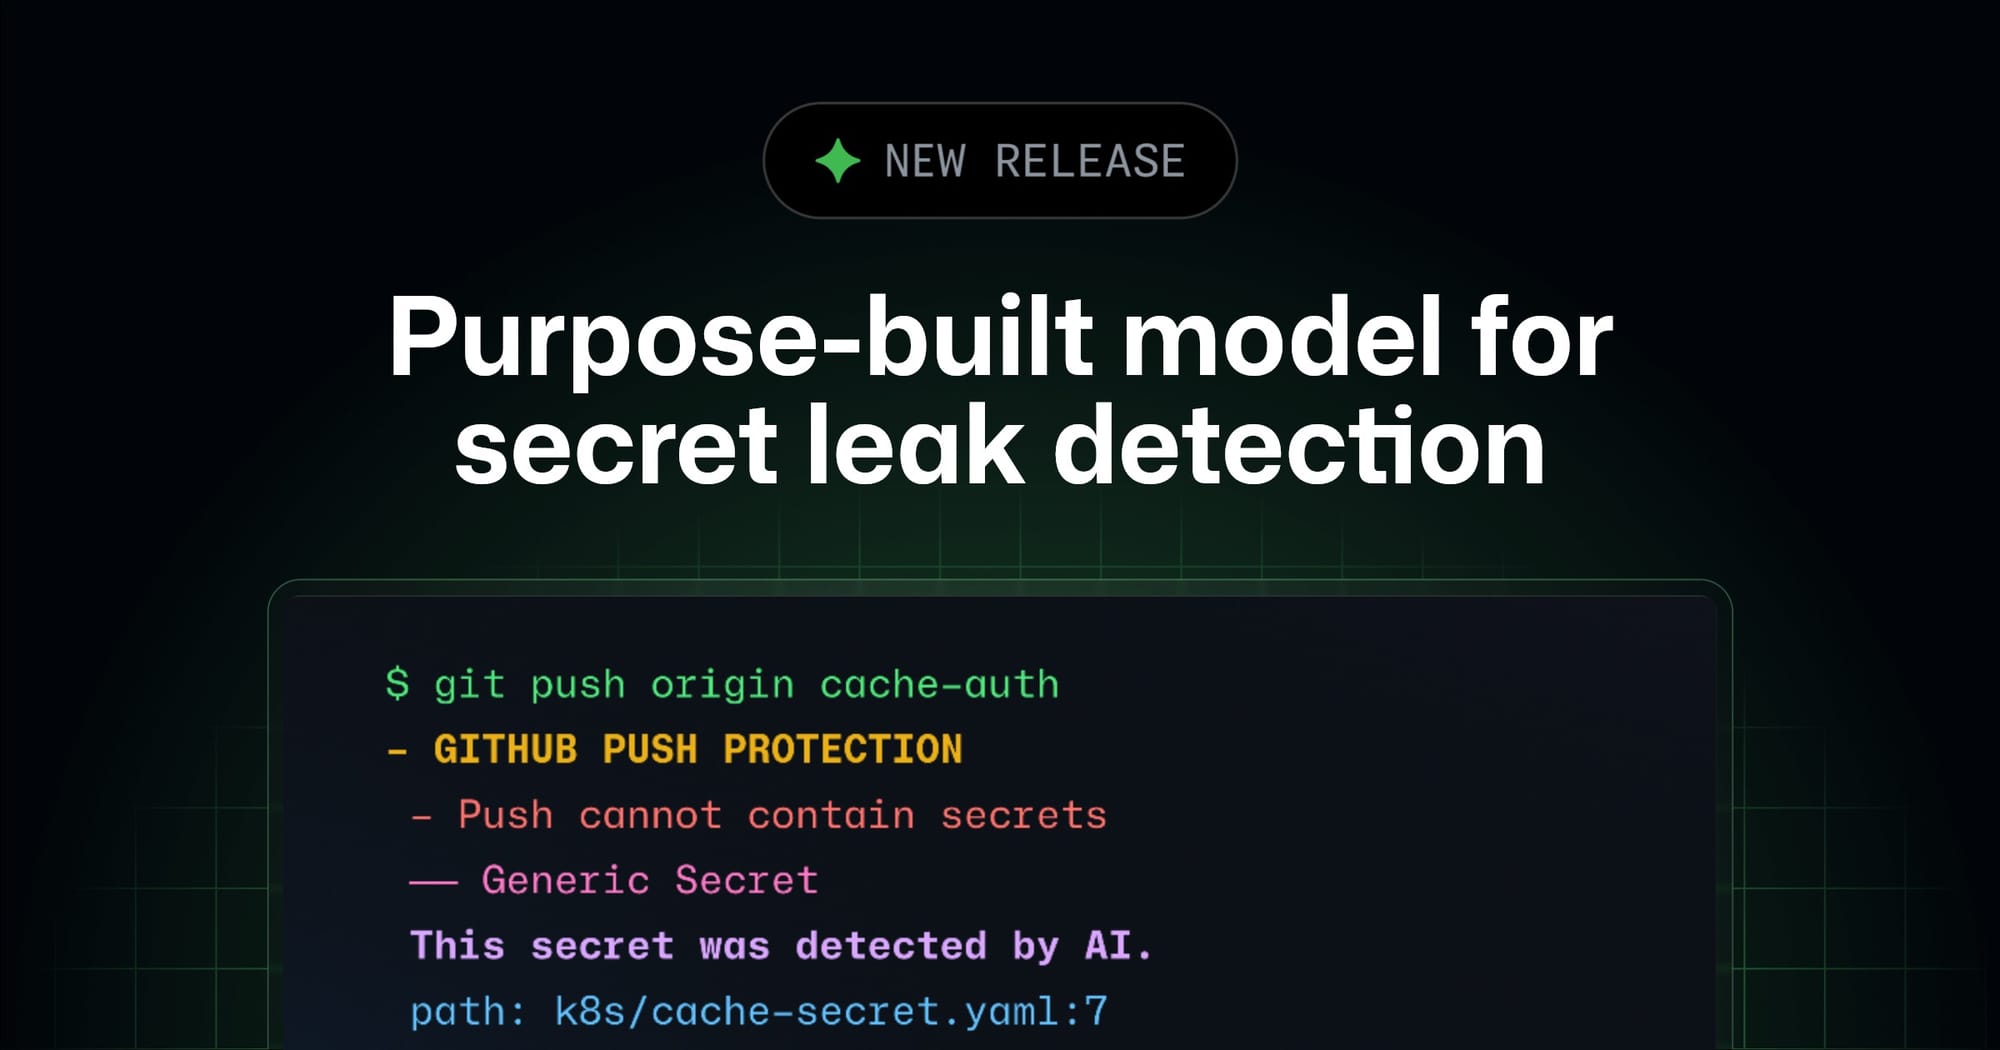
导语:AI 编程工具带来的一个副作用,是把密钥泄漏的形态变了。过去扫描器靠"长得像不像密钥"来抓——开头 AKIA、sk-、ghp_ 之类的前缀配上固定长度;现在模型写示例代码时更随意,可能把数据库密码直接写成一行没有任何可识别格式的普通字符串,正则扫描器从它旁边走过去也不会响。GitHub 这次换的不是规则库,而是把判断"这段文本是不是凭据"的活交给一个专门的模型。本文要说清楚:它比原来强在哪、哪些能力要花钱、以及这笔钱最后记在谁的头上。
AI Coding 交流群
如果你也在用 AI 写代码,或者正在研究 Cursor、Claude Code 这些工具,欢迎加入以下交流群。群里平时会聊一些 AI 编程的实际用法、开发工作流,还有各种新工具和新玩法。

发生了什么:换模型,同时上两项按量计费的检查
第一部分是模型本身。GitHub 称它是一个"为泄漏密钥检测专门构建、经过微调的模型",把"上下文感知检测"扩展到更多开发者工作流里。官方对边界的描述值得逐字看:它能读取周围的代码来判断疑似凭据,包括"没有可识别 token 格式的密码";同时,它不生成代码,也不生成自然语言。第二句是关键定位——它不是通用助手,只做分类判断。
第二部分是接入点。原本已经有"AI 检测密码"告警的仓库,会自动切换到新模型,不需要手动操作。在此之上有两项新的检查:一是 push protection 中的 AI 密钥检测,目前是私有预览;二是通过 Copilot 的 /security-review 命令执行的 AI 密钥扫描,覆盖 Copilot CLI 和 Copilot app,即将进入私有预览。Github Enterprise Server 侧,新模型把 AI 检测告警带到了 GHES 3.23 的公开预览,包含在已有的 GHSP 或 GHAS 购买中;但 push protection 与 /security-review 不在该 Server 版本的范围内。
第三部分是计费。这是本次更新里最需要认真读的一段。GitHub 明确:AI 检测的密钥告警仍包含在 GHSP 和 GHAS 中,不额外收费;但新推出的、需要主动选择加入的 push protection 检查与 /security-review 检查"会消耗 GitHub AI Credits",Credits 消耗数据"会在接下来几周内"出现。官方还专门说明了时间点:在私有预览里已经在用 push protection 的用户,一旦计费开始就会产生 Credits 费用,如果不想要,应该先把它关掉。
一个具体工作流:从"推送前自己扫一遍"到"推送时被拦住"
先看这些检查分别发生在流水线的哪一步。
push protection 是推送时拦截:检查在 push 的那一刻执行,如果命中,你有机会在密钥进入 Git 历史之前把它删掉。这是它和"事后扫描"最本质的区别——历史里的密钥要清洗,需要改写提交、轮换凭据,代价高得多。代价是 checks 的一次判断可能消耗 Credits,即使它最终没有拦住这次推送。
/security-review 则在你提交、推送或发起 PR 审查之前运行,在受支持的 CLI 或 App 会话里审查当前活动变更,返回按优先级排序的发现和修复建议。官方说明它是只读的,沿用现有的 Copilot 策略与计费。新增的密钥分类检查与原有的 LLM 审查并存,而且不需要 GHSP/GHAS 许可证——按 GitHub 的说明,这两者都可以用个人 Copilot 套餐(Pro、Pro+、Max、Free、Student)跑,也可以在 Copilot Business/Enterprise 上用,具体取决于平台支持、邀请和管理员策略。
把两段接起来看,一个典型的变化是这样:以前你写完一个调用内部服务的小脚本,自己扫一眼、提交、推送,密钥进了历史,等扫描器事后报警,然后是轮换凭据加清理历史的一整套流程。现在如果组织开了 push protection,推送那一刻就会被要求处理;如果还没开,你也可以在提交前用 /security-review 让模型把"这行像不像口令"看一遍。区别在于,第一道拦截是强制的、按仓库计费;第二道是自选的、按你的 Copilot 计划计费。
为什么这件事改变工作流:判断力从规则转向上下文
要理解这次换模型的意义,得回到扫描器的工作方式。传统密钥扫描靠模式匹配:一个正则描述"什么形状的字符串像密钥",命中即告警。它对格式固定的云厂商 token 有效,但对"人为起名的口令"基本无能为力。GitHub 这次的说法是模型会读上下文——判据从"这个字符串长什么样"变成"这段代码在做什么、这个值从哪来、它被传给谁"。
直接后果是三类以前很难覆盖的东西变得可检测:没有固定格式的密码、嵌在配置或示例里的内部服务口令、以及模型生成代码时顺手写进去的看起来像普通字符串的凭据。这正好对应 AI 编程普及之后泄漏形态的变化——泄漏不再主要来自"开发者复制了带 AKIA 的密钥",而更多来自"模型很贴心地帮你写了能跑的示例代码,里面带着一个真实口令"。
另一个变化是责任和预算的位置。密钥检测此前属于"平台内置能力",安全团队把它当默认项;现在它的一部分变成按量计费的功能,于是决定权落到两处:谁有权在组织里开启,以及谁的预算被消耗。官方对账户归属的说明是:用量记到拥有该仓库的组织,不占用某个具体用户的分配额度;例外是企业托管用户(EMU)在用户命名空间仓库中的推送,会记到推送者本人及其分配额度。这条例外值得提前和团队对齐,因为它把成本直接压到了个人账上。
限制、边界,以及人应该在哪里接管
第一,别把"不加价"和"不要钱"混起来。免费升级的只是原有的 AI 检测密钥告警;push protection 检查和 /security-review 中的新密钥检查属于新能力,要消耗 AI Credits,而 Credits 消耗数据会在接下来几周内才出现——也就是说,账单反馈是滞后的,先开再用、事后才发现用量,是很容易踩的顺序错误。
第二,默认状态是关的,而且"运行命令"不等于"打开功能"。官方明确写明新密钥检查默认关闭,运行 /security-review 不会把它们打开,需要用户在策略允许的范围内主动选择加入。管理员也可以用策略直接关闭这些能力,并且"选择加入不会覆盖管理策略"。这一点对使用 Agent 的团队尤其重要:官方特别提醒,Agent 不应该在没有明确授权的情况下启用消耗 Credits 的功能或改动预算。
第三,额度要有护栏。管理员可以在 Billing and licensing → Budgets and alerts → SKU-level budget → Advanced Security → Secret Protection AI Credits 这一层设置 SKU 级预算,也可以设一条覆盖多个 SKU 的整体 AI Credits 预算。但要注意,仅设置告警不会停止用量,需要用"达到预算上限时停止用量"这一类配置才真正拦得住。
第四,覆盖范围有明确缺口。GHES 3.23 只拿到了 AI 检测告警的公开预览,push protection 与 /security-review 不在该 Server 版本里;维护云端与企业内网两套代码的团队要注意,这道防线只存在于一边。另外,push protection 在 github.com 上需要付费的 GHSP 或 GHAS,且必须由管理员启用并受组织或企业策略约束。
关于人应该在哪里接管:模型只做分类判断,不生成代码、也不给修复方案全文,这意味着"它报了警"之后的轮换凭据、判断是否为误报、决定是否改写历史,仍然全是人的工作。把 AI 检测当成把最终决定权交出去是不成立的——它的价值在于减少漏报,而不是替代处置流程。
如何试用
已有 AI 检测密码告警的仓库无需操作,会自动切到新模型。想用 push protection 的 AI 密钥检测,需要具备 GHSP 或 GHAS(GitHub Enterprise Cloud 或 Teams 加购),由管理员在策略允许的前提下开启;在公开预览正式放开后,计费从组织选择加入并启用该功能时开始。
想用 /security-review 的密钥分类检查,在受支持的 Copilot CLI 或 Copilot app 会话中运行该命令,然后在策略允许处主动选择加入;个人 Copilot 套餐即可,不要求 GHSP/GHAS。企业内网用户目前可以用到的是 GHES 3.23 公开预览中的 AI 检测告警部分。
信息来源
- GitHub Changelog:Purpose-built model for leaked secret detection(2026-10-07,模型定位、接入点、计费归属与默认状态)
HiFox :将 Agent 变成真正的队友
另外,我们也在思考,AI 如何从个人提效走进团队协作。
HiFox 是一个让人和 AI Agent 在同一个工作现场协作的平台:你可以像给同事分派任务一样指派 Agent,在任务看板中跟踪进度、查看结果,让 Agent 成为团队里的队友。
👉 立即体验 Hifox:https://hifox.com
AI Coding 交流群
如果你也在用 AI 写代码,或者正在研究 Cursor、Claude Code 这些工具,欢迎加入以下交流群。群里平时会聊一些 AI 编程的实际用法、开发工作流,还有各种新工具和新玩法。