# 安全
GHE.com 停用仅 X25519 的 TLS:10 月 7 日截止,代理和 TLS 配置要逐项核对
GitHub 提醒:2026 年 10 月 7 日起,GHE.com 停止接受仅提供 X25519 的 TLS 连接。端点继续支持 P-256 与 P-384,SSH 不受影响,但内网代理与自建 TLS 配置需要提前改掉。
Anthropic 扩展网络安全验证计划:三档访问给防御方,红队工作不再被一刀切
CVP 合并 Project Glasswing 后分为三档:防御档数天回复、红队档放行授权渗透测试、最高档与美国政府协作审查。无 CVP 时安全任务全部首句被拦。
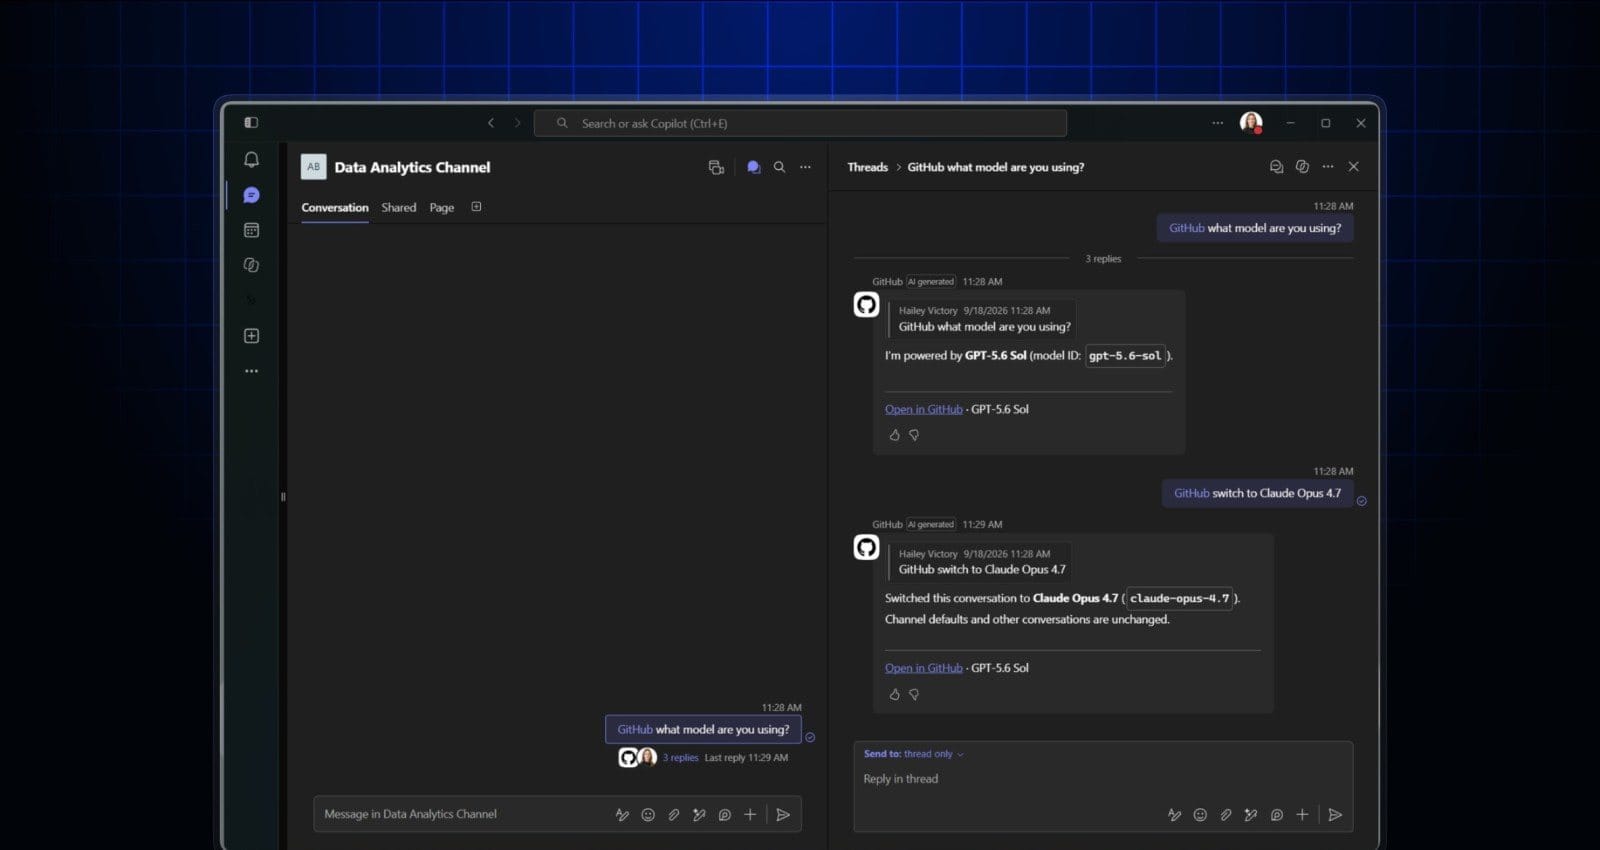
GitHub Copilot 在 Slack 与 Teams 里接住线程上下文:可切换模型,并修掉旧会话继续操作旧仓库的问题
GitHub Copilot 更新 Slack 与 Teams 集成:Slack 的文件、附件、消息链接与 Teams 的内联图片、转发消息、频道历史都成为 agent 上下文;新增可延续整条线程的模型切换,并修掉被替换的会话仍能操作旧仓库的问题。
GitHub Copilot 应用加入本地沙箱:默认关闭,开启后命令碰不到全盘文件与凭据
GitHub Copilot 应用在 9 月 23 日把本地沙箱推进 public preview。它按项目配置,把 agent 跑的命令关进操作系统级沙箱,限制文件、网络和凭据访问;默认关闭,也只覆盖本地仓库与工作树会话。
Claude Code 2.1.271:命令自带域名名单,auto mode 上网不再等于整段会话放行
Claude Code 2.1.271 在 auto mode 沙箱里为 Bash/PowerShell/Monitor 增加 per-command allowed_domains:主机随命令送审,只为这一次打开。
一份 llms.txt 就能触发安装?研究揭示 Coding Agent 的文档供应链边界
Ars Technica 8 月 27 日报道一项针对 6,214 个域名的研究:研究人员在 120 个站点的 llms.txt 或 llms-full.txt 中发现指向未注册包或域名的内容,并观察到 Claude、Codex 和 Hermes 参与了相关安装链路。对开发团队而言,文档必须被当作不可信输入,而不是天然的执行授权。

什么是 cURL Bearer Token?
偶尔会出现一些情况,需要通过不记名令牌来访问 cURL API。那么,需要采取哪些措施来确保安全的不记名令牌存储和正确的 API 实施就是本文的主要内容。

2026 年度 10 个好用的 API 管理工具
本文将对市面上好用的 API 管理工具进行对比分类,帮助你做出选择。包括 Postman、SwaggerHub、Apifox 等等。

REST API 缓存和并发优化:加速你的应用程序
本文将为您介绍如何优化 REST API 的缓存和并发处理,以提高应用程序的性能和响应速度。

如何在 Postman 中添加认证 token?
本文介绍了如何在 Postman 中设置 token,以便进行基于 token 的 API 认证。阅读本文,你将了解到如何在 Postman 中快速设置 token 并进行 API 认证。