摘要:GitHub 在 9 月 30 日的变更日志中提醒:从 2026 年 10 月 7 日起,GHE.com(即带数据驻留的 GitHub Enterprise Cloud)将停止接受只提供 X25519 作为密钥协商算法的 TLS 连接。端点会继续支持 FIPS 批准的 P-256 与 P-384 曲线,SSH 连接不受影响,但配置里把算法限定为仅 X25519 的应用、代理、安全设备或 TLS 库,需要在截止日前改掉。
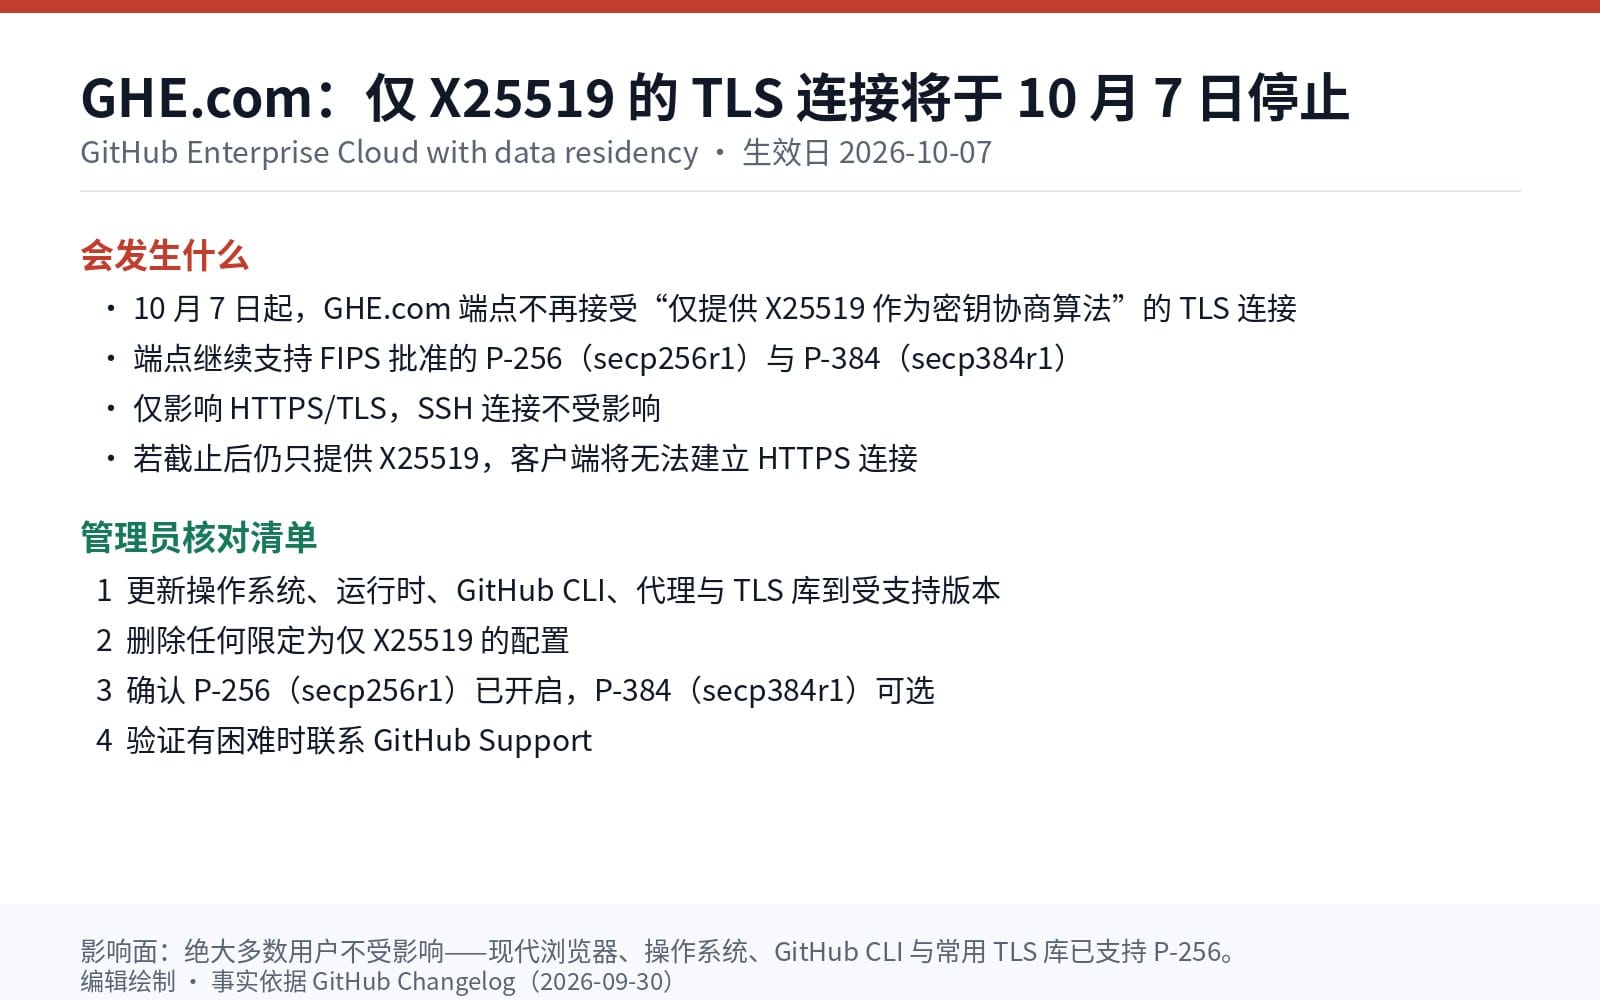
编辑绘制:依据 GitHub Changelog(2026-09-30)整理的影响范围与管理员核对清单
这是一条影响面很小、但后果很硬的变更。绝大多数客户端不受影响——现代浏览器、操作系统、GitHub CLI 版本和常用 TLS 库本来就支持 P-256。真正会踩坑的是那些在配置里显式把密钥协商算法收窄到只有一个选项的系统,比如内网代理、安全设备、老旧的运行时或某段被手工改过的 TLS 配置。这类配置往往是在几年前出于兼容性或性能考虑写下的,之后没人再动过。