摘要:Anthropic 于 2026 年 10 月 6 日宣布扩展网络安全验证计划(Cyber Verification Program,CVP),并把此前的 Project Glasswing 一并合并进来,形成 Defense Access、Red Team Access、Specialized Access 三档访问体系。通过审核的安全团队可以获得更少拦截的模型访问,用包括 Claude Opus 5.5、Sonnet 5.5、Mythos 5.1 在内的全部在役模型做防御性安全工作;红队档开放授权渗透测试,最高档则面向测试航空、电网、银行清算这类关键系统的机构。官方测试显示,没有 CVP 时 Opus 5.5 的安全类任务全部在第一句提示就被拦截,而红队档下 50 个任务完成 34 个,与模型未加防护的真实成功率一致。本文拆解三档分别面向谁、怎么申请、以及有哪些不能碰的边界。
用过前沿模型做安全工作的工程师都撞过同一堵墙:你让模型帮忙分析一个恶意样本的混淆手法,或验证自己系统里的一个漏洞是否真的可利用,提示词刚发出去就被安全策略拦下。官方给自己的测试数据更直白——CyScenarioBench 上,没有 CVP 的模型"每个任务都在第一句提示被拦截"。防御方和攻击方用的是同一套技术,模型分不清屏幕前面是医院的 SOC 团队还是勒索团伙,于是一刀切。这就是 CVP 要解的题:用身份验证换放行。
发生了什么:两个项目合并成三档
这次调整把 Anthropic 此前的两个独立项目合成了一条通道:原本面向关键软件防护组织、提供 Claude Mythos 访问的 Project Glasswing,和原本给受审核团队减少 Opus 与 Sonnet 安全拦截的第一代 CVP,现在统一成一个三档体系,申请都走 Anthropic 的官方门户。三个档位都能用到 Anthropic 最强的在役模型,包括 Opus 5.5、Sonnet 5.5 和 Mythos 5.1,后续新模型也会进入计划。值得一提的是开源维护者和独立研究者也能以个人身份申请防御档——安全审计工具链的维护者正是被拦截最频繁的群体之一。
三档怎么分:谁申请、等多久、能做什么
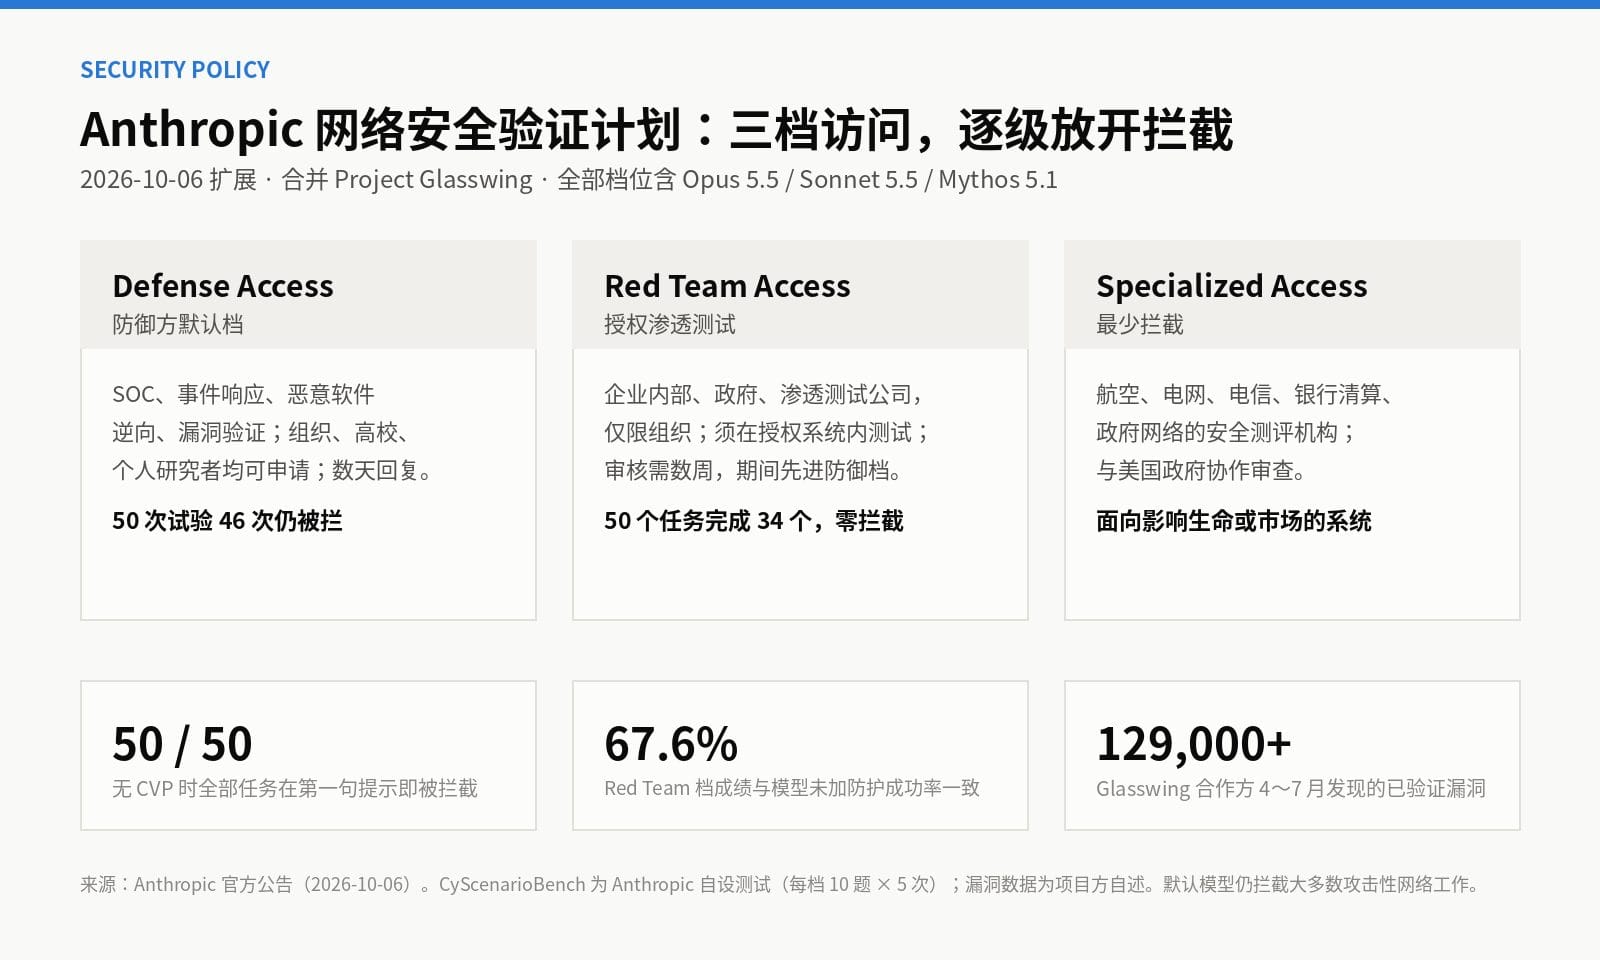
Defense Access 是默认档,覆盖 SOC 值班与事件响应、恶意软件逆向、漏洞验证这类防御性工作,企业、高校、政府、非营利组织的团队可以申请,运营关键基础设施的机构(公告举的例子是地区医院)、小型安全公司、开源维护者和独立研究者也在范围内,审核回复以天计。Red Team Access 在防御档之上加了对授权渗透测试的放行,面向企业内部红队、政府和渗透测试公司,只接受组织申请,审核以周计,等待期间先按防御档使用;物理伤害与大规模破坏类动作仍有实时拦截。Specialized Access 档拦截最少,留给那些被授权测试"牵涉生命安全或市场稳定"系统的机构——飞行控制系统、电网、电信、银行间清算网络、政府网络,每一家的审核都与美国政府协作完成,原 Glasswing 成员自动转入这一档。
完整工作场景:一次漏洞验证的两种命运
把场景落到实处。一家 SaaS 公司的安全团队在自己的代码库里发现一个可疑的 SSRF 疑点,想让模型帮忙构造验证 payload 并评估影响面:没有 CVP 时,这个请求大概率在第一步就被拦掉,工程师只能手写验证脚本;进入防御档后,同样的工作可以完整跑通——模型协助逆向分析、验证可利用性、给出修复建议,因为目标系统是自己的,属于防御档明确放行的"漏洞验证"。另一边,受雇做授权渗透测试的公司走红队档,对客户系统发起模拟攻击,官方的测试结果是:红队档下 50 个任务零拦截、完成 34 个,完成率与 Opus 5.5 未加防护时的 67.6% 一致——也就是说,放行之后模型的能力没有被额外阉割。
数据怎么读:12.9 万个漏洞背后的口径
公告里最抢眼的数字是 Glasswing 合作伙伴在 4 月到 7 月之间发现了至少 129,000 个已验证漏洞,加上 Anthropic 对开源项目的扫描另有 5,500 个,其中超过 33,000 个被评为 critical 或 high;Anthropic 自己估计真实影响至少是这个规模的五倍,合作方则报告漏洞发现的周期"缩短了几个月甚至几年"。这些数字全部来自项目方自述,读的时候要记住口径:它们证明的是"放行后的模型在真实防御工作里确实在产出",而不是某个基准分数。官方的 CyScenarioBench 更能说明机制本身:每档 10 个挑战、每个跑 5 次,防御档 50 次试验里仍有 46 次被拦——防御档放开的是防御动作,不是全部攻击面。
为什么这改变工作流
这份公告真正的信号是治理方式的变化。过去前沿实验室对网络能力的处理是模型内置拦截器,好坏一起拦;CVP 把它改成"身份验证 + 分层放权",把判断从模型内部挪到了审核流程里。对安全行业来说,这更接近他们熟悉的授权模型——渗透测试本来就有授权书制度。对普通开发者的直接影响是:默认模型的安全策略没有放松,一般模型仍然拦截大多数攻击性网络工作,代码审查、给自己代码打补丁、自己代码里找漏洞、告警分诊这些防御动作不受影响;但如果你的团队就做安全这一行,值得把申请排期提上来。
限制与需要人接管的点
几条边界必须写进采购和合规评估里。第一,加入计划的数据会被保留用于滥用监测,零数据保留的团队要等 Enterprise Frontier Safeguards(官方说今秋晚些时候上线)才能把数据存到自己控制的设施里,目前 Fable 5.1 与 Mythos 5.1 的 ZDR 用户可以用零保留方式使用 CVP。第二,红队档的实时拦截仍在,物理伤害和大规模破坏类动作不会被放行,这是计划里明确写死的一条。第三,渠道有差别:Claude Platform、Google Cloud Vertex AI、Microsoft Foundry 都可申请,Amazon Bedrock 只对符合 EFS 条件的客户开放。第四,防御档不是免检通道,50 次试验 46 次被拦的数据说明它放行的范围远小于红队档。
如何试用
申请入口在 Anthropic 官方门户,防御档按公告口径数天内回复,红队档以周计,等待期间自动按防御档先跑。建议安全团队负责人先盘点自己被拦截最多的三类任务——通常是样本分析、漏洞验证和攻击面评估——对照三档定义确认归属,再决定申请哪一档;个人维护者走同样的入口,勾选个人身份即可。
信息来源
HiFox:将 Agent 变成真正的队友
另外,我们也在思考,AI 如何从个人提效走进团队协作。
HiFox 是一个让人和 AI Agent 在同一个工作现场协作的平台:你可以像给同事分派任务一样指派 Agent,在任务看板中跟踪进度、查看结果,让 Agent 成为团队里的队友。
👉 立即体验 HiFox:https://hifox.com
AI Coding 交流群
如果你也在用 AI 写代码,或者正在研究 Cursor、Claude Code 这些工具,
欢迎加入以下交流群。群里平时会聊一些 AI 编程的实际用法、开发工作流,还有各种新工具和新玩法。
