2026 年 9 月 16 日,GitHub 改了一条会卡住安全覆盖面的前置条件:AI Scan for pull requests 不再要求仓库先打开 CodeQL default setup。Changelog 写明,code scanning 和 AI Scan 仍须在仓库、组织或企业层启用,权限层级不变,也没有新的安装步骤。已经为组织打开 AI Scan 的客户,扫描会覆盖到更多符合条件的仓库,不论有没有配 CodeQL default setup。这次 public preview 面向 github.com 上的组织仓库和个人仓库,GitHub Advanced Security 客户可用;GitHub Enterprise Server 不支持。
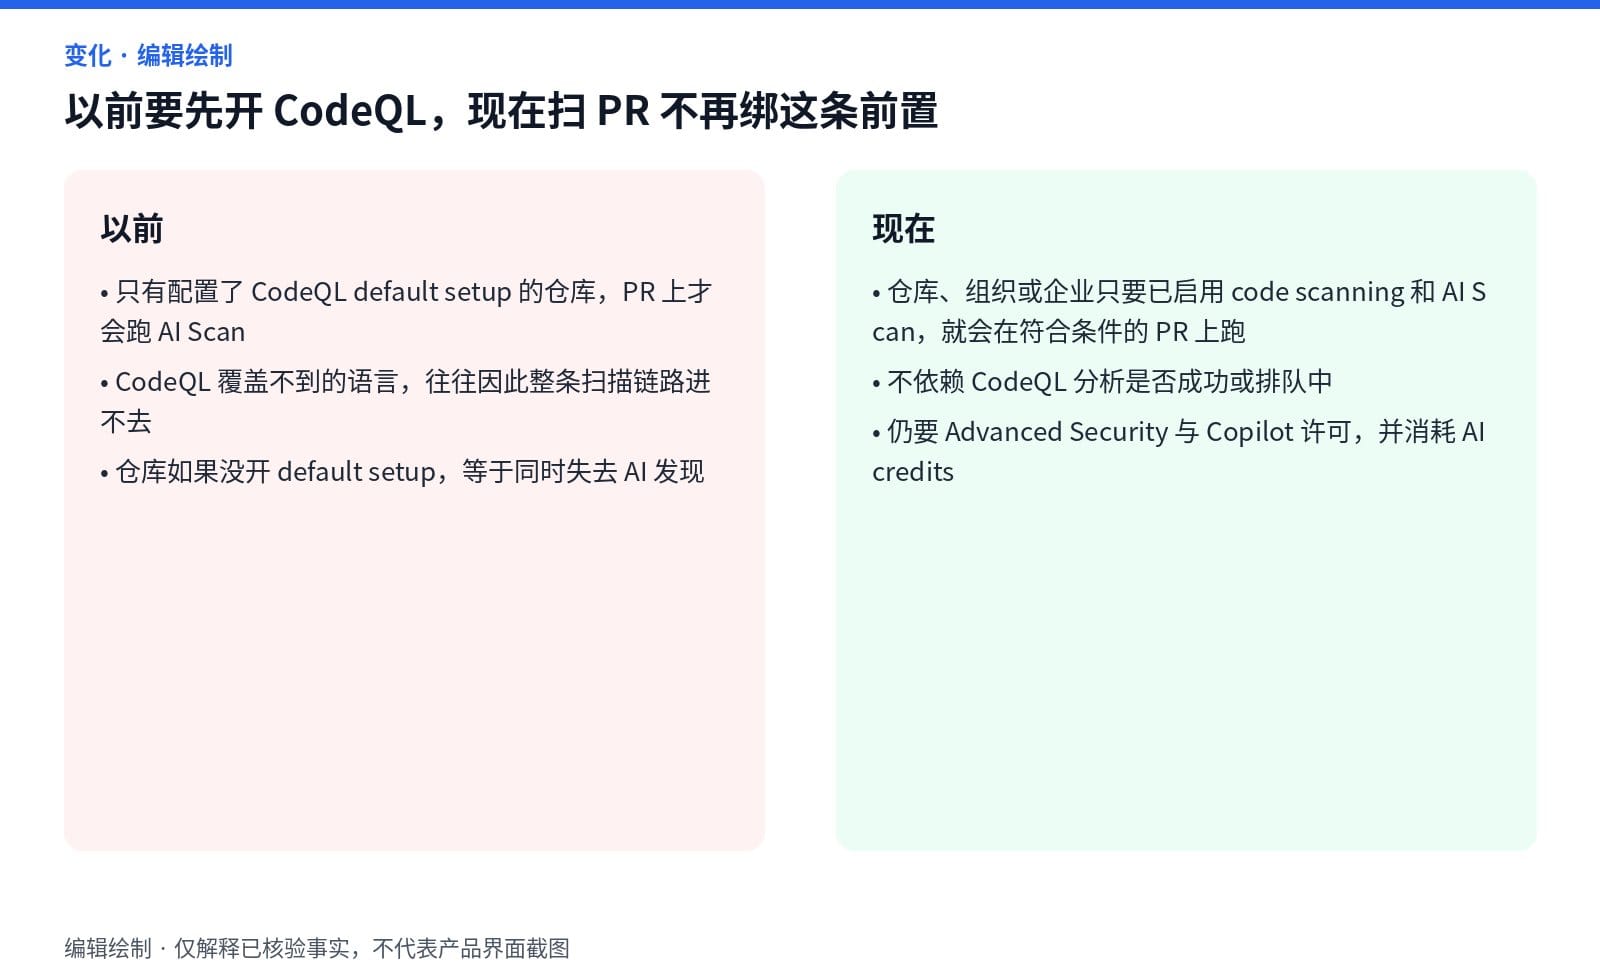
安全团队以前经常卡在这里:PHP、Shell、Terraform、Dockerfile,或 Java 的 JSP、C# 的 Blazor,CodeQL 覆盖不到。想用 AI Scan 补洞,却必须先给仓库配 CodeQL default setup。配不上或不想配的仓库,PR 上就同时失去 AI 发现。本文只写这次前置条件变化会怎样改 PR 安全工作流,以及发现仍然不能当合并门禁。
AI Coding 交流群
如果你也在用 AI 写代码,或者正在研究 Cursor、Claude Code 这些工具,欢迎加入以下交流群。群里平时会聊一些 AI 编程的实际用法、开发工作流,还有各种新工具和新玩法。
发生了什么
官方文档现在写得很干脆:AI Scan 不要求 CodeQL default setup,也不依赖 CodeQL 分析是否成功。CodeQL 失败或还在排队时,AI Scan 仍会跑。触发条件改成三条同时成立:仓库已启用 code scanning、该仓库生效的 AI Scan 设置已打开、符合条件的 PR 里包含 CodeQL 未覆盖语言或框架的合格变更。这三项也决定用量何时开始计算。扫描在 PR 创建和每次新提交时触发,与 CodeQL 相同。
引擎直接看 PR 里的代码,不需要构建系统,必要时用 code search 从仓库取上下文。它使用自己的专用提示,不会读取 /.github/copilot-instructions.md 或 /CLAUDE.md。结果随发现随贴到 PR;若 CodeQL 更慢,你可能先看到 AI 发现,也可能相反。public preview 期间需要 GitHub Advanced Security 许可证和 GitHub Copilot 许可证,用量消耗 AI credits。企业层默认不允许 AI Scan,组织和仓库层默认关闭;企业所有者必须先放行,组织管理员才能打开,打开后作用于已启用 code scanning 的合格仓库,仓库管理员可以单独退出。个人账户下的合格公开仓库,要由仓库管理员直接打开开关。启用时不需要选择模型。
一次完整的 PR 扫描场景
设想一个基础设施仓库,主体是 Terraform 和 Dockerfile,另有几段 PHP 运维脚本。团队开过组织级 code scanning 和 AI Scan,但从未给这个仓库配 CodeQL default setup,因为 CodeQL 对这类文件本来就没有查询可跑。以前,AI Scan 也不会出现在 PR 上:缺 default setup 等于整条 AI 发现链路进不去。审查人只能靠人工翻 HCL 和 shell,字符串拼接出来的命令、未固定版本的镜像、明文写进日志的 token,都容易漏。
前置条件解开后,同一条 PR 只要包含合格变更,就会在创建和后续提交时跑 AI Scan。发现会出现在 Conversation 和 Files changed,并带「AI」标记,以便和 CodeQL 告警区分。每条发现包含问题描述和风险说明;多数带修复建议,有建议时会附带 Copilot Autofix,方式和 CodeQL 告警相同。审查人可以在文件视图里直接看建议补丁,用赞踩反馈误报。扫描不要求构建,所以这个没有编译步骤的仓库也能出结果。
工作流变化发生在「PR 打开之后、人开始审查之前」这一步。输入仍是一次含合格变更的 PR;操作从「先确认 default setup 再指望扫描」变成「code scanning 与 AI Scan 已开就会跑」;交付是贴在 PR 上的 AI 发现,而不是仓库安全视图里的 backlog;反馈是审查人处理建议或标误报。CodeQL 有没有配好,不再决定这条链路是否启动。
为什么这会改变工作流
对 CodeQL 覆盖不到的仓库,以前的选择是硬上 default setup、引入第三套扫描器,或接受 PR 上没有自动化发现。解开前置后,组织如果已经开过 AI Scan,合格仓库会直接进入覆盖,不必为「只是为了打开 AI Scan」去配一套用不上的 CodeQL。REST API 仍可管理组织或仓库的 ai-scan 设置,适合按仓库批量开关,而不是手点每一个 default setup。
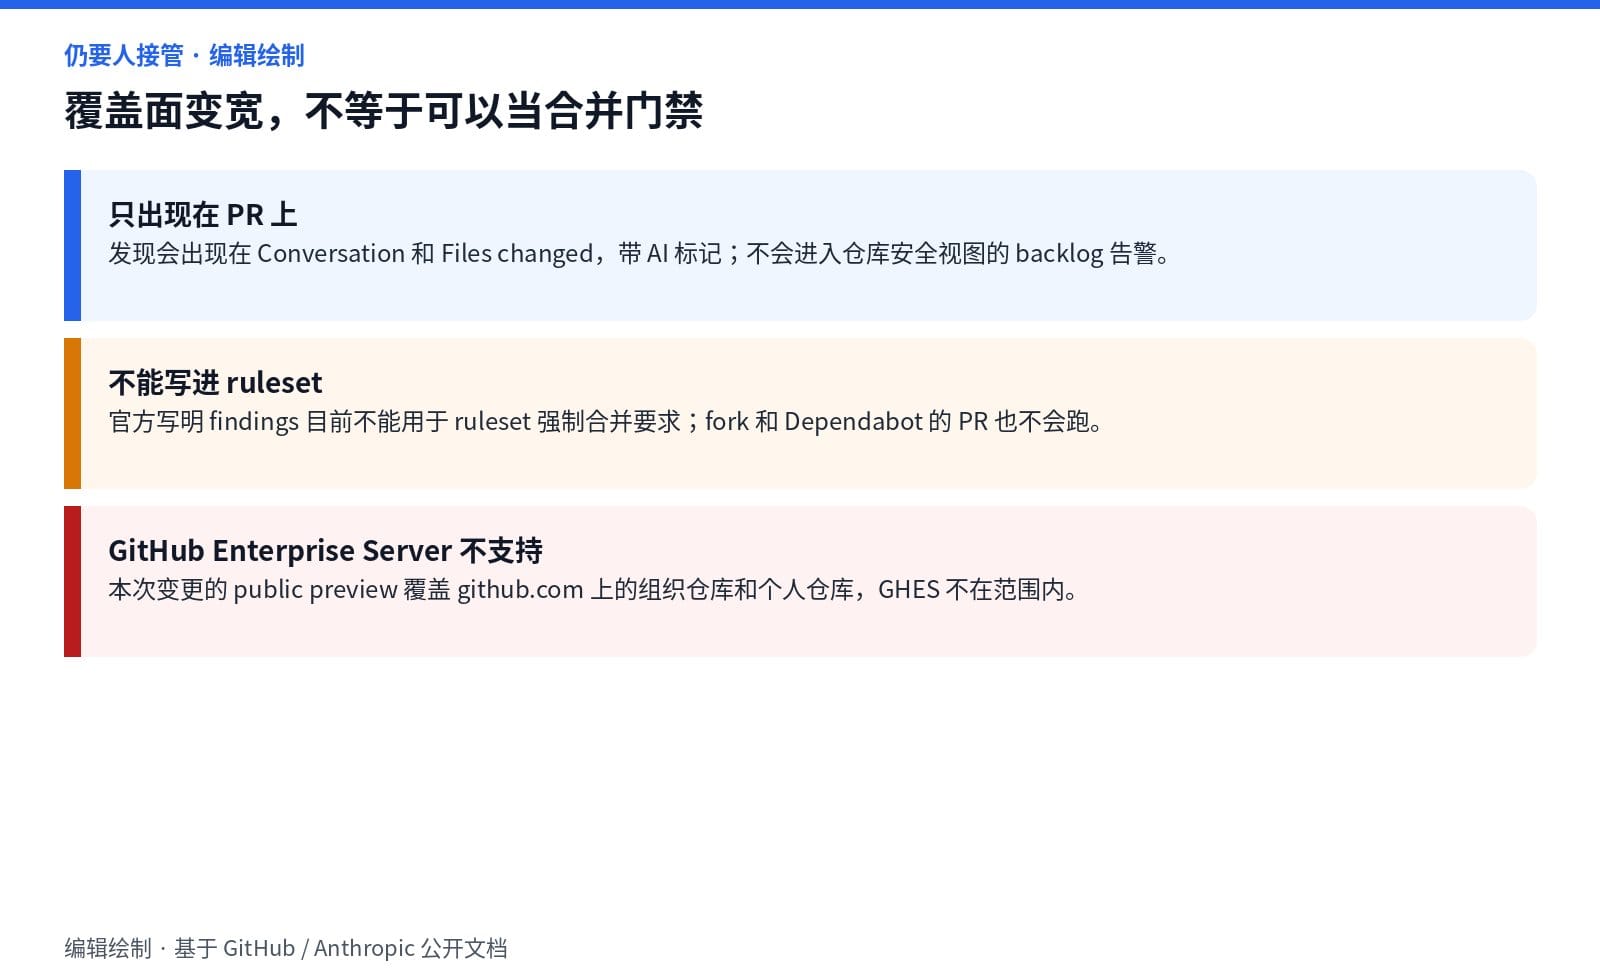
发现仍然是建议信号。官方写明 findings 是 advisory,不阻止合并,也不能写入 ruleset 来强制合并要求。它们只出现在 PR 上,不会成为仓库安全视图里的 backlog 告警。这意味着工作流从「没有扫描」变成「PR 上多了一层 AI 标记的发现」,而不是从「人工审查」变成「机器门禁」。人还要决定哪条必须修、哪条是误报、哪条允许带病合并。
限制与人接管点
AI Scan 只分析 pull request,不做全仓库扫描。fork 来的 PR 和 Dependabot 创建的 PR 不会跑。检测类别和语言会随预览变化。当前文档列出的类别包括字符串注入、弱加密、访问控制缺口、敏感数据暴露、安全错误配置、认证失败、数据完整性问题、SSRF 和供应链风险;语言侧点名 PHP、Shell/Bash、Terraform(HCL)、Dockerfile,以及 JSP、Blazor 这类框架缺口。这不是 CodeQL 支持语言的镜像清单。
许可和计费仍在。public preview 需要 Advanced Security 和 Copilot,用量走 AI credits。企业必须先允许组织启用。GitHub Enterprise Server 不在本次范围内。发现可能含误报,官方要求用赞踩反馈。人接管点很清楚:合并决定、误报处置、以及要不要给特定仓库退出组织级启用,都不能交给扫描引擎。Changelog 还强调没有新的 setup 步骤,但权限层级与原先相同:组织若属于企业,企业层策略仍然生效。
如何试用
先核对企业 Code Security 策略是否允许 AI Scan,再在组织「Code scanning」里打开 AI Scan,确认目标仓库已启用 code scanning。挑一个没有 CodeQL default setup、但含 Terraform、Dockerfile 或 PHP 变更的 PR,看 Conversation 和 Files changed 是否出现带「AI」标记的发现。若没有结果,检查这次变更是否落在 CodeQL 未覆盖的合格语言上,以及该仓库有没有被管理员退出。
不要把这次试用理解成可以关掉 CodeQL。文档把 AI Scan 定位成补 CodeQL 覆盖不到的区域,而不是替换高精度静态分析。Changelog 与概念文档都强调:没有新的安装步骤,但 code scanning 与 AI Scan 开关、Advanced Security 许可和 Copilot 许可一个都不能少。若要用 API 批量核对接通情况,文档指向 code scanning REST 端点里的组织或仓库 ai-scan 设置。
信息来源
- GitHub Changelog:Code scanning AI Scan no longer requires CodeQL default setup(2026-09-16)
- GitHub Docs:AI Scan for pull requests
开发必备:API 全流程管理神器 Apifox
介绍完上文的内容,我想额外介绍一个对开发者同样重要的效率工具 —— Apifox。作为一个集 API 文档、调试、设计、测试、Mock、自动化测试于一体的工具,Apifox 是目前提升研发效率的首选。
如果你正在开发项目,不妨试试其极其友好的界面设计,它完全兼容 Postman 和 Swagger 数据格式,导入数据非常方便,,即使是新手也能很快上手,点击这里即可注册使用。
值得一提的是,除了个人和常规团队使用,针对有高安全合规要求、或需要在内网环境协作的企业,Apifox 还提供了深度定制的私有化部署方案。
获取专属报价与部署方案
 详细的私有化部署系统架构与安全白皮书
 针对您公司规模的专属报价单
 免费的 1v1 专属产品演示 (Demo) 机会