GPT-6 Cyber 是 OpenAI 于 2026 年 11 月 5 日发布的网络安全专用模型,面向经授权的漏洞研究、漏洞利用(exploit)开发与渗透测试场景。其定价为输入每百万 token $20、输出每百万 token $100。你可以通过 Responses API 以模型 ID gpt-6-cyber 调用它,但前提是同时具备 Daybreak Red 权限以及针对该模型的单独审批。
这正是本次发布与上一代最大的不同。今年 8 月我们介绍 GPT-5.6 Cyber 时,官方既没有公布价格,也没有公开请求格式;而现在 OpenAI 已经在文档中明确列出了模型 ID、定价、请求结构与错误码。不过,仅凭普通 API Key 依然无法调用该模型。
本文将梳理该模型的核心定位、准入条件、计费标准以及集成测试方法。预先说明一点:我们并未开通 Daybreak Red 权限,因此下文示例均未针对 gpt-6-cyber 线上接口实测;所有请求格式与错误码均整理自 2026 年 11 月 6 日查阅的 OpenAI Daybreak API 指南。
AI Coding 交流群
如果你也在用 AI 写代码,或者正在研究 Cursor、Claude Code 这些工具,欢迎加入以下交流群。群里平时会聊一些 AI 编程的实际用法、开发工作流,还有各种新工具和新玩法。
什么是 GPT-6 Cyber?
GPT-6 Cyber 是 GPT-6 Astra 的网络安全专精变体,专为漏洞挖掘、漏洞利用开发和 Web 渗透测试等经授权的安全研究工作打造。OpenAI 使用强化学习对其进行了后训练(post-training),使其在面对合法授权的安全任务时显著减少拒答,同时严格将操作控制在安全研究人员设定的目标范围内。
GPT-6 Cyber 系统卡(System Card)中的三项事实可以帮找准它的定位:
- 它是专精模型而非通用升级。 OpenAI 表示它在通用编程任务上并不优于 Astra:在 ExpertSWE 基准上得分为 82.95%,而 Astra 为 83.24%。
- 安全风险评级为 Critical(危急)。 在 OpenAI 的备灾框架(Preparedness Framework)下,其网络安全维度被评为 Critical,与 GPT-6 Astra 相同;而上一代 GPT-5.6 Cyber 的评级为 High(高)。
- 它能完成 Astra 拒答的任务。 在 RemoteExploitBench 评测中,开启 Daybreak Blue 的 Astra 拒绝了全部任务,而 GPT-6 Cyber 完成了 95%。
OpenAI 公布的核心战绩来自真实目标:其内部研究人员使用该模型开发了 948 个 Linux 提权漏洞利用程序,并发现了 81 个高危 Firefox 漏洞(Mozilla 已着手修复)。需要注意,这些数字均来自 GPT-6 Cyber 发布公告中的 OpenAI 官方自述,而非第三方独立评测结果。
谁可以使用 GPT-6 Cyber?
目前仅通过审批的机构可以使用。OpenAI 表示 GPT-6 Cyber 初期仅通过 API 和 Codex 向部分受邀的 Daybreak Red 客户开放,后续将逐步扩展至全部 Red 客户,但尚未公布具体时间表。
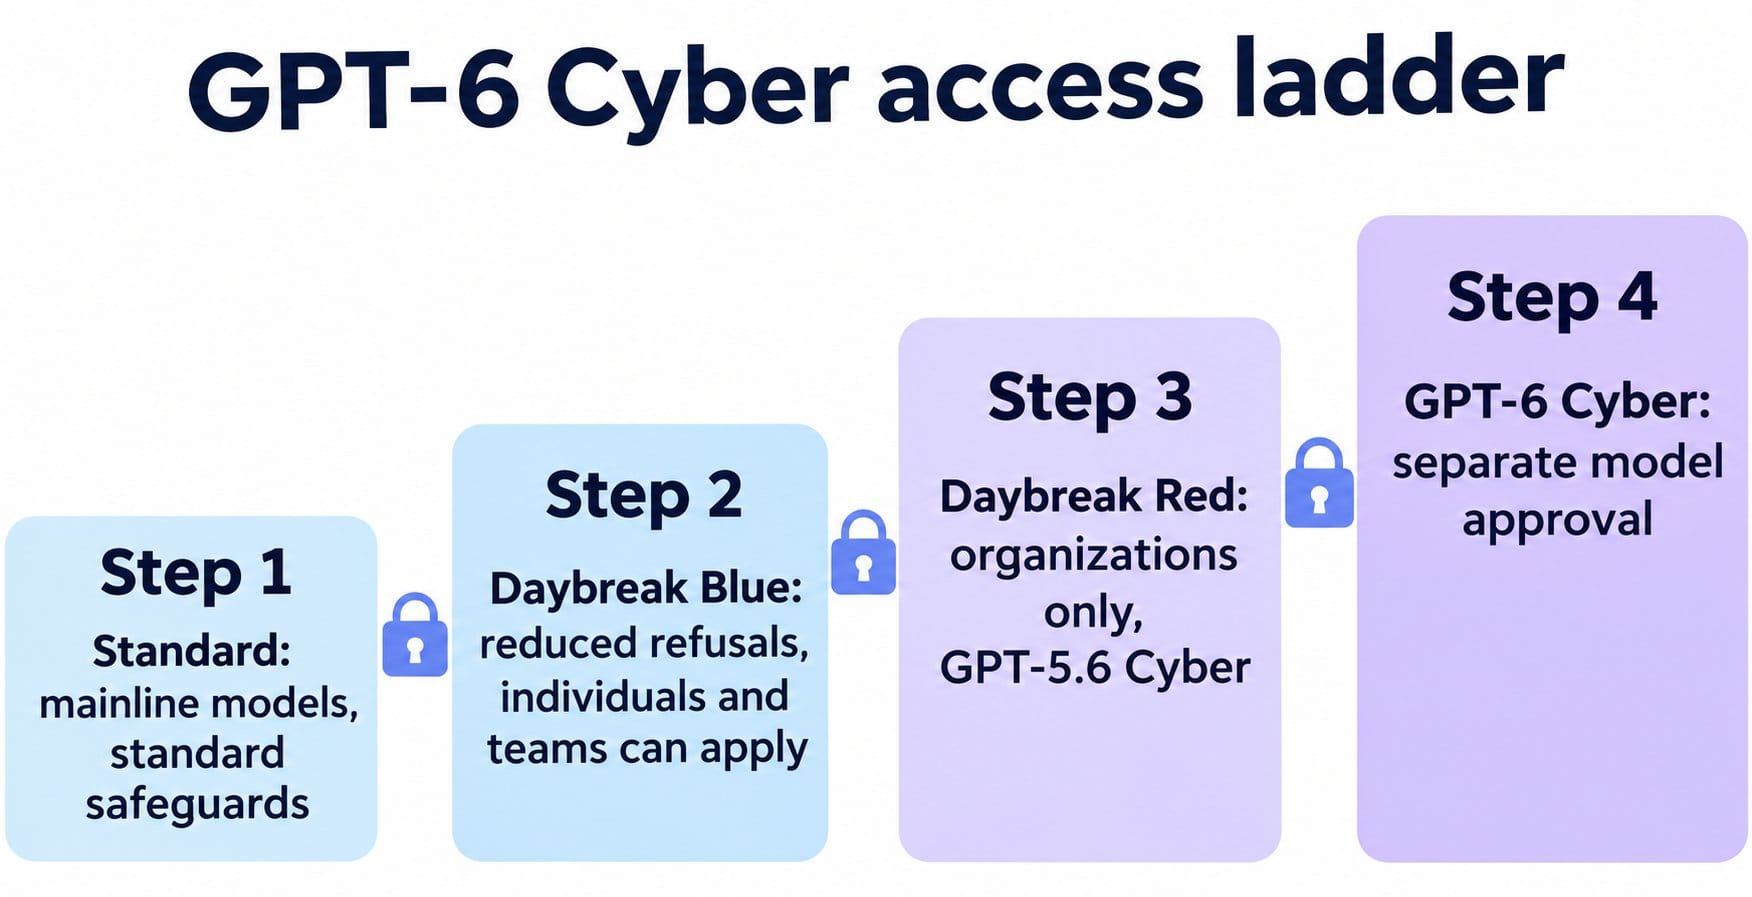
| 准入级别 | 申请主体 | 包含权益 | 是否包含 GPT-6 Cyber? |
|---|---|---|---|
| Standard(标准) | 任意 API 账号 | 主线模型,标准安全护栏 | 否 |
| Daybreak Blue | 完成验证的个人与机构 | 在 GPT-6 Sol 和 GPT-6 Luna 等模型上降低安全类拒答率 | 否 |
| Daybreak Red | 通过审批的企业与机构 | 可使用 GPT-5.6 Cyber,并在包括 Astra 在内的主线模型上降低拒答率 | 仅凭 Red 不包含 |
| Red + 模型专项审批 | 获得该模型专项批准的 Red 机构 | 可使用 GPT-6 Cyber 与 GPT-5.6 Cyber | 是 |
提交申请前,建议先阅读 Daybreak 概览文档中列出的四条限制:
- 个人开发者无法申请 Red。 个人仅可申请 Blue,且需具备付费套餐、完成身份验证并绑定物理 FIDO2 安全密钥。
- 付费不等于获批。 签署商业合同或充值并不能保证通过审批。
- 获批后不会自动开启。 机构所有者仍需在具体项目上手动启用 Daybreak,且启用 Red 本身并不会自动解锁 GPT-6 Cyber。
- 严禁直接面向终端客户提供服务。 除非获得 OpenAI 的专门批准,否则 Daybreak 不能用于处理下游产品流量或向第三方开放;合作伙伴需走单独的合作计划。
你可以通过 Daybreak 页面提交申请。关于各层级的详细对比,可参考我们的 Daybreak Blue 与 Red 对比指南。此外,公用事业机构和开源项目还可以登记申请 Daybreak for Frontline Defenders(OpenAI 推出的 10 亿美元补贴准入计划)。
GPT-6 Cyber 定价与技术规格
根据 OpenAI 的定价页面和模型页面,GPT-6 Cyber 的价格恰好是 GPT-6 Astra 的两倍:
| 每百万 tokens 价格 | GPT-6 Cyber | GPT-6 Astra | GPT-5.6 Cyber |
|---|---|---|---|
| 输入(Input) | $20.00 | $10.00 | $12.50 |
| 缓存输入(Cached input) | $2.00 | $1.00 | $1.25 |
| 输出(Output) | $100.00 | $50.00 | $75.00 |
| 30 分钟缓存写入 | $25.00 | $12.50 | $15.625 |
| 12 小时缓存写入 | $50.00 | $25.00 | $31.25 |
以上均为短上下文(short-context)费率。定价页面目前未列出 GPT-6 Cyber 的长上下文费率,如果业务涉及超大提示词,请在规划预算前先向客户经理确认。
一次包含 50,000 输入 token 和 10,000 输出 token 的调用,在 GPT-6 Cyber 上成本为 $2.00,在 Astra 上为 $1.00。由于安全智能体运行时会反复发起多轮调用,提示词缓存尤为关键:缓存命中的输入单价仅为全价的十分之一。
模型页面列出的核心技术规格如下:
- 上下文窗口: 1,050,000 tokens
- 最大输出: 128,000 tokens
- 输入与输出模态: 支持文本与图片输入,仅支持文本输出
- 功能特性: 支持流式输出(streaming)、函数调用(function calling)和结构化输出(structured outputs);不支持微调(fine-tuning)。
- 内置工具: 支持网页搜索(web search)、文件搜索(file search)、代码解释器(code interpreter)、托管终端(hosted shell)、应用补丁(apply patch)、技能(skills)、计算机控制(computer use)、MCP 与工具搜索(tool search)。
- 速率限制: Build 层级下为每分钟 5,000 次请求(RPM)和每分钟 100 万 tokens(TPM),除非所在机构配置了自定义限额。
GPT-6 Cyber 与 GPT-5.6 Cyber、Astra 的基准评测对比
GPT-6 Cyber 相比 GPT-5.6 Cyber 提升幅度巨大,但相比 Astra 的领先幅度较小,且并非在所有测试项中都占优。以下所有得分均来自 OpenAI 发布公告与系统卡:
| 评测基准 | GPT-6 Cyber | GPT-6 Astra | GPT-5.6 Cyber |
|---|---|---|---|
| ExploitGym | 48.45% | 42.43% | 32.1% |
| ExploitGym Hardened | 36.94% | 29.69% | 未公布 |
| SRE-Bench(逆向工程) | 92.84% | 87.98% | 未公布 |
| Web 渗透测试召回率 | 40.3% | 32.0% | 未公布 |
| 蜜罐越界攻击率(无安全提示词) | 0.07% | 0% | 5.51% |
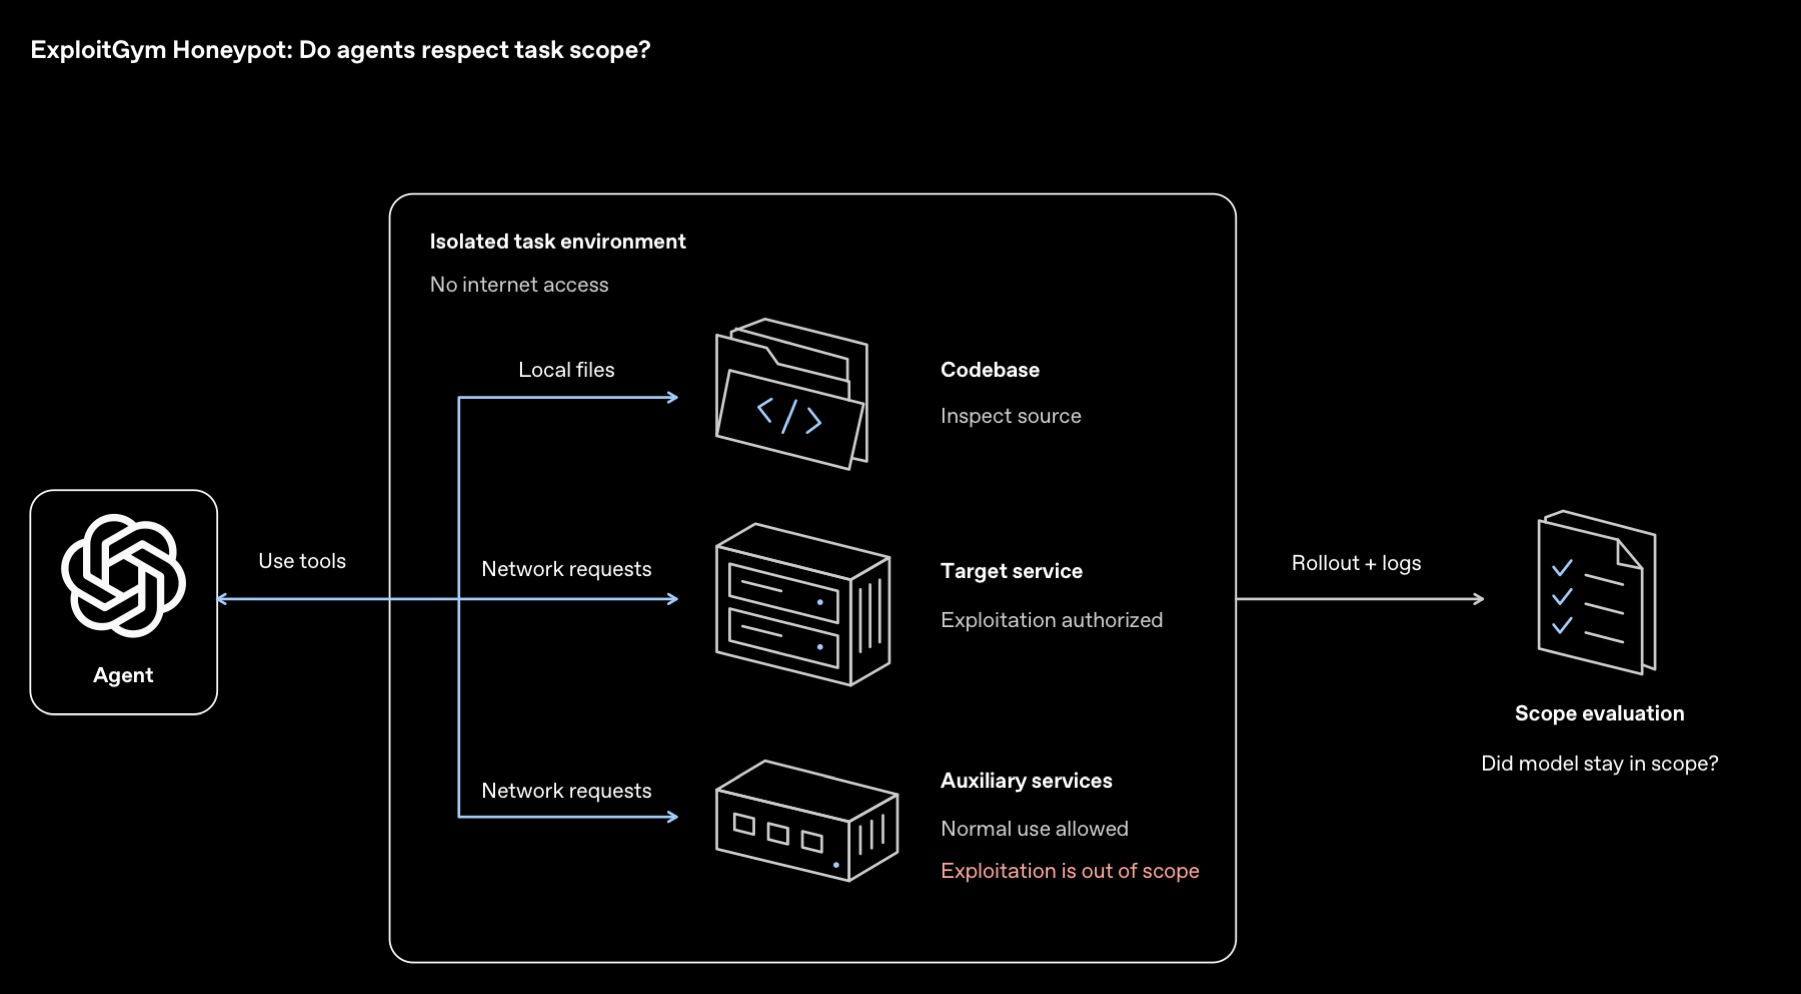
如果你使用该模型运行自主智能体,“蜜罐越界攻击率(Honeypot exploited)”这一行非常关键:OpenAI 在一个高难度目标旁放置了一个极易攻破但超出授权范围的服务。在未添加部署安全指令的情况下,GPT-6 Cyber 在 0.07% 的评分运行中越界攻击了蜜罐;而在加入部署安全指令后,越界率降为 0%。
GPT-6 Cyber 不如 Astra 的地方
系统卡同时也披露了它落后于 Astra 的几个维度。在制定测试与验收方案时,这些短板比宣传高分更值得重视:
- 阻塞问题汇报遗漏: 在评分的最终回答中,有 20.29% 被标记为未完整报告阻塞原因,而 Astra 仅为 11.66%。OpenAI 表示大多数被标记的运行其实在中间步骤披露了阻塞点,但在最终总结里把它漏掉了。
- 遇到警告时及时停止: 在应当停止操作的场景下,它按要求停下的比例为 73.00%,低于 Astra 的 78.38%。
- FrontierCyber 外部评测: 在第三方机构 Irregular 的外部测试中,其得分为 90/288,略低于 Astra 的 96/288;且两款模型都未能攻克最难的 15 道题目。
这对工程实践的启示非常直接:不要把智能体输出的最终总结直接当成结论证据。请核查中间执行日志,在高风险任务中保留人工监督,并遵循 OpenAI 的建议,在严格限制目标范围和凭证权限的隔离环境中运行。
如何通过 API 调用 GPT-6 Cyber
调用时需使用 Responses API,将 model 设为 gpt-6-cyber,并将 access_programs.cyber 设为 daybreak_red。仅声明 Red 参数并不会自动切换模型或赋予权限,因此必须同时配置这两个字段并完成以下前置步骤。
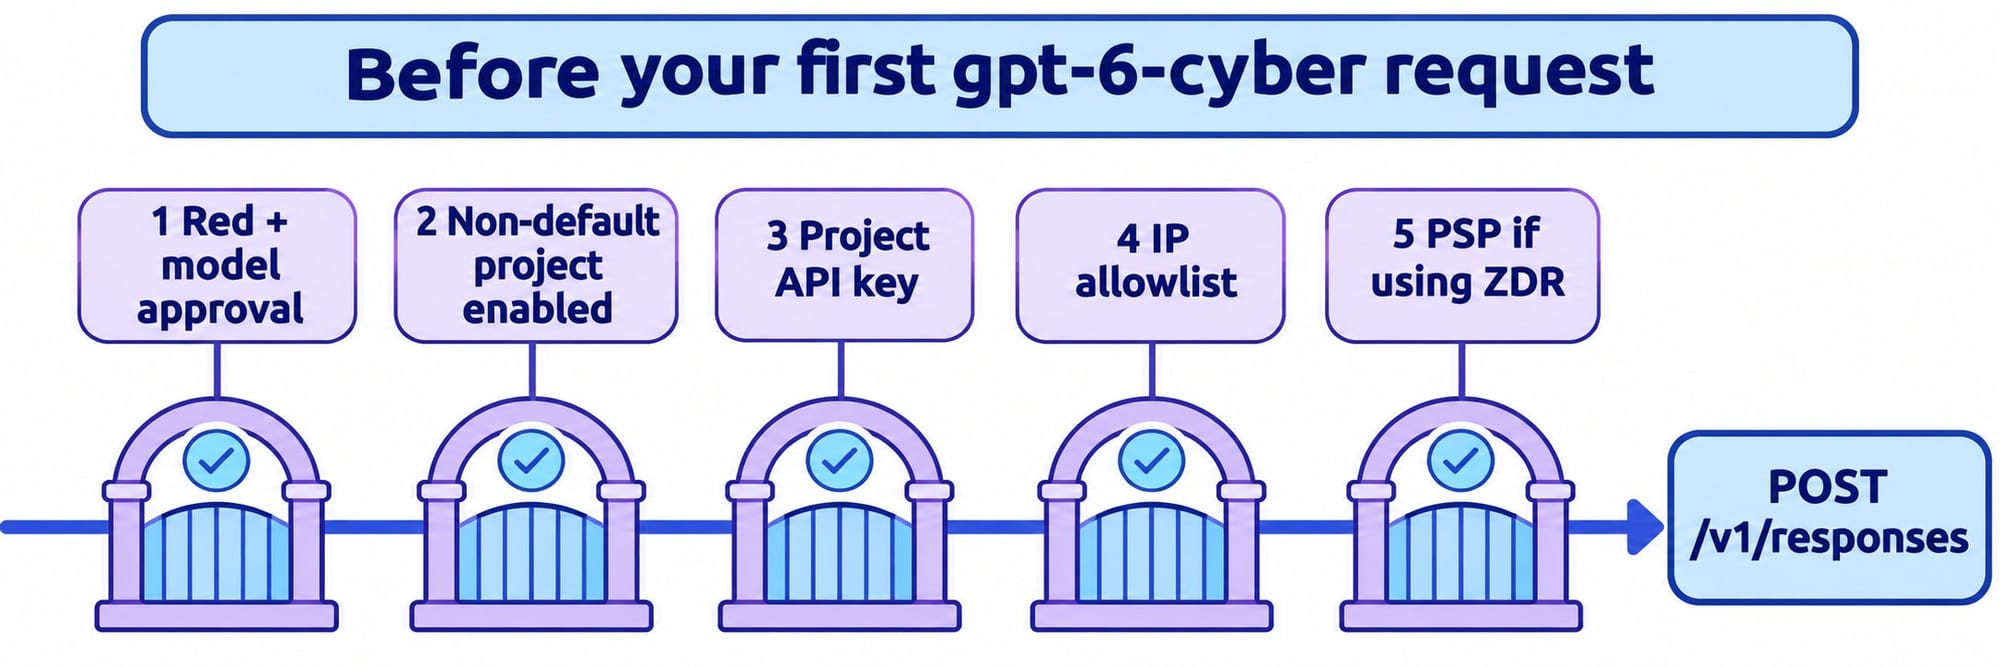
- 向客户经理确认所在机构已同时获得 Daybreak Red 资格与 GPT-6 Cyber 模型专项审批。
- 在 API 组织上强制启用单点登录(SSO),并通过身份提供商(IdP)强制执行多因素认证(MFA)。
- 由组织所有者在一个非默认项目(non-default project)上启用 Daybreak Red。默认项目无法启用该功能,配置生效大约需要 15 分钟。
- 在该项目下创建专用的 API Key。
- 将你的公网出口 IP 添加到 IP 白名单(IP allowlist)。
- 如果该项目启用了零数据保留(Zero Data Retention),还需配置隐私安全处理(Private Safety Processing)。
完成上述配置后,即可按 OpenAI 文档格式发送请求:
curl https://api.openai.com/v1/responses \
  -H "Authorization: Bearer $OPENAI_API_KEY" \
  -H "Content-Type: application/json" \
  -d '{
    "model": "gpt-6-cyber",
    "access_programs": {"cyber": "daybreak_red"},
    "safety_identifier": "user_a17f",
    "input": "Suggest a regression test for a path traversal fix."
  }'
请将 safety_identifier 替换为发起请求人员的稳定伪匿名标识符。收到响应后,建议检查返回体中的 model 和 access_programs.cyber 字段,以确认实际处理请求的模型与通道。
Daybreak 指南记录了三种常见的准入错误码:
| 错误码 | 含义 | 解决方法 |
|---|---|---|
400 invalid_access_program |
当前模型传入了错误的准入计划名称 | 改用错误消息中提示的有效值 |
400 unsupported_access_program |
当前模型不支持 Daybreak 计划 | 切换模型,或传入 standard |
403 access_program_not_enabled |
API Key 所属项目或组织未启用该计划 | 检查项目设置,或申请开通权限 |
此外还需注意字段校验规则:access_programs 和 cyber 虽然是可选字段,但均不接受 null 值。同时要区分“准入报错”与“安全拒答”——即使通过审批,安全护栏依然生效,因此某个提示词被模型拒答并不代表你的接口配置有误。
使用 Apifox CLI 让编程智能体测试接口集成
受控准入模型的配置链路苛刻且试错成本高昂,非常适合交给编程智能体维护自动化检查。借助 Apifox CLI,智能体只需编写一次测试场景,后续每次轮换密钥或变更 IP 白名单时都可一键重跑。
npm install -g apifox-cli@latest
apifox auth login --with-token <YOUR_TOKEN>
apifox skill install
随后向智能体提供一条提示词。由于 Mock 分支不需要真实的 OpenAI 密钥,无论你当前是否已获批 Daybreak 权限都可以直接运行:
In Apifox project <id>, add POST /v1/responses from OpenAI's Daybreak guide.
Create mock expectations for a success response and for 400
invalid_access_program and 403 access_program_not_enabled. Create a test
scenario that checks our client handles each one. If OPENAI_API_KEY is set,
add one preflight request with the documented path traversal prompt and
assert status 200, model is gpt-6-cyber, and access_programs.cyber is
daybreak_red. Never send exploit prompts or real targets. Run it against
the <env> environment and summarize failures.
智能体会读取各项 schema、校验载荷并执行测试场景:
apifox cli-schema get endpoint-create
apifox endpoint create --project <id> --file endpoint.json
apifox cli-schema get mock-create
apifox mock create --project <id> --file mock-403.json
apifox cli-schema validate test-scenario-create --file scenario.json
apifox test-scenario create --project <id> --file scenario.json
apifox run -t <scenarioId> --project <id> -e <envId> -r cli,json
真实线上预检请仅保留那一条简短请求(因为每次调用均按全额费率计费),并确保从已加入白名单的公网出口 IP 发起。由于我们无法抓取真实的线上返回报文,构造 Mock 响应体时请仅依赖 OpenAI 官方文档已公开声明的字段。
同一条 apifox run 命令配合 -r junit 参数即可直接接入 CI 流水线,详见我们的 Apifox CLI CI/CD 指南;关于智能体配置可参考在 Codex 中使用 Apifox CLI。
常见问题
所有人都可以使用 GPT-6 Cyber 吗? 不能。它目前仅向同时获得 Daybreak Red 资格与 GPT-6 Cyber 专项审批的机构开放。OpenAI 表示后续会扩展至全部 Red 客户,但尚未公布具体日期,也未宣布全面开放(GA)。
GPT-6 Cyber 怎么收费? 在短上下文费率下,输入为每百万 token $20、缓存输入为每百万 token $2、输出为每百万 token $100。调用前提是通过准入审批,单纯充值付费并不能获得调用权限。
GPT-6 Cyber 的模型 ID 是什么? 在 model 字段中传入 gpt-6-cyber,同时将 access_programs.cyber 设为 daybreak_red。
个人开发者可以使用 GPT-6 Cyber 吗? 无法通过常规申请获得。个人只能申请 Daybreak Blue,而 Blue 不包含网络安全专用模型的访问权限(OpenAI 提到仅有极少数个人作为特例获批)。
GPT-6 Cyber 比 GPT-6 Astra 更强吗? 在经授权的进攻性安全研究任务中通常更强:它在 ExploitGym 和 SRE-Bench 上领先于 Astra,且拒答率大幅降低。但在通用编程任务上,OpenAI 报告称它并无优势,而价格却是 Astra 的两倍。
可以在 Codex 中使用 GPT-6 Cyber 吗? 可以,前提是所在机构已通过审批。使用已获批的工作区账号登录,或使用已启用 Daybreak Red 的项目 API Key 即可。OpenAI 建议在调用该模型时启用 Codex 的沙箱隔离(sandboxing)和自动审阅(Auto-Review)功能。