# 企业安全
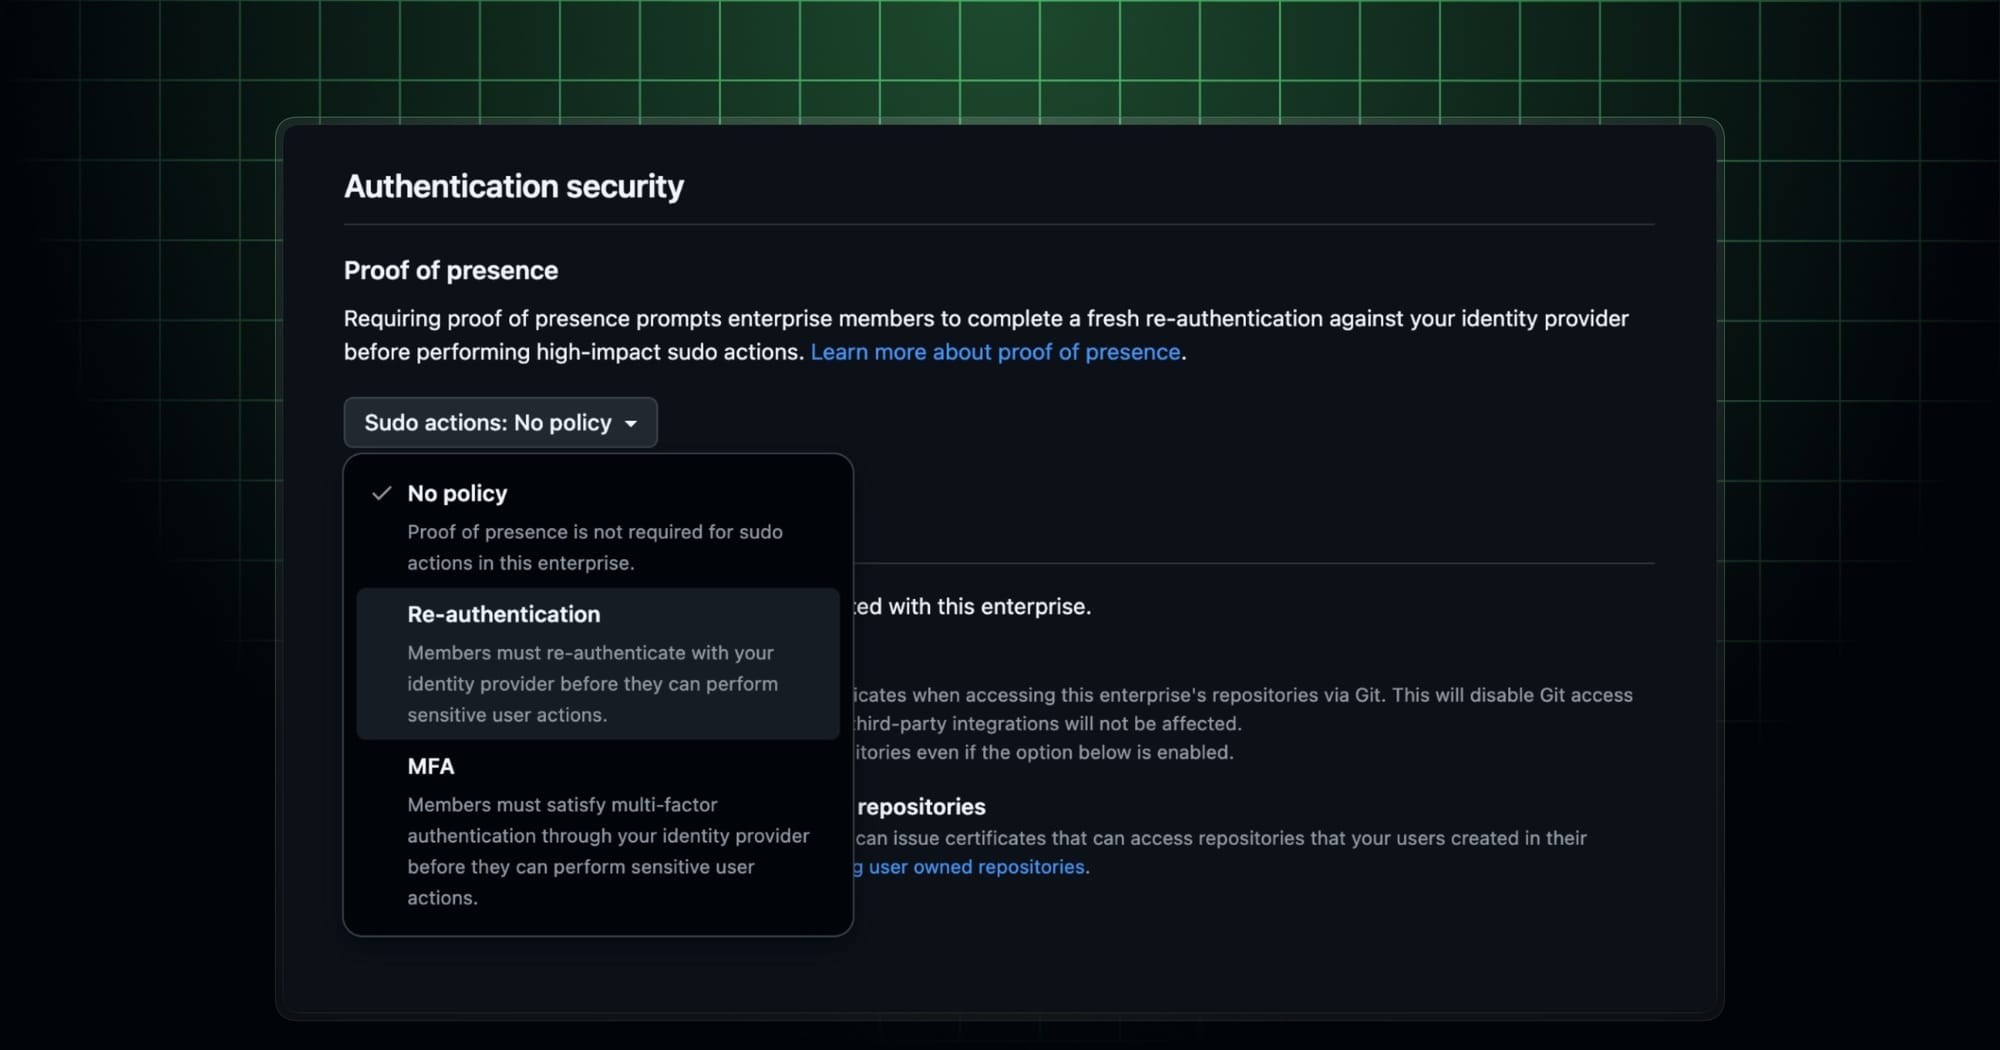
GitHub 企业版上线 proof of presence:创建令牌、改安全设置前要先回身份源重新证明身份
GitHub Enterprise Cloud 上线 proof of presence 公开预览:成员在创建令牌、编辑 Webhook、修改组织安全设置、查看恢复码前,必须先回到身份源重新认证。目前仅覆盖使用 Microsoft Entra ID 做 SSO 的 EMU 企业,通过后同一浏览器会话两小时内免重复校验。
GitHub Enterprise 上线凭据清单导出:一次列出所有能访问企业的令牌、SSH 密钥与 App 令牌
GitHub Enterprise Cloud 支持导出能访问企业的完整凭据清单:SSH 密钥、两类 PAT、OAuth 令牌与 GitHub App 令牌,可在设置里导出 CSV 或用分页 REST API 拉取,并可与审计日志关联排序风险。

什么是 SAML(安全断言标记语言)?
SAML(安全断言标记语言)通过在身份提供商 (IdP) 和服务提供商 (SP) 之间交换身份验证数据,实现对多个应用程序的安全、无缝访问。

了解 OWASP API 安全风险: OWASP API 10 大风险详解
本文将介绍 OWASP API 10 大安全风险的基本概念,以便你在设计、开发和测试 API 时采取适当的安全措施。

API 安全:企业如何保护 API 免受恶意攻击?
本文介绍了如何保护企业 API 免受恶意攻击,包括最佳实践和工具。了解如何保护你的业务,确保你的 API 安全。

深入分析 RESTful API 安全性及保护措施
本文分析了 RESTful API 的安全性,通过本文,你将了解如何保护您的 RESTful API 免受攻击,并确保数据的安全性和保密性。

REST API 常用的安全认证方式
这篇文章介绍了 REST API 常见的安全认证方式,你将了解如何选择最适合你项目的认证方式以确保 API 的安全性。

五大提升 API 信息安全的方法
本文将介绍五大提升API信息安全的方法,让你更好地保护 API 安全。