要免费检测代码仓库中的安全漏洞,可以叠加三层扫描工具:依赖扫描器(npm audit、pip-audit 或 OSV-Scanner)、密钥扫描器(Gitleaks)以及代码模式扫描器(Semgrep 社区版),并在每次拉取请求(Pull Request)时运行它们。不过这三类静态工具都无法发现缺失的权限校验,因此还需要为越权漏洞补充一项运行时测试。
npm audit --audit-level=high
pip-audit -r requirements.txt
gitleaks git . --no-banner
semgrep scan --config p/default --metrics=off --error
AI Coding 交流群
如果你也在用 AI 写代码,或者正在研究 Cursor、Claude Code 这些工具,欢迎加入以下交流群。群里平时会聊一些 AI 编程的实际用法、开发工作流,还有各种新工具和新玩法。
Vercel Security Review 带来了什么变化
Vercel Security Review 是 Vercel Agent 的一项功能,自 2026 年 11 月 2 日起进入公开测试(Public Beta)。它会扫描已连接 GitHub 仓库的每次推送,读取代码 diff 及其上下文代码,追踪变更的可达路径,并在报告前对每条发现做二次核验。
Vercel 给出的示例正是本文写作的契机:某次变更修改了发票查询端点,仅按 ID 查询发票而未校验所属组织,导致任何已登录用户都能下载其他组织的发票。这类问题属于业务逻辑缺陷,而基于模式匹配的静态扫描器很难发现逻辑漏洞。
该功能的适用范围如下:
| 问题 | 说明 |
|---|---|
| 适用套餐 | 仅限 Pro 与 Enterprise 团队 |
| 费用 | 2026 年 11 月 10 日前免费;之后按模型提供商 token 费率另加 $0.25 / 1M tokens 计费 |
| 适用仓库 | 已连接的 GitHub 仓库;暂不支持未在 Vercel 部署的仓库 |
| 扫描范围 | 相对于基线分支的 diff,首次审查时则扫描完整源码 |
| 结果呈现 | 漏洞仪表盘、GitHub Check 检查项,以及私有/内部仓库上的 PR 评论 |
Vercel 文档也明确指出了局限:它分析的是源代码而非运行中的应用,不能替代渗透测试。如果你的团队不符合条件,或者看到本文时免费期已过,下文介绍的整套方案无需花费一分钱。
完整的代码仓库漏洞扫描应覆盖哪些内容
一套完整的仓库漏洞扫描应当检查四类问题:第三方依赖中的已知漏洞、提交到 Git 历史中的凭据密钥、注入等不安全的代码写法,以及鉴权与授权逻辑。前三项都有成熟且免费的扫描工具;第四项取决于业务代码的语义,因此需要针对运行中的 API 执行测试。
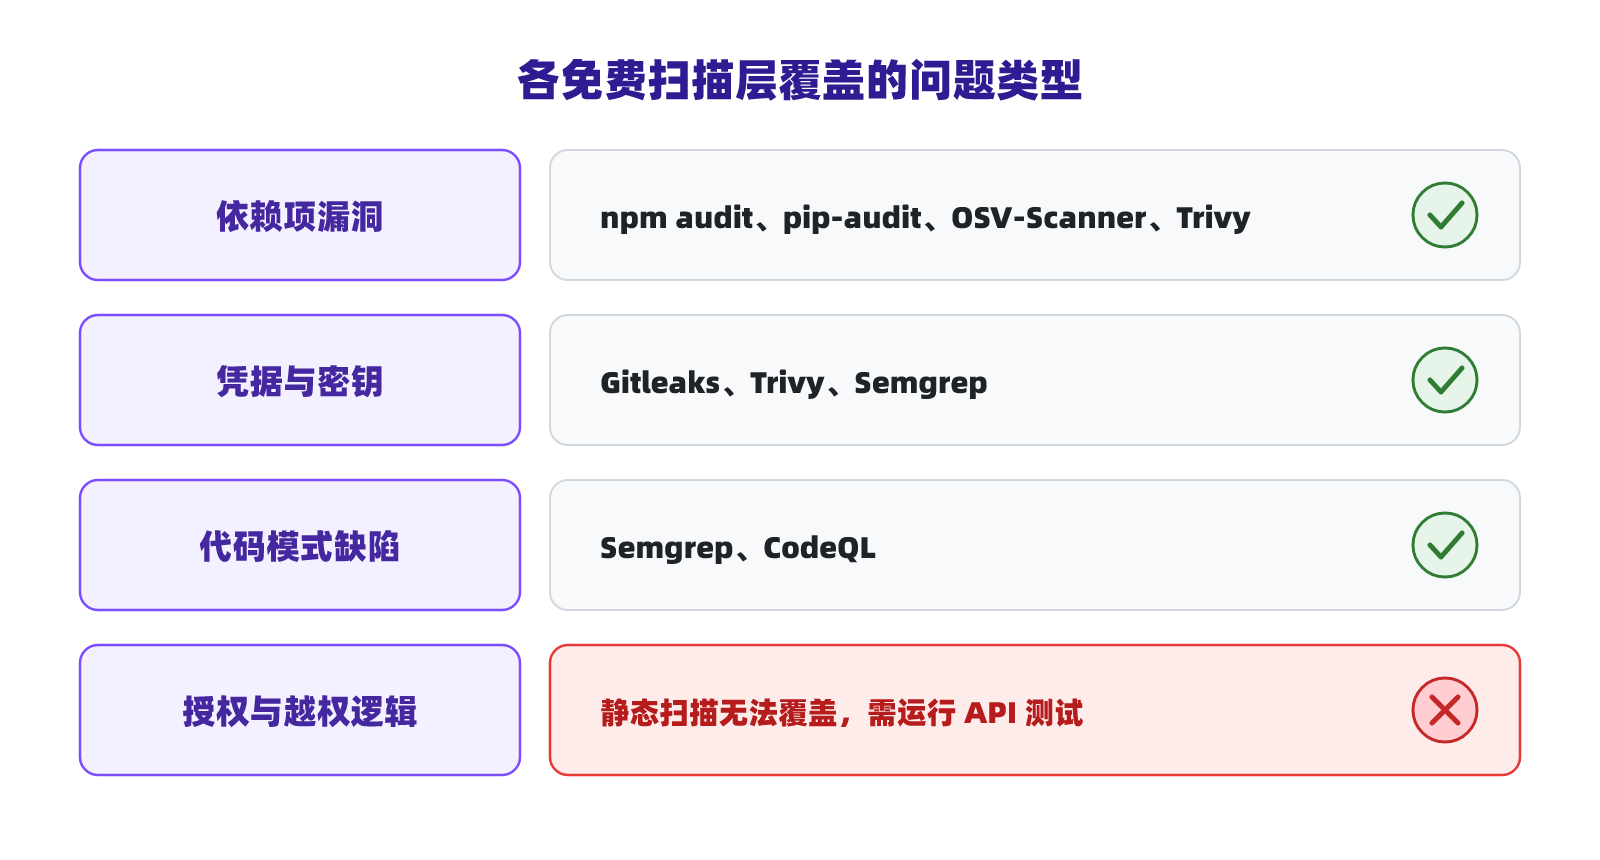
即使从最新代码中删掉了密钥,它依然会留在 Git 提交历史里,因此必须扫描完整 Git 历史并对泄漏的真实密钥进行轮换。如需检查 API 流量与测试集合中的密钥泄漏,可参考我们的 API 密钥泄漏检查指南。
主流免费漏洞扫描工具横向对比
以下价格与许可证信息均于 2026 年 11 月 5 日核对。运行本文中的命令行工具均无需注册账号或绑定银行卡。
| 工具 | 检测对象 | 费用与许可证 | 注意事项 |
|---|---|---|---|
npm audit |
npm 依赖漏洞 | 免费,随 npm 内置 | 需要存在 lockfile |
| pip-audit | Python 依赖漏洞 | 免费,Apache-2.0 | 仅适用于 Python |
| OSV-Scanner | 跨生态系统的依赖漏洞 | 免费,Apache-2.0 | 告警数量较多,需要人工甄别 |
| Trivy | 依赖、密钥、配置错误 | 免费,Apache-2.0 | 需固定版本号(详见下文) |
| Gitleaks | Git 历史中的密钥 | 免费,MIT | 组织账号使用其官方 GitHub Action 需申请免费许可证密钥 |
| Semgrep Community Edition | 代码模式与部分密钥 | 免费,引擎采用 LGPL-2.1 | 无法跨函数或跨文件追踪数据流 |
| Dependabot alerts | 依赖漏洞 | 公开与私有仓库均免费 | 仅限 GitHub |
| GitHub secret scanning | 密钥泄漏 | 公开仓库免费;私有仓库为 每位活跃提交者每月 $19 | 私有仓库需开通 Secret Protection |
| CodeQL | 代码模式 | 公开仓库免费;私有仓库为 每位活跃提交者每月 $30 | 私有仓库需开通 Code Security |
补充两点许可证与安全提示:Semgrep 的社区规则集采用 Semgrep Rules License,允许企业内部使用,但禁止重新分发或将其作为外部服务提供。另外,如果选用 Trivy,请先查阅 CVE-2026-33634:攻击者曾于 2026 年 3 月短暂入侵过 Trivy 生态系统的部分组件。使用时请升级至最新正式版,并将所有 GitHub Action 固定到具体的 commit SHA。
用几条命令扫描仓库:我们的实测结果
我们编写了一个小型 Express 发票 API 并提交到本地 Git 仓库。仓库中故意放入了 4 个旧版 npm 依赖、3 个旧版 Python 依赖、2 个模拟密钥(一个 Stripe 格式、一个 AWS 格式)、一处 SQL 注入、一处命令注入,以及一条允许任何已登录用户读取任意组织发票的路由。
随后我们在 2026 年 11 月 5 日基于 macOS 依次运行了以下命令:
npm audit
pip-audit -r requirements.txt --no-deps --disable-pip
osv-scanner scan source -r .
trivy fs --scanners vuln,secret .
gitleaks git . --no-banner
semgrep scan --config p/default --metrics=off
semgrep scan --config p/nodejsscan --metrics=off
| 工具(版本) | 检出内容 | 漏报内容 |
|---|---|---|
npm audit(npm 11.12.1) |
9 个存在漏洞的包:6 个高危、3 个低危 | 所有非 npm 包的问题 |
| pip-audit 2.10.1 | 3 个固定版本包上的 16 条安全公告 | 传递依赖(因为传入了 --no-deps) |
| OSV-Scanner 2.7.0 | 15 个包上的 66 条去重公告(含 Python 传递依赖) | 密钥泄漏与代码逻辑缺陷 |
| Trivy 0.76.1 | 33 项依赖漏洞与 Stripe 格式密钥 | AWS 格式密钥 |
| Gitleaks 8.30.1 | Stripe 格式密钥 | AWS 格式密钥 |
Semgrep 1.183.0,p/default |
Stripe 格式密钥、命令注入、缺失 CSRF 中间件提示 | SQL 注入、AWS 格式密钥 |
Semgrep 1.183.0,p/nodejsscan |
SQL 注入、命令注入、AWS 格式密钥 | Stripe 格式密钥 |
实测结果有三个明显特征:
- 告警数字不能直接横向比较。 “存在漏洞的包”“安全公告”和“扫描发现项”统计口径各不相同,各工具读取的数据源也不一样,应重点对比具体检出了哪些隐患而非看总数。
- 只靠一款密钥扫描器不够稳妥。 Gitleaks 和 Trivy 都漏掉了那个 AWS 格式密钥。
- 规则集选型至关重要。 Semgrep 默认规则包
p/default漏掉了直接用字符串拼接的 SQL 查询;p/javascript、p/nodejs、p/owasp-top-ten和p/sql-injection在该仓库上均返回 0 条结果,唯有p/nodejsscan成功检出。
没有任何一款静态工具对那条越权发票路由发出告警。由于这只是一个小型演示仓库,请将上述结果视为直观演示而非完整基准测试;本次测试未运行 CodeQL。
在每次 Pull Request 时自动扫描 GitHub 仓库
GitHub 官方托管的标准运行器(Runner)在公开仓库上完全免费。在私有仓库上,GitHub Free 每月包含 $12 免费额度,按挂牌价折算相当于双核 Linux 运行器约 2,000 分钟的运行时长。下面这份工作流直接执行命令行二进制程序,因此组织账号无需配置 Gitleaks Action 的许可证密钥:
name: repo-scan
on:
  pull_request:
  push:
    branches: [main]
permissions:
  contents: read
jobs:
  scan:
    runs-on: ubuntu-latest
    steps:
      - uses: actions/checkout@v7 # pin to a commit SHA
        with:
          fetch-depth: 0
      - name: Dependencies (npm)
        run: npm audit --audit-level=high
      - name: Dependencies (Python)
        run: pipx run pip-audit -r requirements.txt
      - name: Secrets
        run: |
          curl -sSL https://github.com/gitleaks/gitleaks/releases/download/v8.30.1/gitleaks_8.30.1_linux_x64.tar.gz | tar xz gitleaks
          ./gitleaks git . --no-banner
      - name: Code patterns
        run: pipx run semgrep scan --config p/default --config p/nodejsscan --metrics=off --error
四款扫描工具在我们的测试仓库上均以退出码 1 结束,非零退出码会让 GitHub Actions 任务直接失败。实际使用时可删去当前技术栈不需要的步骤。如需在同一流水线中集成 API 测试,可参考在 GitHub Actions 中使用 Apifox CLI 的相关做法。
建议同时开启 Dependabot alerts——它在所有套餐上均免费,且无需等到提 PR 时才触发。
静态扫描的盲区:被漏掉的越权漏洞
授权逻辑缺陷之所以难以被模式匹配扫描器发现,是因为代码表面上完全合规:合法的参数化查询、合法的参数绑定,前面还挂着 auth 认证中间件。真正的漏洞在于少写了一个过滤条件,而只有你的业务数据模型才知道这里必须校验组织归属:
// Every scanner passed this
db.query("SELECT * FROM invoices WHERE id = $1", [req.params.id]);

// The fix: scope the lookup to the caller's organization
db.query("SELECT * FROM invoices WHERE id = $1 AND org_id = $2",
  [req.params.id, req.user.orgId]);
这就是 OWASP API Security Top 10(2023 版)排名第一的对象级授权失效(Broken Object Level Authorization,BOLA)。OWASP 建议对每一个使用客户端传入 ID 的请求校验访问权限,并在部署前编写自动化测试拦截越权访问。
让编程智能体辅助审阅也有帮助。我们删掉测试仓库里的注释后让 Claude Code 审查代码(分别测试了带组织提示和不带提示两种情况),两次都准确标记出了发票路由的越权问题。不过这需要消耗智能体订阅额度,并非零成本方案,且不同运行轮次的结果可能存在波动。
相比之下,自动化测试能在每次 PR 时给出确定的通过或失败结论。如需系统梳理 API 侧的常见攻击面与防护措施,可参考 API 安全风险与应对策略及 OWASP API 安全风险详解。
使用 Apifox CLI 让编程智能体测试授权逻辑
不必手动为每条路由编写越权测试。以下以 Apifox CLI 演示如何让编程智能体读取路由、为受保护资源创建跨组织访问测试并在 CI 中运行:
npm install -g apifox-cli@latest
apifox login --with-token <YOUR_TOKEN>
npx -y skills add https://apifox.com
先准备一个预置了两个测试组织(每个组织各有一名测试用户)的测试环境,然后向智能体提供如下提示词:
Read the routes in src/. For each route that returns data owned by an
organization, create an Apifox test scenario in project <id>: log in as
the Org A test user, request an Org B resource by ID, and assert the
status is 403 or 404. Add an Org A request for its own resource and
assert 200, so a broken login can't pass. Group the scenarios in a test
suite, run it against the staging environment, and summarize failures.
示例中,智能体先检查载荷结构,再创建测试场景并执行测试套件:
apifox cli-schema get test-scenario-create
apifox cli-schema validate test-scenario-create --file scenario.json
apifox test-scenario create --project <id> --file scenario.json
apifox test-scenario import-steps <scenarioId> --project <id> --source endpoint --ids <endpointIds>
apifox test-suite create --project <id> --file suite.json
apifox test-suite run <suiteId> --project <id> --environment <envId> --reporters cli,junit
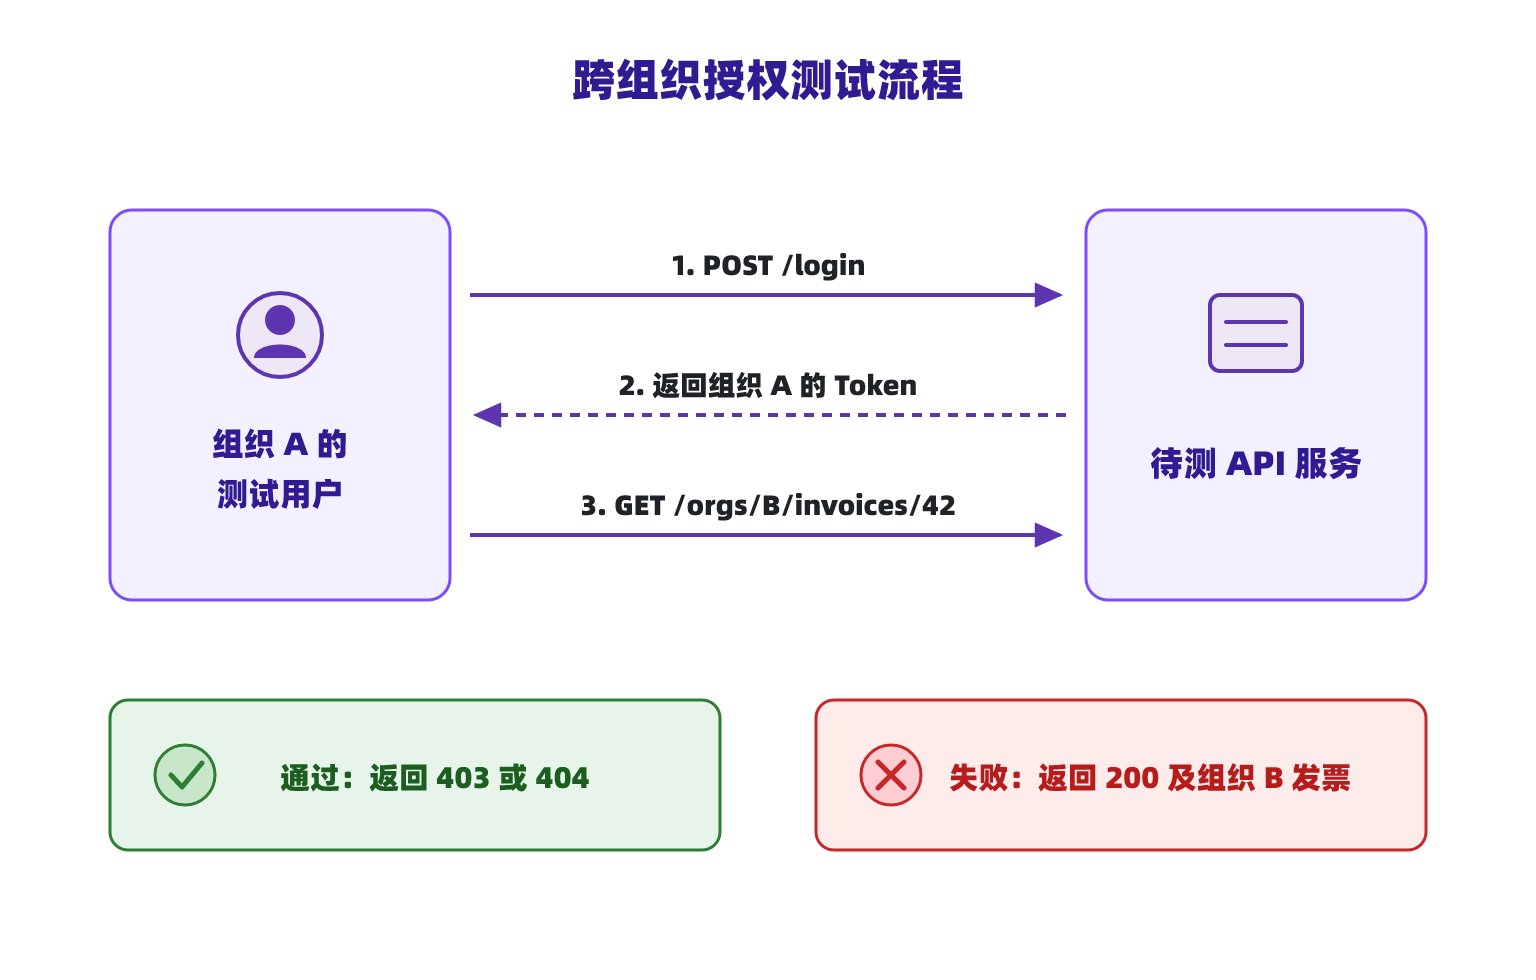
正向请求校验(组织 A 访问自己的资源断言 200)不可或缺。如果没有这一步,哪怕只是配错了基础 URL 导致所有请求都返回 404,测试也会因为错误的原因“通过”。
你可以将同样的 apifox test-suite run 命令加入前面的 GitHub Actions 工作流,针对带有预置测试组织的预览或预发环境运行,切勿直接针对生产环境数据运行。
常见问题
免费检测代码仓库安全漏洞的最佳方案是什么? 将依赖扫描工具、Gitleaks 与 Semgrep 社区版结合使用,再补充针对授权逻辑的运行时 API 测试。在我们的测试仓库中,没有任何单一工具能独立发现全部漏洞。
Vercel Security Review 免费吗? 仅在 2026 年 11 月 10 日前免费,且仅限 Pro 与 Enterprise 团队使用。免费期结束后按模型提供商 token 费率加 $0.25 / 1M tokens 计费,且暂不支持未在 Vercel 部署的仓库。
GitHub 私有仓库的密钥扫描免费吗? 不免费。密钥扫描(secret scanning)和 CodeQL 在公开仓库上免费,但私有仓库需要开通 GitHub Secret Protection(每位活跃提交者每月 $19)或 GitHub Code Security(每位活跃提交者每月 $30)。Dependabot alerts 在公开和私有仓库上均免费。
Semgrep 能发现越权漏洞吗? 使用本文测试的规则集时,它未能标记出那条越权发票路由。Semgrep 社区版无法跨函数或跨文件追踪数据流,不过你可以针对自己代码库的特定写法编写自定义规则。
静态扫描工具能替代渗透测试吗? 不能。扫描器与自动化测试只能覆盖已知模式和你显式编写的用例;渗透测试则旨在寻找你未曾想到的攻击路径,Vercel 官方文档也明确说明其安全审查并不等同于渗透测试。