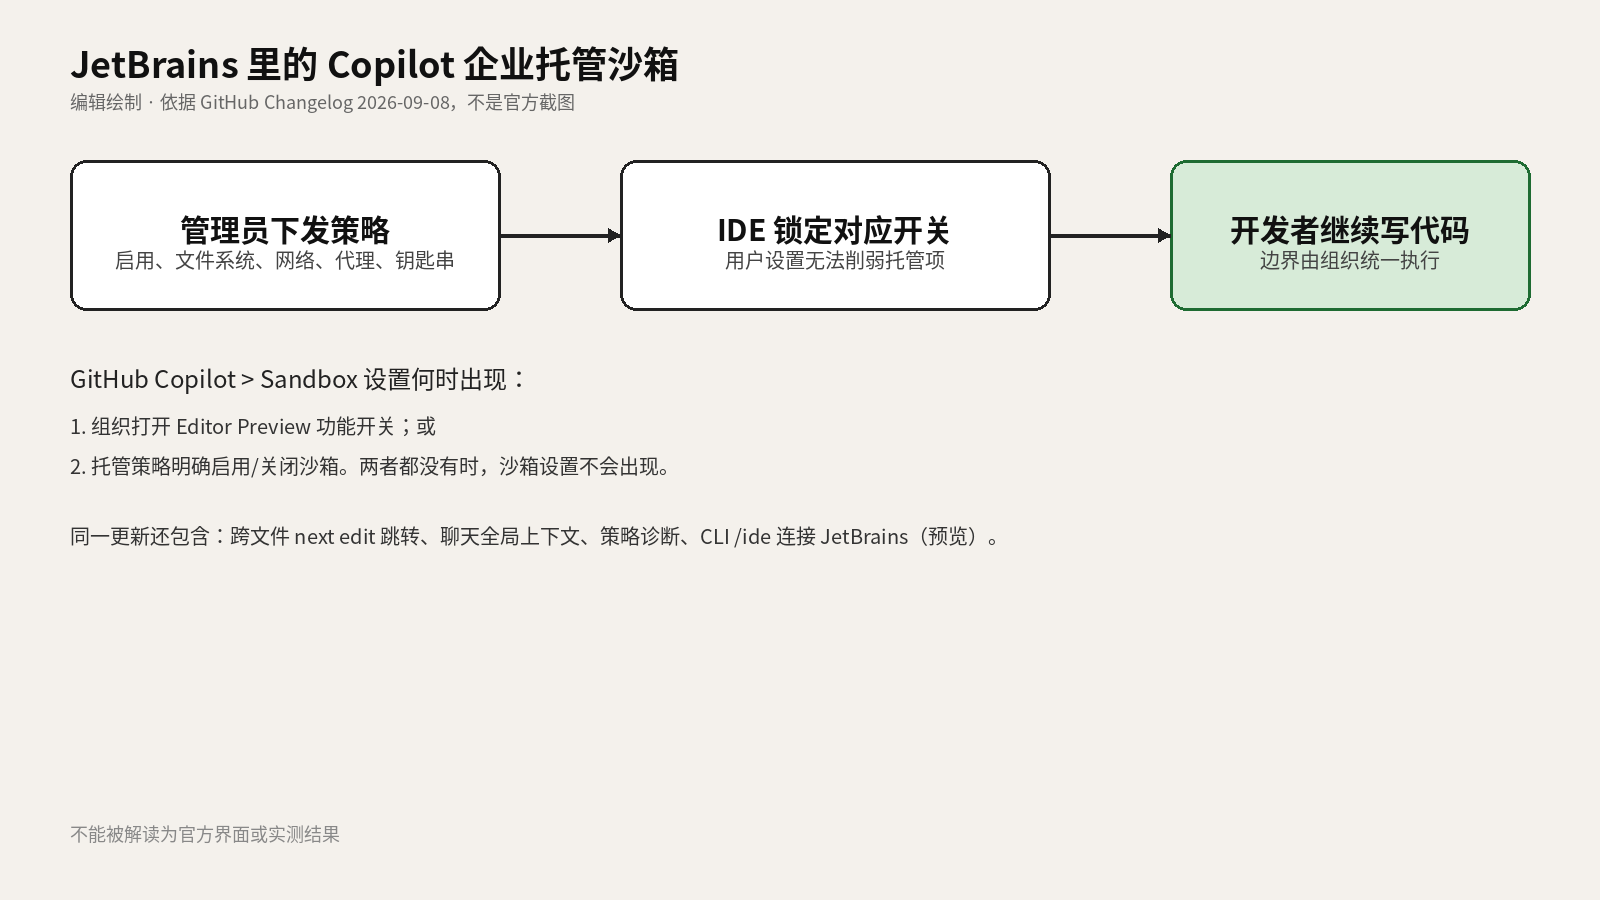
2026 年 9 月 8 日,GitHub Changelog 宣布:GitHub Copilot for JetBrains 开始支持企业托管沙箱策略,目前是公开预览。企业管理员可以集中配置沙箱是否启用,以及文件系统、网络访问、代理、开发者工具访问和 macOS Keychain 等边界。托管限制优先于用户设置;Copilot 会在 IDE 里锁住被管住的控件,并标出由组织管理的设置,用来在开发环境里执行统一边界。
真正卡住企业在 JetBrains 里放开 Agent 的,往往不是模型会不会改代码,而是开发者仍能在本机把沙箱关掉、放行出站,或让命令摸到密钥链。GitHub 这次把这些开关从个人设置收回到企业策略。沙箱设置出现在 GitHub Copilot > Sandbox 下,但只有组织打开了 Editor Preview 功能开关,或已经用托管设置去启用/禁用沙箱时才看得见;两个条件都不成立,设置界面不会出现。
本文只讨论这一次发布:管理员要把托管沙箱接到一次真实的 JetBrains Agent 会话里,改的是哪一步,以及人还必须守住哪里。同一条 Changelog 里还有跨文件 Next Edit、全局项目上下文、策略诊断和 CLI /ide 预览,那些是相邻更新,不是本文事件。
AI Coding 交流群
如果你也在用 AI 写代码,或者正在研究 Cursor、Claude Code 这些工具,欢迎加入以下交流群。群里平时会聊一些 AI 编程的实际用法、开发工作流,还有各种新工具和新玩法。

企业第一次能把 JetBrains 沙箱锁成组织策略
在此之前,本地沙箱更多是开发者在 Copilot CLI 或 IDE 里自己开的隔离层。官方文档把本地沙箱仍标成公开预览,并写明 Windows 本地沙箱需要 Windows Insiders 构建。企业托管之后,来自企业的设置会在 /sandbox 界面标成 (managed),不能由用户改掉。管理员要管的不再是“请大家打开沙箱”,而是一份会覆盖个人设置的托管配置。
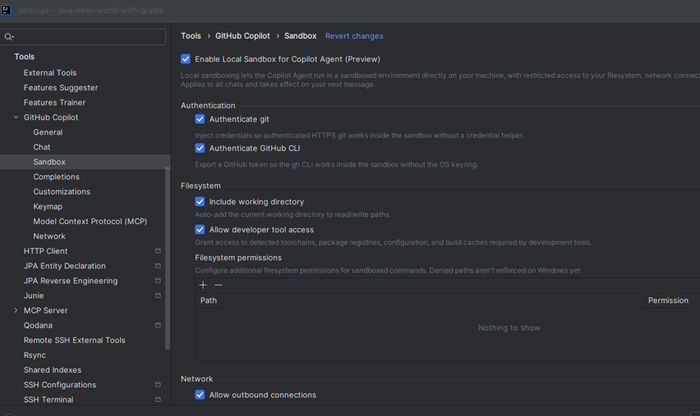
文档把交互收成 /sandbox 斜杠命令,打开后有四个标签:General、Auth、Filesystem、Network。General 里可以启用沙箱、允许沙箱旁路、以及是否把 MCP 和 LSP 放进沙箱,后两项默认打开。Auth 里默认注入 git 和 gh 所需令牌,这样沙箱里的 HTTPS git 和 GitHub CLI 不必去碰被拦住的凭据目录或系统钥匙串;macOS 的 Keychain 访问默认关闭。Filesystem 默认给当前工作目录读写,若在 Git 仓库里,还会给 .git 读写、给仓库中工作目录之上的内容只读。Network 默认允许出站和访问本地网络,也可以指定 HTTP 代理。
一次命令会怎样被关进沙箱
接到真实会话里,路径是:管理员写下托管设置;开发者在 JetBrains 的 Copilot 里工作;当 Agent 要跑 shell、碰文件或联网时,客户端按托管策略决定沙箱是否开启、能读哪些路径、能否出站。若组织把沙箱设置成启用或禁用,IDE 里对应控件会被锁住。若既没有 Editor Preview,也没有托管的启用/禁用项,开发者甚至看不到这块设置,不能据此判断策略已经生效。
旁路是最容易把隔离打穿的一步。文档写明,Allow sandbox bypass 默认打开:命令在沙箱里失败后,会提示你允许这次在沙箱外执行,也可以在企业允许时关闭本会话沙箱。若托管设置把 sandbox.allowBypass 设为 false,你就不能批准单条命令出沙箱,也不能把本会话沙箱关掉。若托管要求开着沙箱,但有效策略仍允许旁路,那么禁用沙箱只能出现在一次正在发生的旁路授权提示里,而不能通过普通设置或 /sandbox disable 完成。这正好打断“先点一次允许,后面命令都在沙箱外跑”。
它改变的是开发环境边界,不是模型权限名单
9 月 9 日 Copilot Business / Enterprise 的托管权限,管的是 Agent 操作被拦截、每次询问还是放行,作用在 Copilot 应用、CLI 和带 Agent Host 的 VS Code 上。9 月 8 日这条 JetBrains 更新管的是命令执行环境:文件系统、网络、代理、开发者工具和 Keychain。两件事相邻,但不是同一组键。不能把 deny/ask/allow 直接套到 JetBrains 沙箱上,也不能假设 JetBrains 里已经有了 9 月 9 日那套操作级权限。
对日常开发,最直接的变化是安装和构建还能否在沙箱里完成。Filesystem 里的 Allow dev tool access 默认打开,会给包管理器配置、缓存和它们存的令牌只读,并给共享构建缓存读写;关掉之后,这些位置必须显式授权。取消 Include working directory 会拿掉 Git 仓库 .git 及以下的访问,于是 status、add、commit、diff 都会失败,除非你再手动加回。网络侧,出站关掉就等于隔离外网;代理在 macOS/Linux 上靠环境变量、由工具自觉遵守,在 Windows 上则由沙箱强制。组织可以托管代理 URL,但仍允许用户自己填凭据。
还不能把它当成所有客户端上的同一套沙箱
先看可见性和平台。JetBrains 里沙箱设置要满足 Editor Preview 或托管启用/禁用才会出现。本地沙箱在 macOS、Linux 和较新的 Windows 11 上可用,但后端不同:macOS 用 Seatbelt,建议 macOS 15+;Linux 用 bubblewrap 0.5.0+;Windows 用 ProcessContainer 的 BaseContainer,且本地沙箱需要 Insiders。官方还说,CLI 内置的文件工具跑在进程内,操作系统沙箱看不见这些操作,只能由工具自己按策略尽力遵守。远程 MCP 服务器永远不会被放进本地沙箱。
再看策略调试。Changelog 提到企业策略诊断,用来确认策略是否被设备正确检测和执行。文档则给了 /sandbox policy,用来看生效后的读写和拒绝路径,而不是只看你保存在 settings.json 里的本地值。上线时如果只发一份托管配置、不看 IDE 里是否出现 (managed),开发者可能仍在未托管的预览开关下工作。
最后,不要把同一条 Changelog 的其他项写进这次验收。跨文件光标跳转、聊天的全局项目上下文、CLI /ide 把终端会话连到 JetBrains 上下文,以及 OpenTelemetry 设置一般可用,都是同一次插件更新里的相邻能力。它们不能证明沙箱已经被组织锁住。试用时应用一个 JetBrains 仓库会话,确认沙箱设置可见、关键项带 (managed),并验证 allowBypass=false 时无法把命令放到沙箱外。
信息来源
- GitHub Changelog,2026-09-08:Enterprise-managed sandbox in Copilot for JetBrains
- GitHub Docs:Configuring local sandbox settings
- GitHub Docs:About cloud and local sandboxes for GitHub Copilot
开发必备:API 全流程管理神器 Apifox
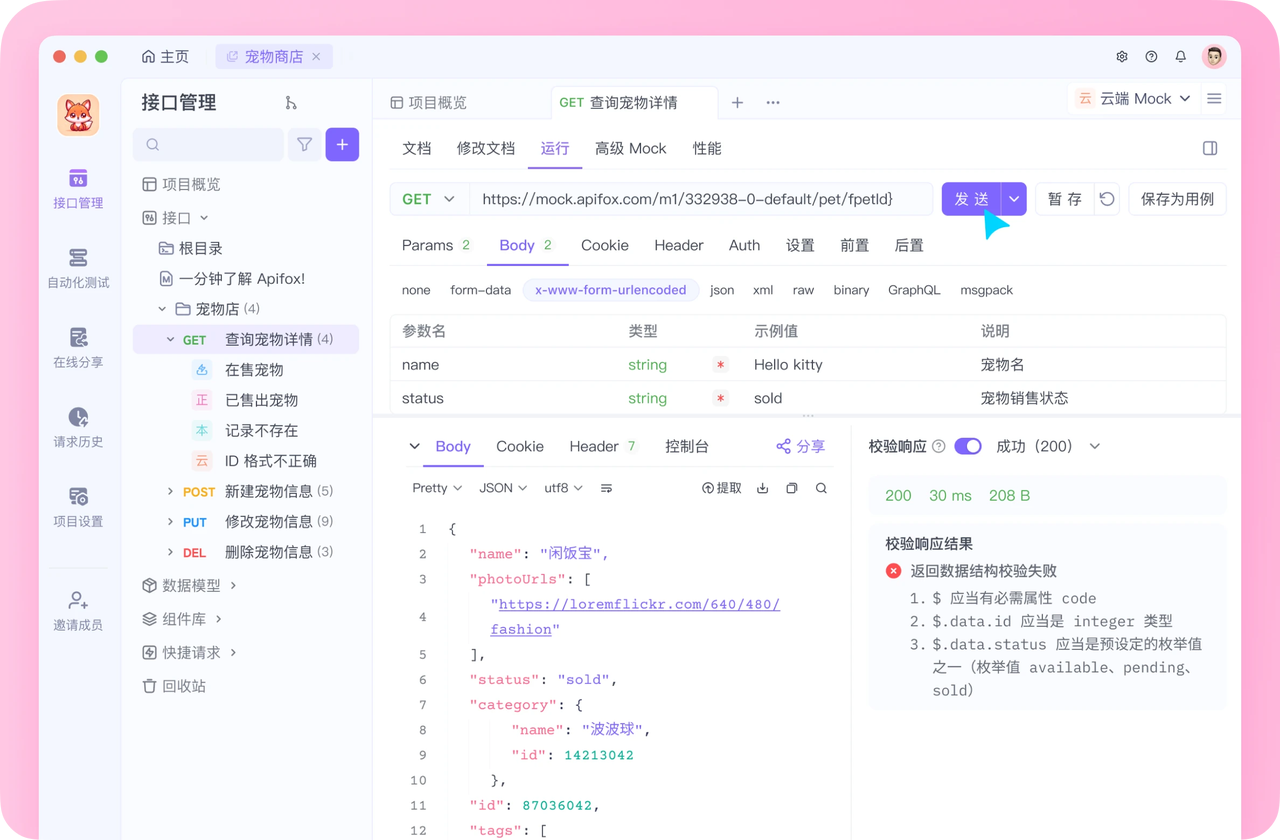
介绍完上文的内容,我想额外介绍一个对开发者同样重要的效率工具 —— Apifox。作为一个集 API 文档、调试、设计、测试、Mock、自动化测试于一体的工具,Apifox 是目前提升研发效率的首选。
如果你正在开发项目,不妨试试其极其友好的界面设计,它完全兼容 Postman 和 Swagger 数据格式,导入数据非常方便,,即使是新手也能很快上手,点击这里即可注册使用。
值得一提的是,除了个人和常规团队使用,针对有高安全合规要求、或需要在内网环境协作的企业,Apifox 还提供了深度定制的私有化部署方案。
获取专属报价与部署方案
 详细的私有化部署系统架构与安全白皮书
 针对您公司规模的专属报价单
 免费的 1v1 专属产品演示 (Demo) 机会