Google 的 Gemini 4 Argon 发布博文中有一句话,安全团队会反复研读:“面向受信任的防御方以及 Google 自己的内部团队,我们将发布不带网络安全护栏的 Argon,让他们能够充分利用其前沿级网络安全防御能力。”该版本最先提供给 Fairwind Program 的防御方。自 2026 年 10 月 13 日起,Argon 也已 全面开放:持有付费 Gemini API key 的安全团队可以直接调用 gemini-4-argon,而 Fairwind 仍是 Google 的网络安全防御合作伙伴计划。在 Google 的真实世界漏洞发现评估中,Argon 得分 85.8%,高于 Gemini 3.8 Flash Cyber 的 71.0%。
本文将介绍网络安全方面的数据、两条访问途径、Google 的防护措施,以及这一能力对运行 API 的团队意味着什么。想了解模型概览,可阅读 Gemini 4 Argon 是什么;想了解完整的发布时间线,可参阅 Argon 发布日期指南。偏实操的那部分关乎你自己的接口,而这一切都可以在 Apifox 中完成。
AI Coding 交流群
如果你也在用 AI 写代码,或者正在研究 Cursor、Claude Code 这些工具,欢迎加入以下交流群。群里平时会聊一些 AI 编程的实际用法、开发工作流,还有各种新工具和新玩法。
Gemini 4 Argon 的网络安全数据
Google 在其 Gemini 网络安全页面上公布了 Argon 的四项网络安全结果。这些数据均由 Google 提供:漏洞发现和 Wiz 的结果来自内部评估,CWE-bench v1 来自公开排行榜,Gray Swan 的结果则来自 Gray Swan。由于各测试框架各不相同,这些差距应视为方向性参考。
| 基准测试 | Gemini 4 Argon | 对比对象 | 测试内容 |
|---|---|---|---|
| 真实世界漏洞发现 | 85.8% | Gemini 3.8 Flash Cyber:71.0% | Google 内部评估,可访问源代码 |
| Wiz 渗透测试基准 | 70.9% | Gemini 3.8 Flash Cyber:58.2% | 对运行中的站点进行黑盒渗透测试,无源代码 |
| CWE-bench v1(pass@1) | 68% | 与 Grok 4.7 和 GPT-6 Astra 三方并列;Claude Opus 5.5 为 67% | Google 网络安全页面上的排行榜 |
| Gray Swan IPI 攻击成功率(k=15) | 0.7% | 图表中最低;Kimi K3 最高,为 52.7% | 间接 prompt 注入;越低越好 |
Google 的 评估方法中有两个细节在此值得注意。真实世界漏洞发现评估运行在“一个并非为网络安全专门构建的内部版 Antigravity 框架”上,因此 85.8% 并非来自专门打造的安全 Agent。而 CWE-bench 的结果是并列,并非胜出:发布博文称 Argon“并列第一”。完整的 Argon 基准测试明细涵盖了其余 18 行。
Argon 为防御方做了什么
Google 的总结很直接:“Argon 能自主发现、验证并修补关键软件漏洞。”每个动词都对应一项证据。
- 发现。内部漏洞基准测试覆盖了“横跨 20 种编程语言”的代码库中的暴露面。
- 验证。在 Wiz 的黑盒基准测试中,Argon 在攻击面发现、漏洞识别和概念验证证据方面均胜过 3.8 Flash Cyber,且只能访问运行中的网站及其公开行为。
- 修补。网络安全页面列出了“自动修补:在发现漏洞后自动生成经过验证的高质量代码修复。”
拥有 Argon 访问权限的 Fairwind 合作伙伴可以在 CodeMender——Google 专门的代码安全 Agent——内运行它,而无需自行搭建测试框架。早期的网络安全模型也走了同样的路:Gemini 3.8 Flash Cyber 于 9 月随 CodeMender 一同发布,我们的 GPT-5.6-Cyber vs Gemini 3.5 Flash Cyber 对比则涵盖了上一代。
最引人注目的实战结果来自 Wiz 的 Scan for Good 计划。Google 称 Argon 发现了“一个影响全球各地医院所用医疗软件、可泄露敏感个人信息的严重漏洞”,这是此前的前沿模型都未能发现的。
两条途径:付费 API 与 Fairwind
截至 2026 年 10 月 15 日,安全团队可以通过两种方式获得 Argon:
| 付费 Gemini API | Fairwind Program | |
|---|---|---|
| 面向对象 | 付费档的开发者和企业 | 经过审核的政府、关键基础设施运营方和核心技术平台 |
| 使用方式 | 在你自己的测试框架中使用 gemini-4-argon(stable) |
独立使用,或在 CodeMender 内使用 |
| 价格 | 2026 年 11 月 30 日前为每 1M tokens 收费 $2/$10,之后为 $4/$20;无免费额度 | 未公布 |
| 数据处理 | 付费档的内容不会用于改进 Google 的产品 | 作为 Gemini Enterprise 上的托管模型,零数据留存 |
在 API 途径上,Argon 支持函数调用、结构化输出、代码执行和计算机使用(Preview),其 1,048,576-token 的上下文窗口由输入、思考和输出共享。速率限制同样按支出计算:一个 Tier 1 项目在每个滚动 10 分钟窗口内可支出 $10,因此请控制并发扩散型任务(fan-out jobs)的节奏。我们的 Gemini 4 Argon API 指南涵盖了请求格式。
不带护栏的版本就是 Fairwind 版本,它被限制在一个受围栏保护的计划内。合作伙伴需接受抗钓鱼 MFA,访问权限仅限内部安全、事件响应和渗透测试团队,按员工逐一追踪,且不得转售。允许的工作涵盖“为防御和学术研究目的进行的授权威胁模拟、逆向工程和恶意软件分析”;不允许创建恶意软件。如果你不符合条件,Fairwind 页面会指引你使用搭载公开可用模型的 CodeMender,以及 Google 的其他 AI 威胁防御产品。
Google 为更大范围发布所描述的防护措施
在广泛开放之前,Google 表示正在加强四个防护领域:
- 滥用。Argon 拒绝网络和 CBRN 危害,“同时依据我们的 Frontier Safety Framework,保留合法的两用科学研究”。Google 会监控内部激活以发现滥用,并动用内部和外部红队。
- prompt 注入。Google 称 Argon 是“我们迄今抵御间接 prompt 注入能力最强的模型”,并有上文提及的 Gray Swan 结果作为支撑。
- 目标偏离(misalignment)。Google 会监控思维链和行为,并在必要时中止执行。它还呼吁业界“保持推理的透明度”。
- 加固沙箱。在开展高风险训练和评估之前,环境会被隔离并封存。
Google 对这种分批发布的解释是:“安全地释放这一级别的前沿能力需要分阶段推进。”它还参与了美国政府自愿性的发布前访问流程。全面可用在公告发布 13 天后到来。
这对你运行的 API 意味着什么
以下是我们的解读,这是一种观点,并非 Google 的说法:前沿的漏洞发现能力不会停留在某一个计划之内。不带护栏的版本仍归 Fairwind 合作伙伴所有,但 Argon 本身如今已是一次付费 API 调用,而其他实验室也在持续交付。当一个模型能够探查“运行中的网站及其公开行为”并发现早期模型遗漏的问题时,你的公开 API 表面就是被读取的对象。
你无法修补尚未发现的东西,但你可以缩小外部探查者所能看到的面。从那些枯燥的工作做起:
- 根据 OpenAPI 规范清点每个接口。把规范导入 Apifox,让文档中的契约成为你本意要暴露的接口清单。
- 找出影子接口。将网关的路由表或访问日志路径与规范作 diff 比对。任何有响应但未被记录的 route,要么是被遗忘的功能,要么是你文档中的缺口。
- 要求每个 route 都做 auth。对每个接口,分别发送不带 token、带过期 token 和带其他用户 token 的请求。每次都要断言返回 401 或 403。
- 校验输入。发送超大 body、错误类型和意料之外的字段。断言返回 400 或 422,并确保错误 body 不会泄露堆栈信息。
- 落实速率限制。在测试场景中循环发送某个请求,断言最终会返回 429。
- 按计划运行。一个未做 auth 就上线的新 route,应该在当天就让测试失败,而不是出现在别人的报告里。
以下是这些负向测试发送的内容,以及健康的 API 应返回的内容:
| 检查项 | 发送内容 | 预期响应 |
|---|---|---|
| 无凭证 | 移除 auth header 的请求 | 401 |
| 过期 token | 已撤销或过期的 token | 401 |
| 错误用户 | 用用户 B 的 token 访问用户 A 的资源 | 403 或 404 |
| 超大 body | 超出文档所述上限的 payload | 413 或 400 |
| 错误类型 | 在规范要求 integer 的位置传入字符串 | 400 或 422 |
| 突发流量 | 循环发送同一个请求 | 429,最好带上 Retry-After |
针对第 3、4 步的后置操作断言可以就这么短:
pm.test("Rejects missing or invalid credentials", () => {
  pm.expect(pm.response.code).to.be.oneOf([401, 403]);
});
pm.test("Error body leaks no stack trace", () => {
  pm.expect(pm.response.text()).to.not.match(/Traceback|Exception:|\.js:\d+:\d+/);
});
把这些检查按服务归入一个测试场景,用 Apifox 的定时任务运行,或通过 Apifox CLI 从 CI 运行,并将失败结果发送到通知。把过期 token 和他人 token 存为环境变量,而不是放在请求里。Apifox 是 API 设计与测试平台,不是漏洞扫描器:它不会发现你解析器里的内存安全 bug。它会在每次运行时检查,运行中的 API 是否仍然遵守你设计的契约,而外部探查者最先接触的正是这个表面。
如果你在 API 后面放了一个模型
Argon 在 Gray Swan 上的 0.7% 是 Google 图表中最低的攻击成功率,但并非为零。如果你的 API 会把用户文本、检索到的文档或工具输出传给任何模型,就要把模型的输出当作不可信输入。按 schema 校验工具调用参数,限定模型可触发的凭证范围,并记录它执行的每一个动作。
Google 自己的防护清单提供了一个模式:监控动作,一旦发现异常就中止执行。在 API 层面,这意味着把模型可调用的接口加入白名单,对破坏性操作要求人工审批,并按 key 对模型触发的调用做速率限制。
我们面向 API 团队的 prompt 注入指南介绍了如何测试这种问题,而 Claude Opus 5.5 prompt 注入分析则把厂商的注入抵御数值当作一项 API 安全指标来解读。同样的准则也适用于公开 API 上的 Argon:函数调用和计算机使用意味着它发出的每一次工具调用,都是你的 API 应当校验的一个请求。
与 OpenAI 的 Astra 相比如何
OpenAI 的 GPT-6 Astra 讲的是一个阈值:Astra 越过了 OpenAI 的 Critical 网络安全线,我们在《Astra 的 Critical 网络安全阈值对你的 API 意味着什么》一文中做了剖析。Google 的 Argon 讲的则是访问权限:先向经过审核的防御方提供不带护栏的版本,随后在付费 API 上全面可用。在 CWE-bench v1 上,Argon 和 Astra 以 68% 并列。无论如何,上述防御工作并不取决于哪家实验室先交付。
常见问题
Gemini 4 Argon 是不带安全护栏发布的吗?仅面向少数群体。Google 称它为受信任的防御方及其内部团队“不带网络安全护栏”发布了 Argon。而对于更广泛的发布——于 2026 年 10 月 13 日登陆付费 API——Google 描述了滥用、prompt 注入、目标偏离和沙箱方面的防护措施。
使用 Gemini 4 Argon 需要 Fairwind 吗?不需要。gemini-4-argon已在付费 Gemini API 档全面可用(GA),Google AI Pro 和 Ultra 订阅用户可在 Gemini 应用中使用它。Fairwind 是获取不带护栏防御方版本的途径。
我的安全团队能在付费 API 上使用 Argon 吗?可以,需要一个已开通计费的 Gemini API key;没有免费额度。只有 Fairwind 的条款明确允许为防御研究进行威胁模拟、逆向工程和恶意软件分析。
CodeMender 是什么?Google 专门的代码安全 Agent。Fairwind 合作伙伴可以在其中运行 Argon,而无需自行搭建测试框架。
Argon 在 CWE-bench v1 上得分如何?pass@1 为 68%,与 Grok 4.7 和 GPT-6 Astra 三方并列。Claude Opus 5.5 得分为 67%。
Apifox 是漏洞扫描器吗?不是。Apifox 用于设计、mock 和测试 API。用它来对规范中的每个接口持续运行 auth、校验和速率限制检查。
下一步
选一个服务,导入它的 OpenAPI 规范,然后构建一个场景,向每个接口发送不带凭证的请求。如果有任何本该私密的接口返回 200,你就找到了第一个要修复的点。下载 Apifox,搭建该场景并设置定时运行。
开发必备:API 全流程管理神器 Apifox
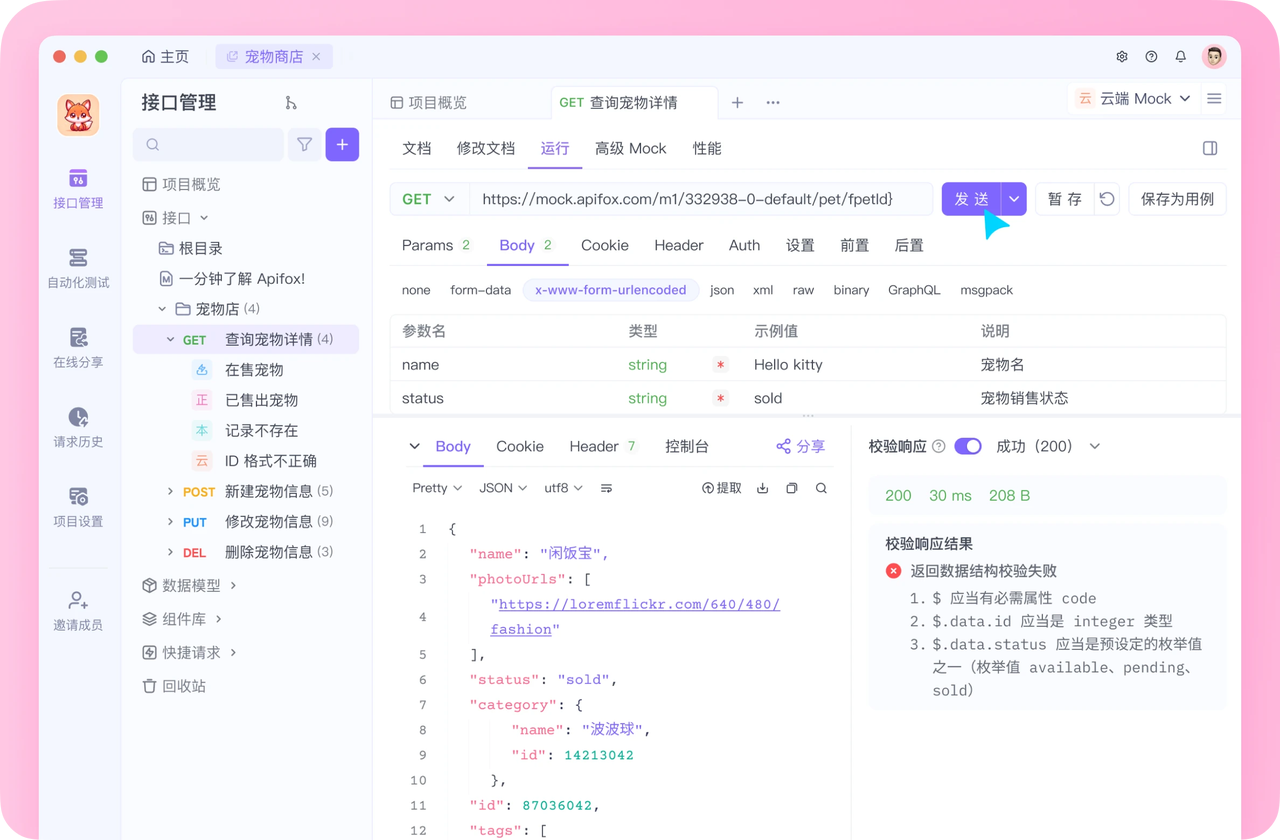
介绍完上文的内容,我想额外介绍一个对开发者同样重要的效率工具 —— Apifox。作为一个集 API 文档、调试、设计、测试、Mock、自动化测试于一体的工具,Apifox 是目前提升研发效率的首选。
如果你正在开发项目,不妨试试其极其友好的界面设计,它完全兼容 Postman 和 Swagger 数据格式,导入数据非常方便,,即使是新手也能很快上手,点击这里即可注册使用。
值得一提的是,除了个人和常规团队使用,针对有高安全合规要求、或需要在内网环境协作的企业,Apifox 还提供了深度定制的私有化部署方案。
获取专属报价与部署方案
 详细的私有化部署系统架构与安全白皮书
 针对您公司规模的专属报价单
 免费的 1v1 专属产品演示 (Demo) 机会