摘要:Vercel 在 2026 年 9 月 3 日的更新中确认,Cursor Cloud Agents 可以把执行环境放到 Vercel Sandbox,而不是只能使用 Cursor 托管的机器。对开发团队而言,关键不是“又多一个云平台”,而是 Agent 的推理循环和代码执行环境开始拆开:Cursor 负责 Agent harness 与推理,Sandbox 负责克隆仓库、改文件、跑命令和测试。这样做能把网络、镜像、凭证和回收策略拉回团队的运维边界,但也意味着团队必须自己承担运行时治理。
如果你已经把“给 Agent 一个仓库,让它开 PR”当成日常动作,最容易卡住的往往不是生成代码,而是执行环境:私有依赖怎么访问、构建工具怎么固定、任务失败后谁来重试、临时凭证什么时候失效。本文只讨论这一项独立动作——Cursor Cloud Agents 使用 Vercel Sandbox——并回答它对从任务输入到 PR 反馈的链路究竟改了什么。
这也是为什么它值得今天看。Agent 的能力仍然由模型和工具调用决定,但交付可靠性越来越像一个分布式系统问题:有请求队列,有 worker,有租约,有超时,有清理。把这些边界说清楚,比把“规模化”当成一句口号更重要。
AI Coding 交流群
如果你也在用 AI 写代码,或者正在研究 Cursor、Claude Code 这些工具,欢迎加入以下交流群。群里平时会聊一些 AI 编程的实际用法、开发工作流,还有各种新工具和新玩法。

具体发生了什么:Agent 循环与执行环境分离
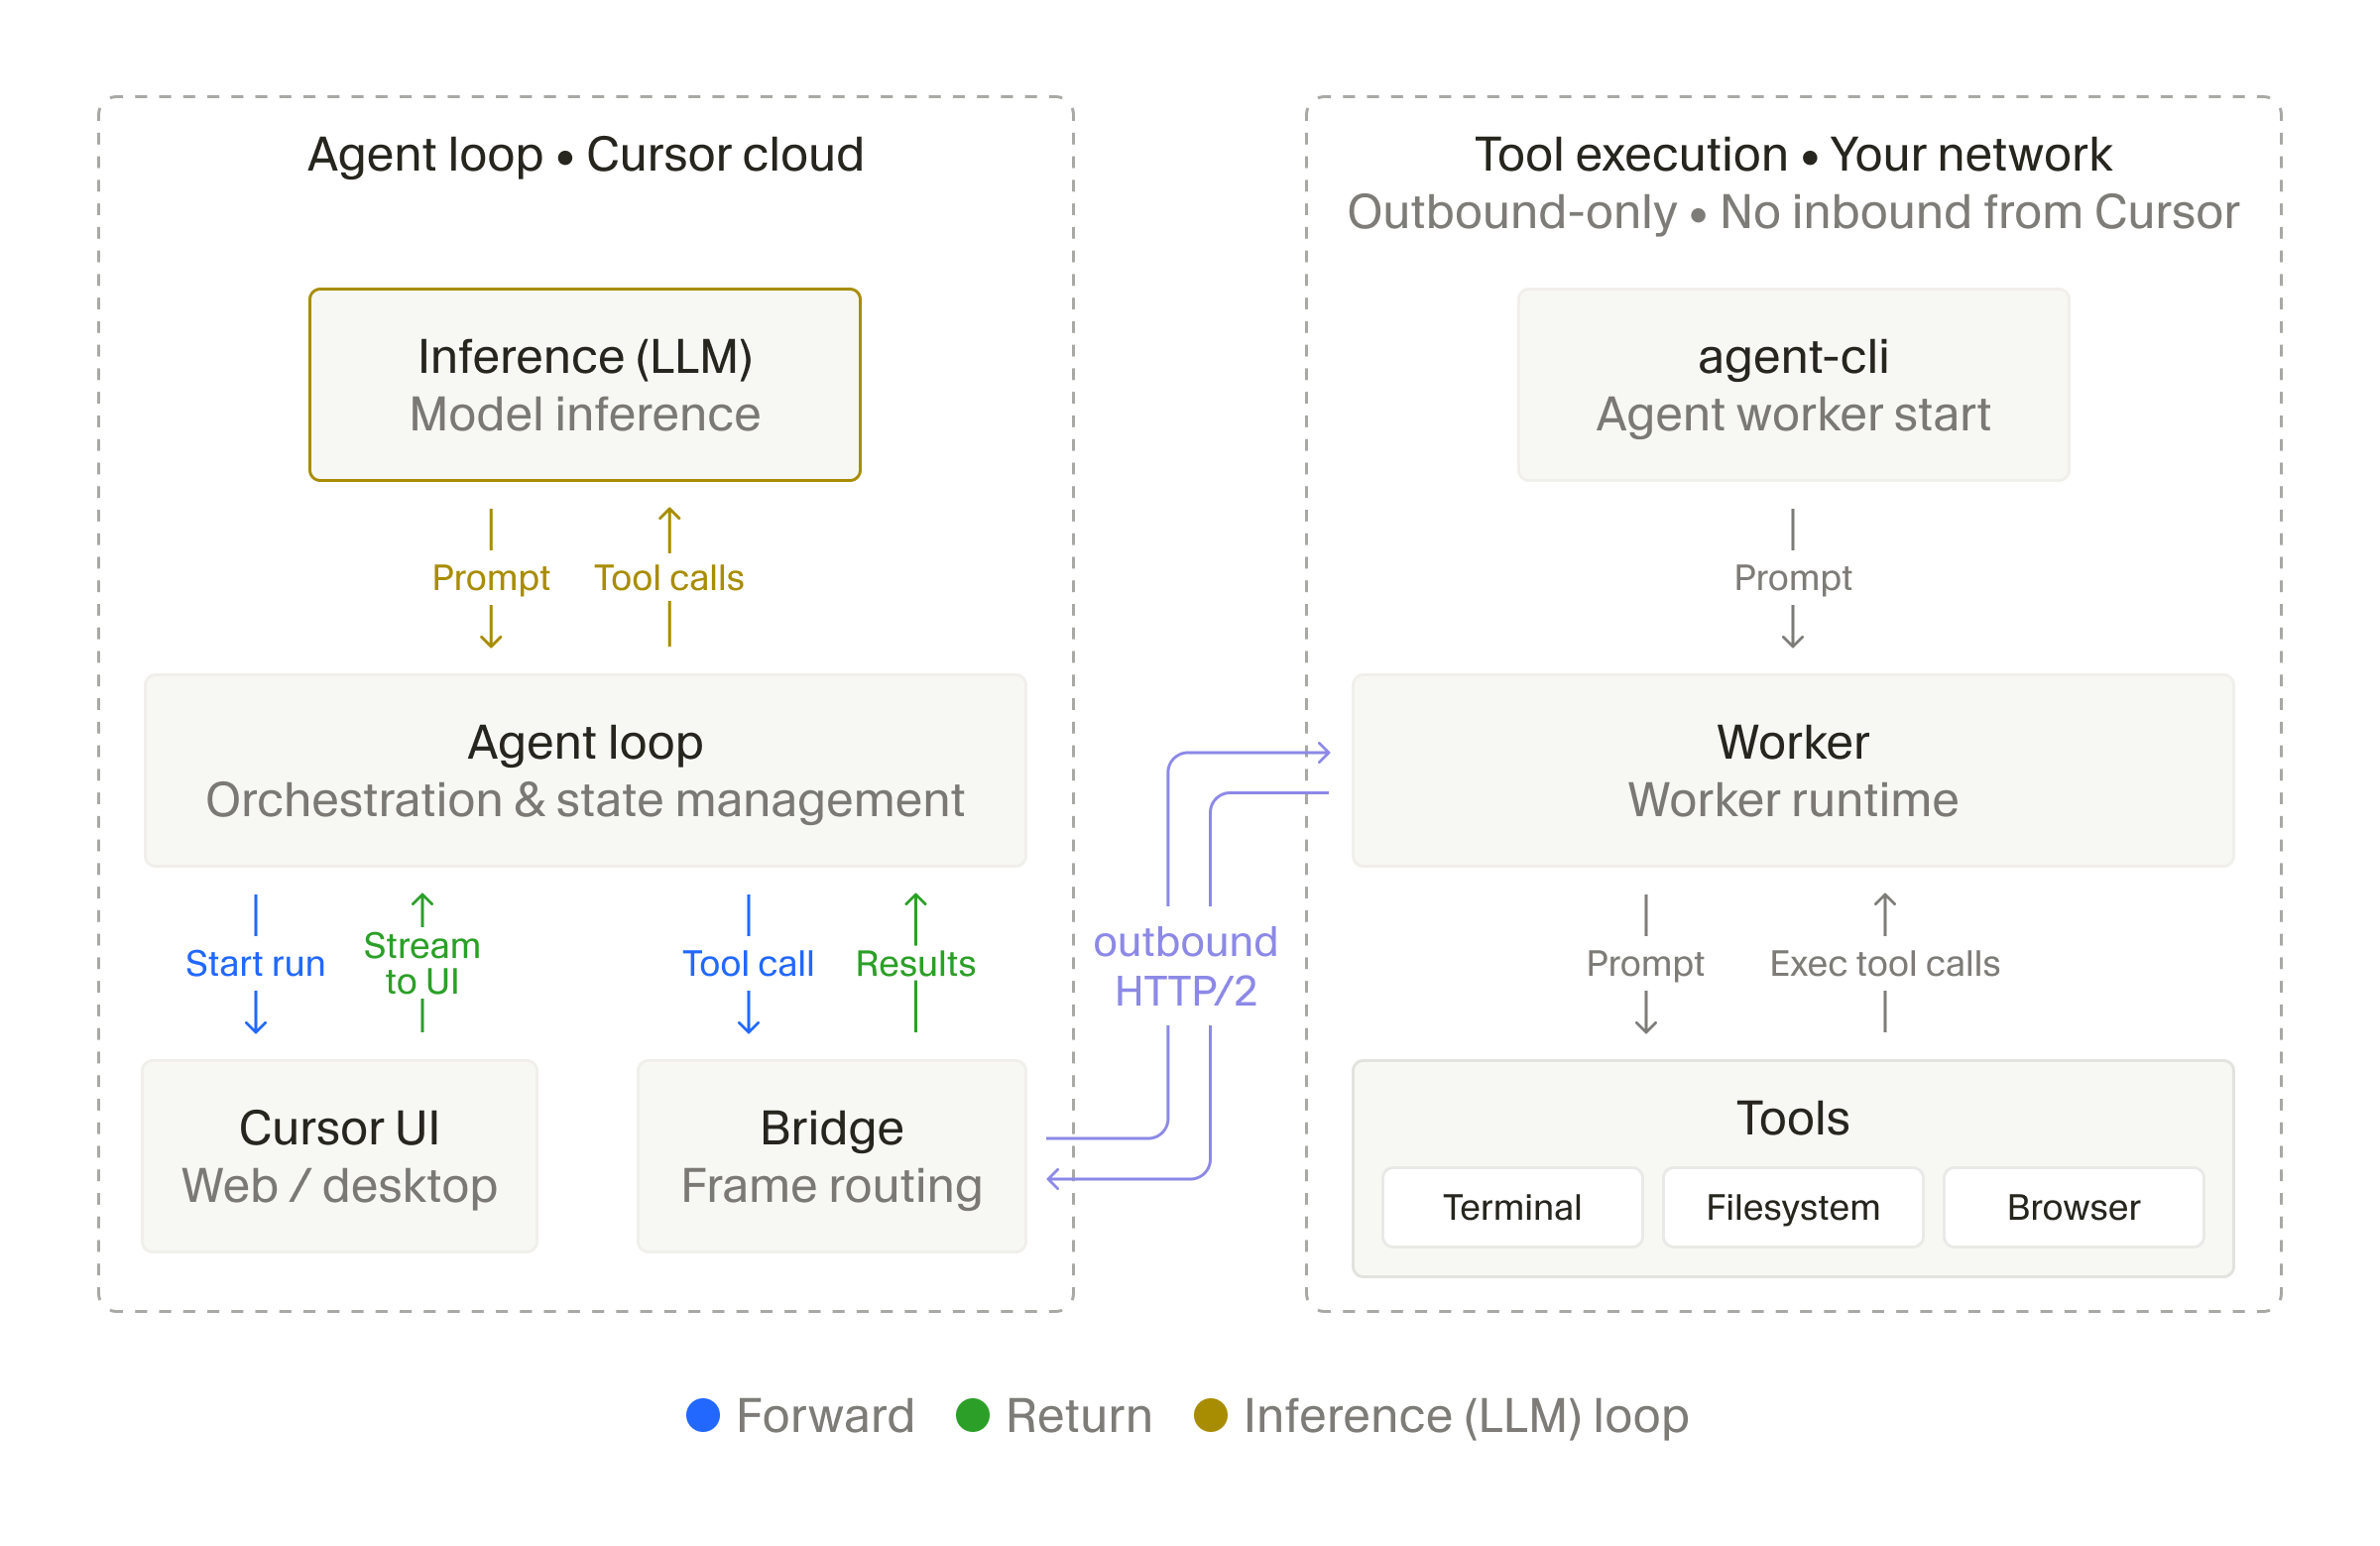
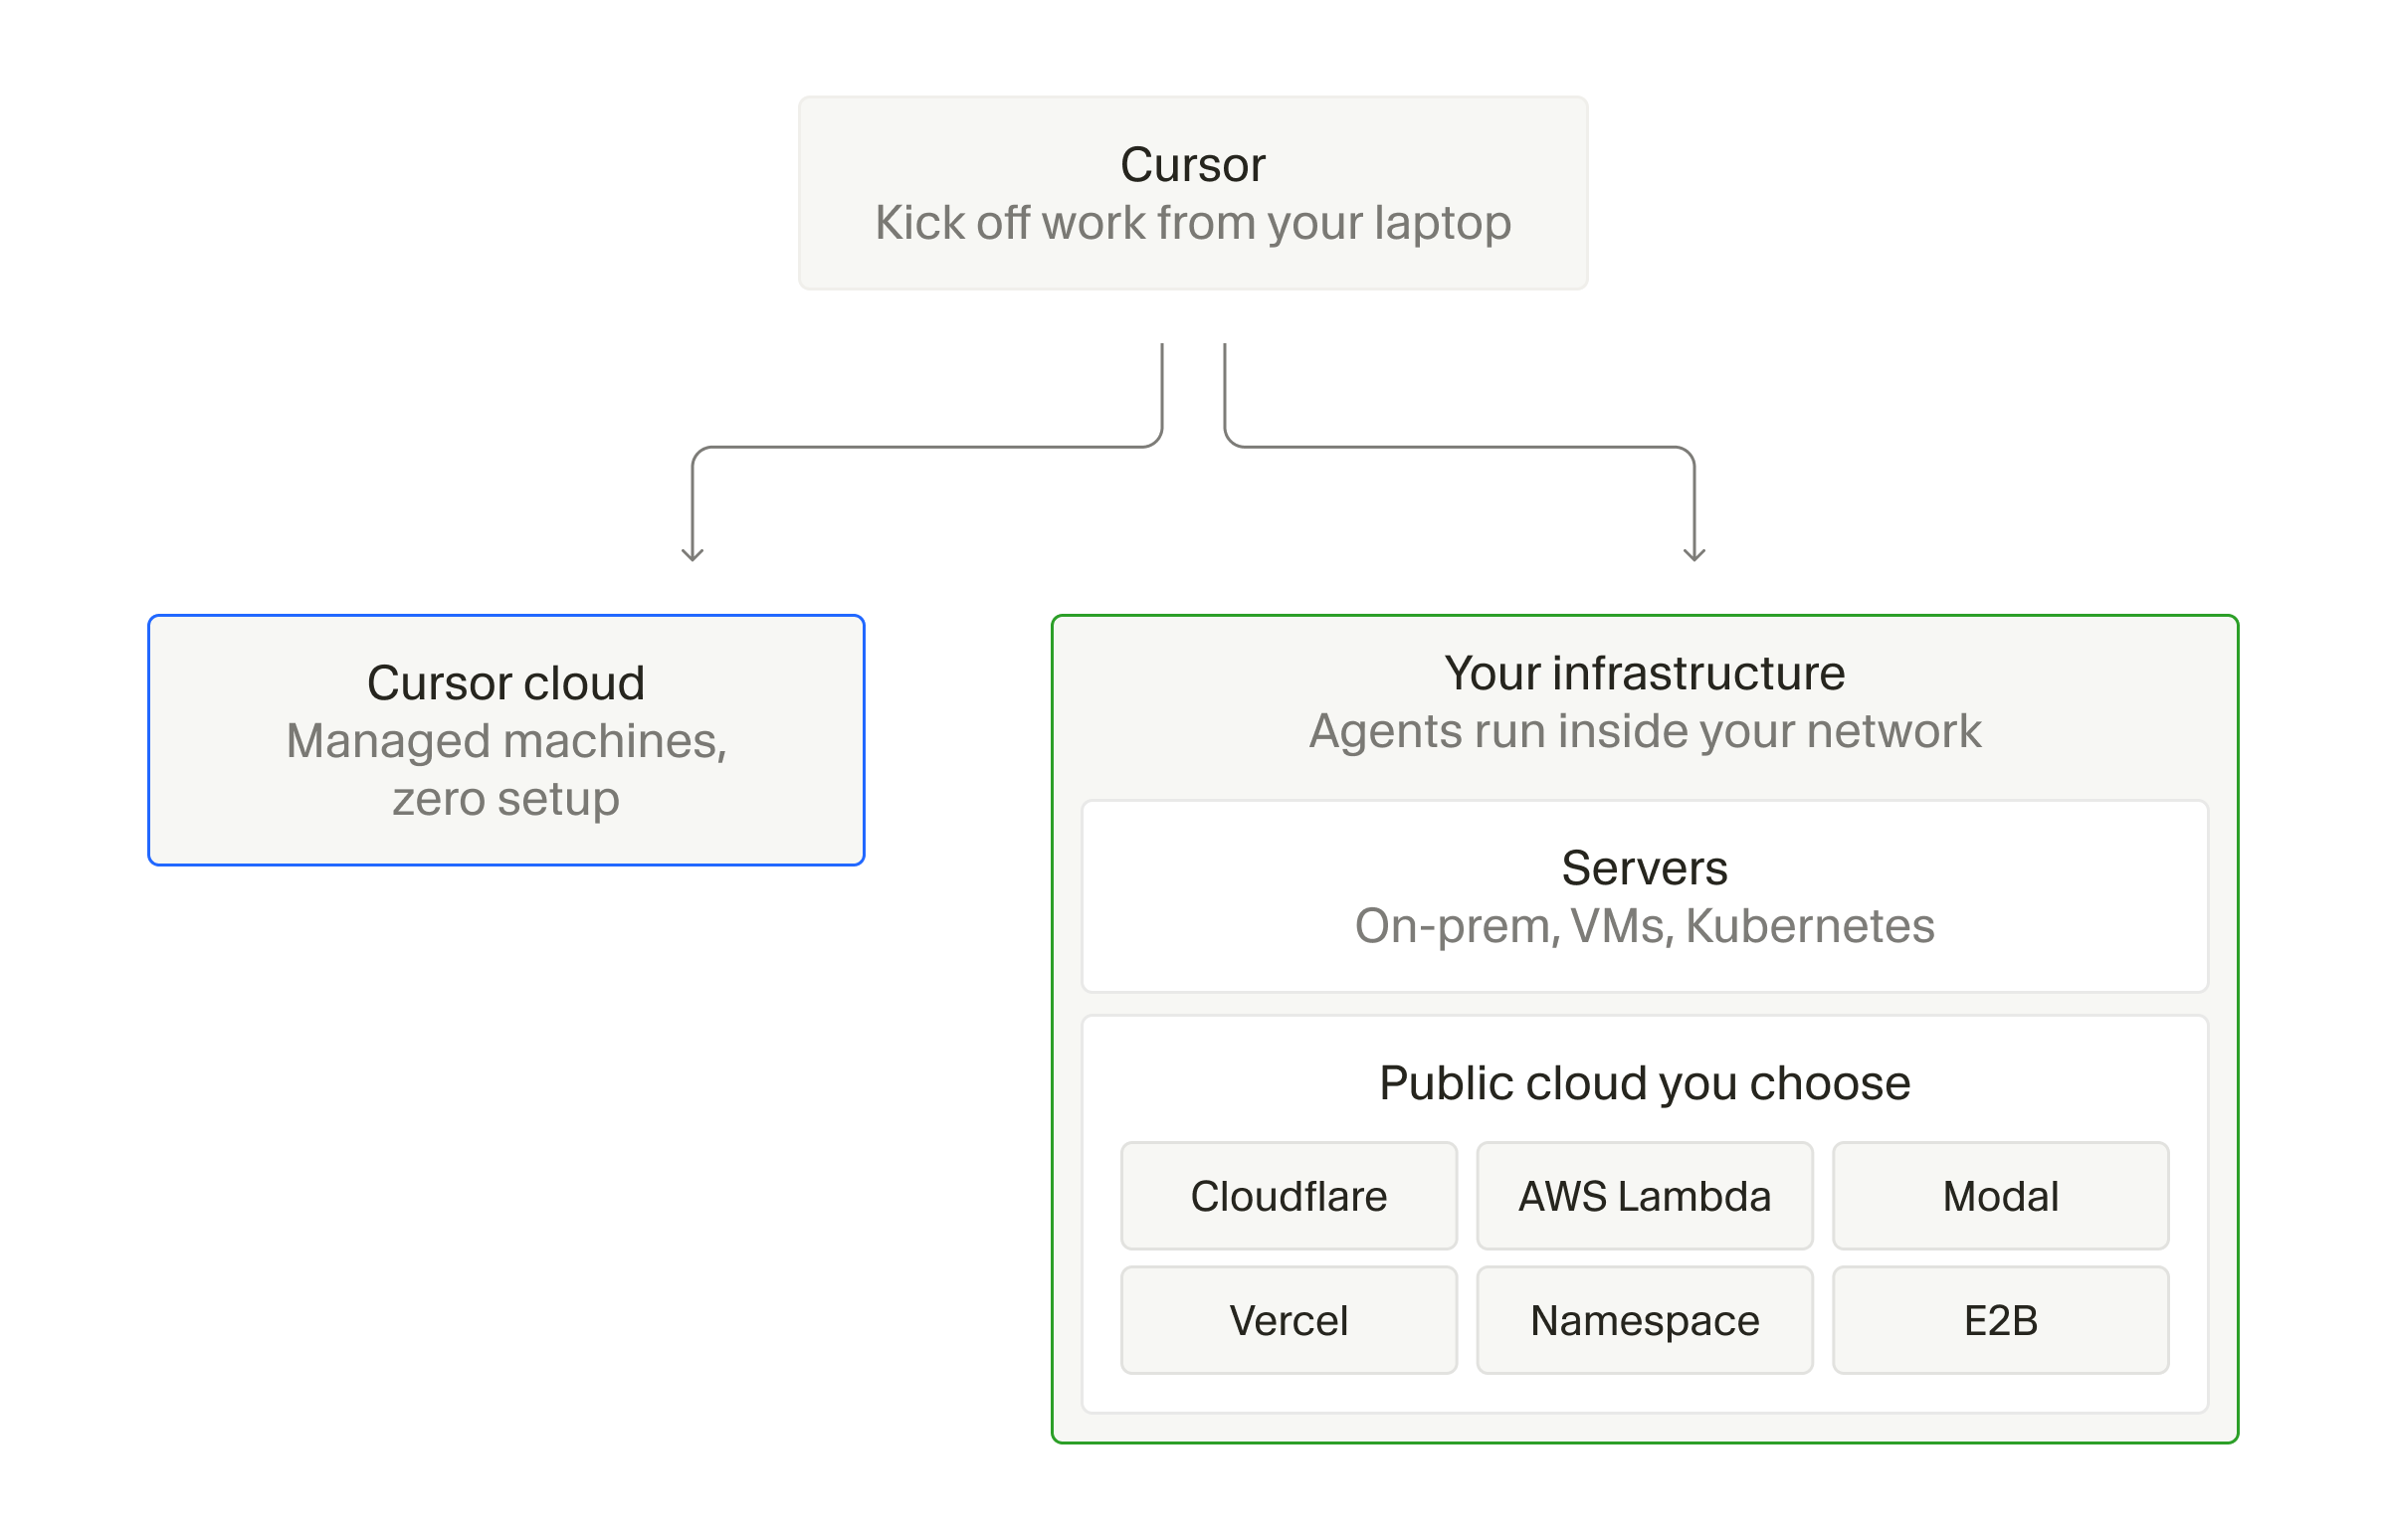
Vercel 的更新给出的事实很具体:每个被领取的 Cursor 请求可以对应一个隔离的 Vercel Sandbox microVM。Cursor 仍负责 Agent 的 harness 和 inference loop;Sandbox 则提供 Linux 工作区,让 Agent 克隆仓库、修改文件、运行命令与测试。Cursor 的自托管机器文档进一步说明,团队通过 worker 或 pool 暴露这些执行目标,Agent 的工具结果再返回 Cursor 继续推理。
这个拆分会改变入口的设计。过去,团队常把“能不能跑起来”打包成一台长期在线的机器;现在可以把一个请求看成输入、运行和结果三个阶段:输入是 prompt、仓库 URL 和 starting ref,运行是一次短生命周期的 Sandbox,结果是 diff、测试输出或 PR。图中的请求队列、worker 和清理节点,解释的正是这个从任务到结果的中间层。
一个完整工作场景:从 issue 到可审阅的 PR
假设团队把“给结算服务补充退款边界测试,并开一个 PR”放进 Cloud Agent。请求先进入 pool,控制器领取任务,再为它准备一个 Sandbox。Sandbox 从固定快照启动,拉取指定仓库和分支;Agent 读取代码、编辑测试、执行测试命令。失败时,Workflow 可以根据请求 ID、worker ID 和 Sandbox 名称恢复或重试,而不是让另一个 worker 再开一份无法追踪的副本。
交付前,人仍然看 diff、测试日志和权限影响。若测试通过,Agent 可以创建 PR;若它需要访问内部包仓库,团队需要在 Sandbox 的网络出口和凭证代理层明确放行。换句话说,自动化的终点不是“模型说完成”,而是一个可回看、可复现、可撤销的变更记录。Vercel 指南给出的参考实现还包含 45 分钟示例超时、600 秒空闲释放宽限期和一小时 worker token 生命周期,这些数字属于示例与计划层级限制,不能直接当成所有套餐的承诺。
为什么这一步改变了工作流
第一,它把“扩容”从常驻服务器问题变成按请求提供 worker 的问题。Vercel 的参考架构让 pool 可以在没有 worker 时保持注册,收到请求再创建 Sandbox;对任务量有明显波峰的团队,这比全年维护一组空闲机器更容易解释成本。不过 scale-to-zero 只解决空闲计算,不会替团队解决镜像构建、依赖缓存、日志留存和失败重试的运营成本。
第二,它把权限从模型提示词提升为基础设施策略。Sandbox 是隔离的 microVM,worker 通过出站 HTTPS 连接回 Cursor,不需要给客户网络开放入站端口。参考实现还使用一小时的用户级 worker token,并把 Cursor 服务账号密钥留在 Functions/Workflow 一侧。因果关系很直接:短时凭证和出站连接降低了长期暴露面,但每个团队仍要设计 Git 凭证、私有包、云密钥和 egress allowlist 的最小权限。
限制、权限与人需要接管的节点
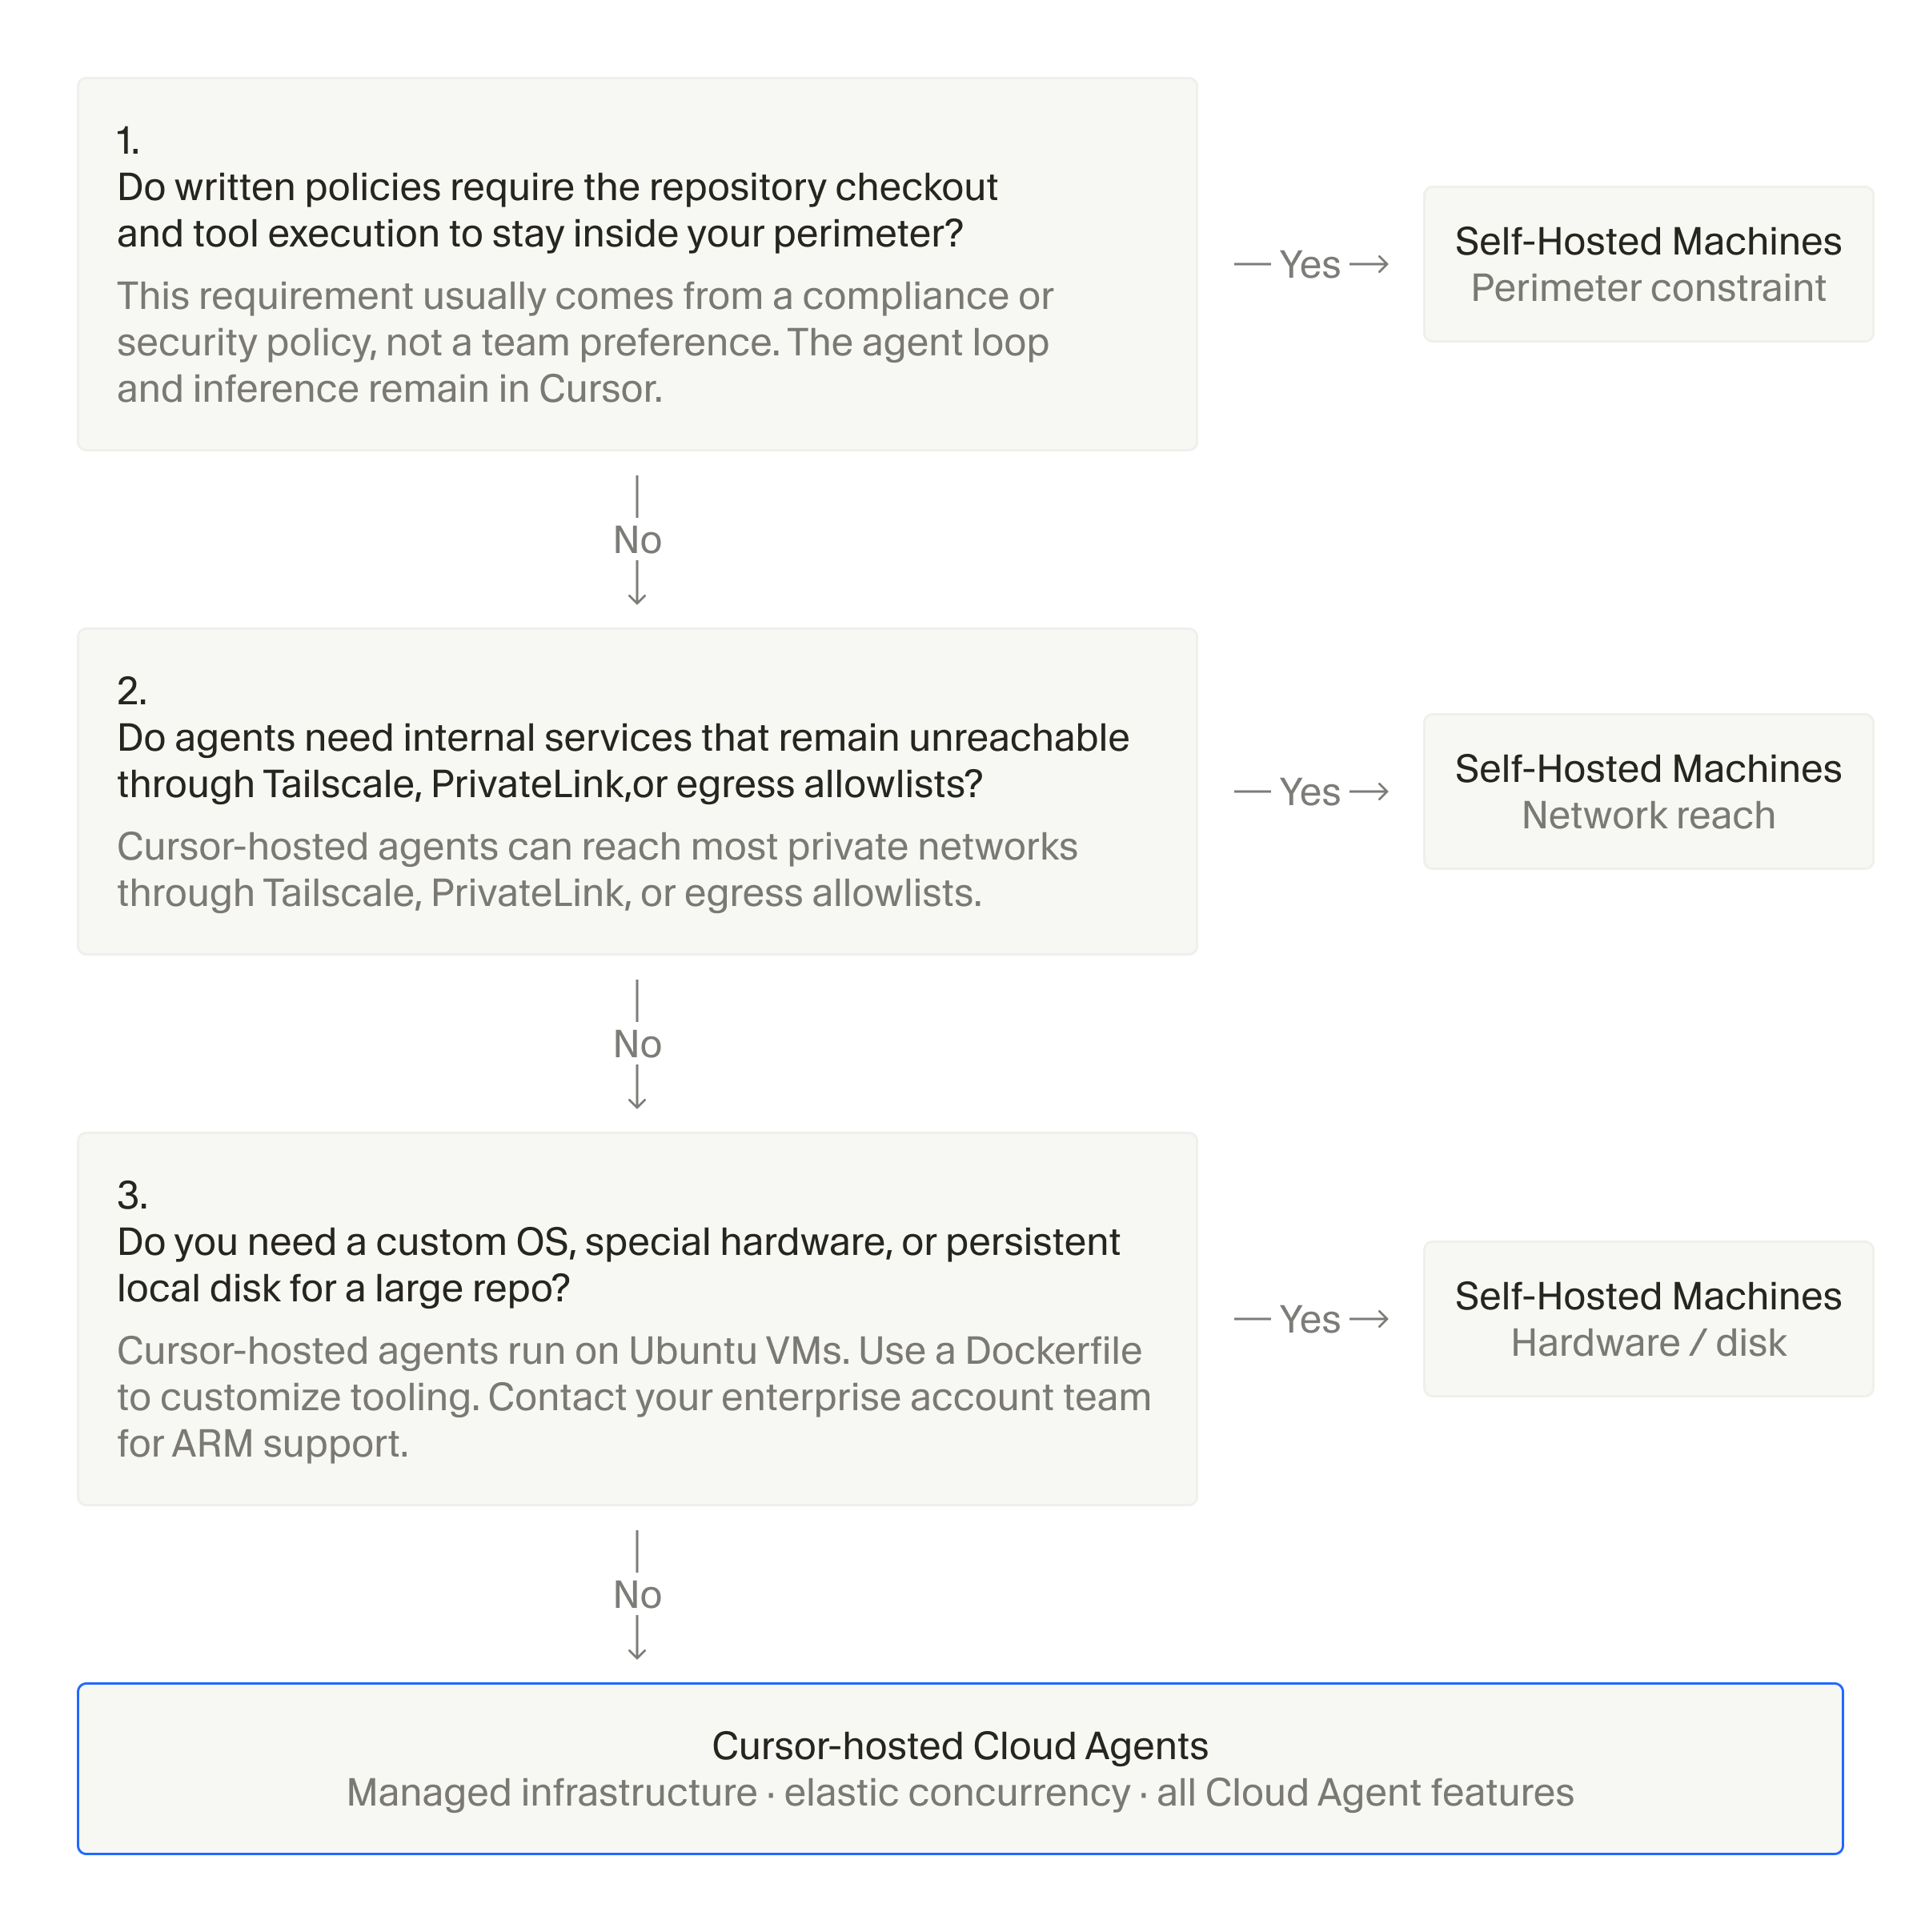
这不是把所有 Cloud Agent 变成无条件的企业内网执行器。Cursor 文档显示,Team Pool 需要 Enterprise 与服务账号;worker 需要安装 Cursor CLI,并且必须能访问指定的 Cursor API 和 artifact 存储域名。工具结果可能包含源代码、终端输出、diff、截图和本地 MCP 结果,团队需要先定义哪些结果允许回传。若启用计算机操作,macOS 还需要 Accessibility 与 Screen Recording 权限,Linux 需要额外桌面依赖。
因此人工接管至少有三个节点:给新仓库授权前确认网络与凭证范围;Agent 要执行删除、迁移、部署等不可逆动作时确认计划;PR 创建后检查 diff、测试是否覆盖真实边界以及 artifact 中是否泄漏秘密。Vercel Sandbox 的隔离不能替代应用层审查,Cursor 的重试机制也不能替代幂等设计。
结论:先把一条高价值流水线跑通
对读者来说,低风险试用方式不是立刻把全部仓库迁移过去,而是选择一个有明确输入和可自动验证输出的任务,例如补测试、更新依赖或生成文档 PR。先固定基础镜像、网络白名单、短时 Git 凭证、最大运行时间和人工合并规则,再比较三项指标:任务成功率、人工修订时间、失败后的恢复可追踪性。
如果团队真正需要私有网络、专用硬件或自定义构建链,Cursor 的自托管机器与 Vercel Sandbox 组合值得评估;如果只是偶尔让 Agent 改几行代码,额外的 pool、快照和凭证治理可能反而增加复杂度。此次更新改变的是执行边界,不是“Agent 可以替人负责生产变更”的结论。
信息来源与事实说明
本文事实以以下官方页面为主;涉及独立评测或编辑判断的段落已明确标注。图片均来自对应来源页面,并保留归属链接。
- Vercel Changelog:Run Cursor Cloud Agents in Vercel Sandbox(2026-09-03)
- Vercel 部署指南:Cursor Cloud Agents on Vercel Sandbox
- Cursor:Run cloud agents on machines you manage(2026-09-02)
- Cursor Self-Hosted Machines 文档
- Vercel Sandbox 文档
开发必备:API 全流程管理神器 Apifox
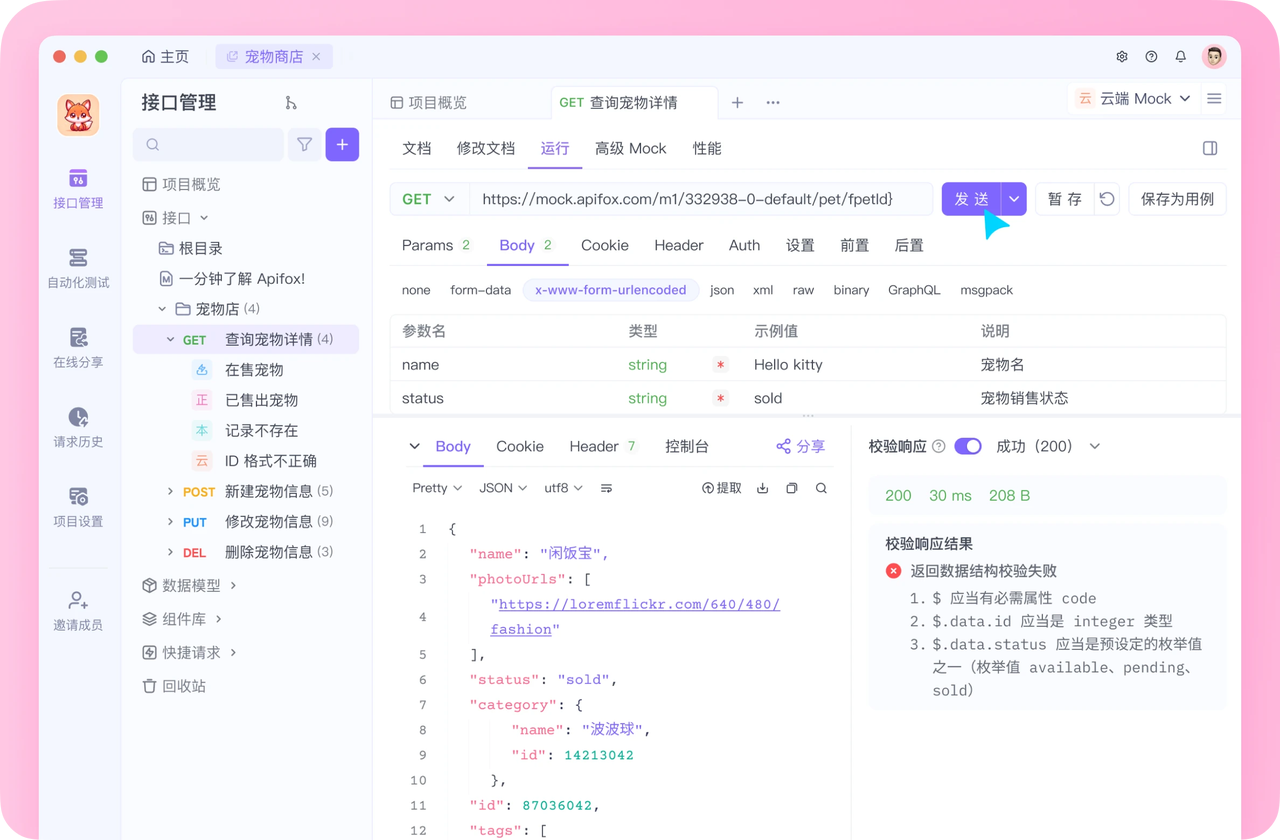
介绍完上文的内容,我想额外介绍一个对开发者同样重要的效率工具 —— Apifox。作为一个集 API 文档、调试、设计、测试、Mock、自动化测试于一体的工具,Apifox 是目前提升研发效率的首选。
如果你正在开发项目,不妨试试其极其友好的界面设计,它完全兼容 Postman 和 Swagger 数据格式,导入数据非常方便,,即使是新手也能很快上手,点击这里即可注册使用。
值得一提的是,除了个人和常规团队使用,针对有高安全合规要求、或需要在内网环境协作的企业,Apifox 还提供了深度定制的私有化部署方案。
获取专属报价与部署方案
 详细的私有化部署系统架构与安全白皮书
 针对您公司规模的专属报价单
 免费的 1v1 专属产品演示 (Demo) 机会