GitHub Copilot CLI 1.0.85 在 2026 年 9 月 16 日发布(tag v1.0.85,02:44 UTC)。Changelog 新增一条沙箱联网能力:/sandbox 可以配置网络主机允许/拒绝规则,并且不替换你已经配好的上游代理。同一版本还允许托管沙箱会话在一次获批的 bypass 提示后,用 /sandbox disable 关掉当前会话的沙箱——前提是组织策略允许。Windows 上「一条命令的 bypass」以前批准后并不真正执行,现在会跑起来。
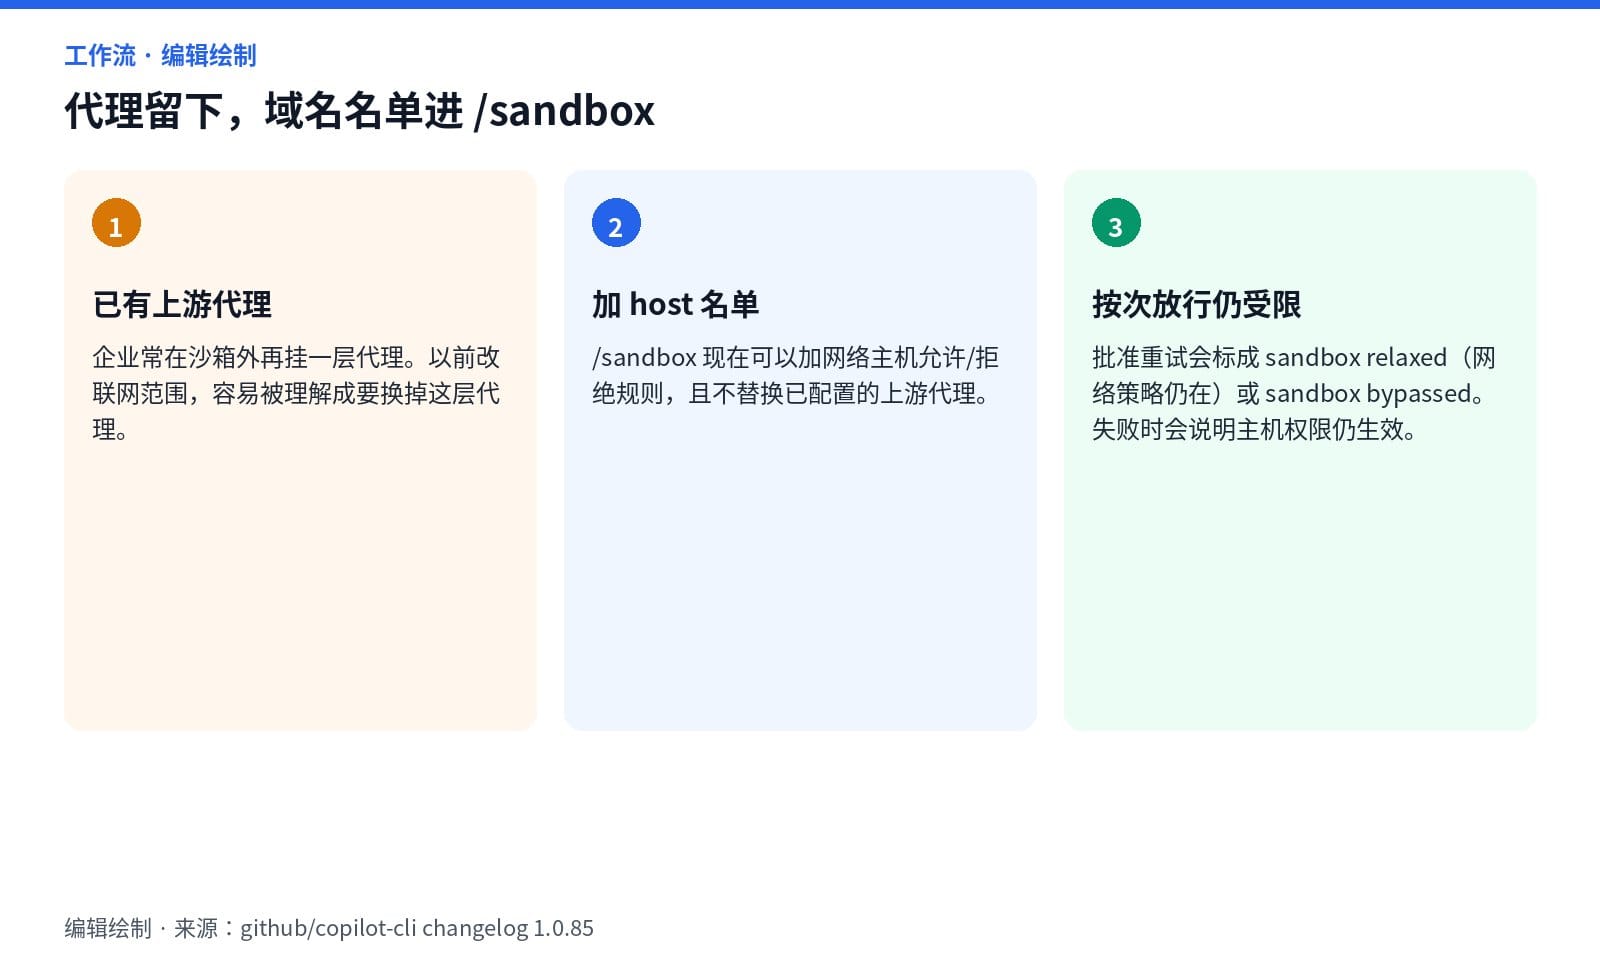
企业里最常见的摩擦是:CLI Agent 要访问内部包源或私有 API,沙箱默认拦掉;安全团队又不允许把整层上游代理拆掉换一份临时联网。以前改联网,很容易变成「关沙箱」或「换代理」。1.0.85 把 host 名单放进 /sandbox,代理可以留着。本文只写这一条沙箱联网工作流,不把 Vim 模式或 GPT-6 Astra 拼进来。
AI Coding 交流群
如果你也在用 AI 写代码,或者正在研究 Cursor、Claude Code 这些工具,欢迎加入以下交流群。群里平时会聊一些 AI 编程的实际用法、开发工作流,还有各种新工具和新玩法。

发生了什么
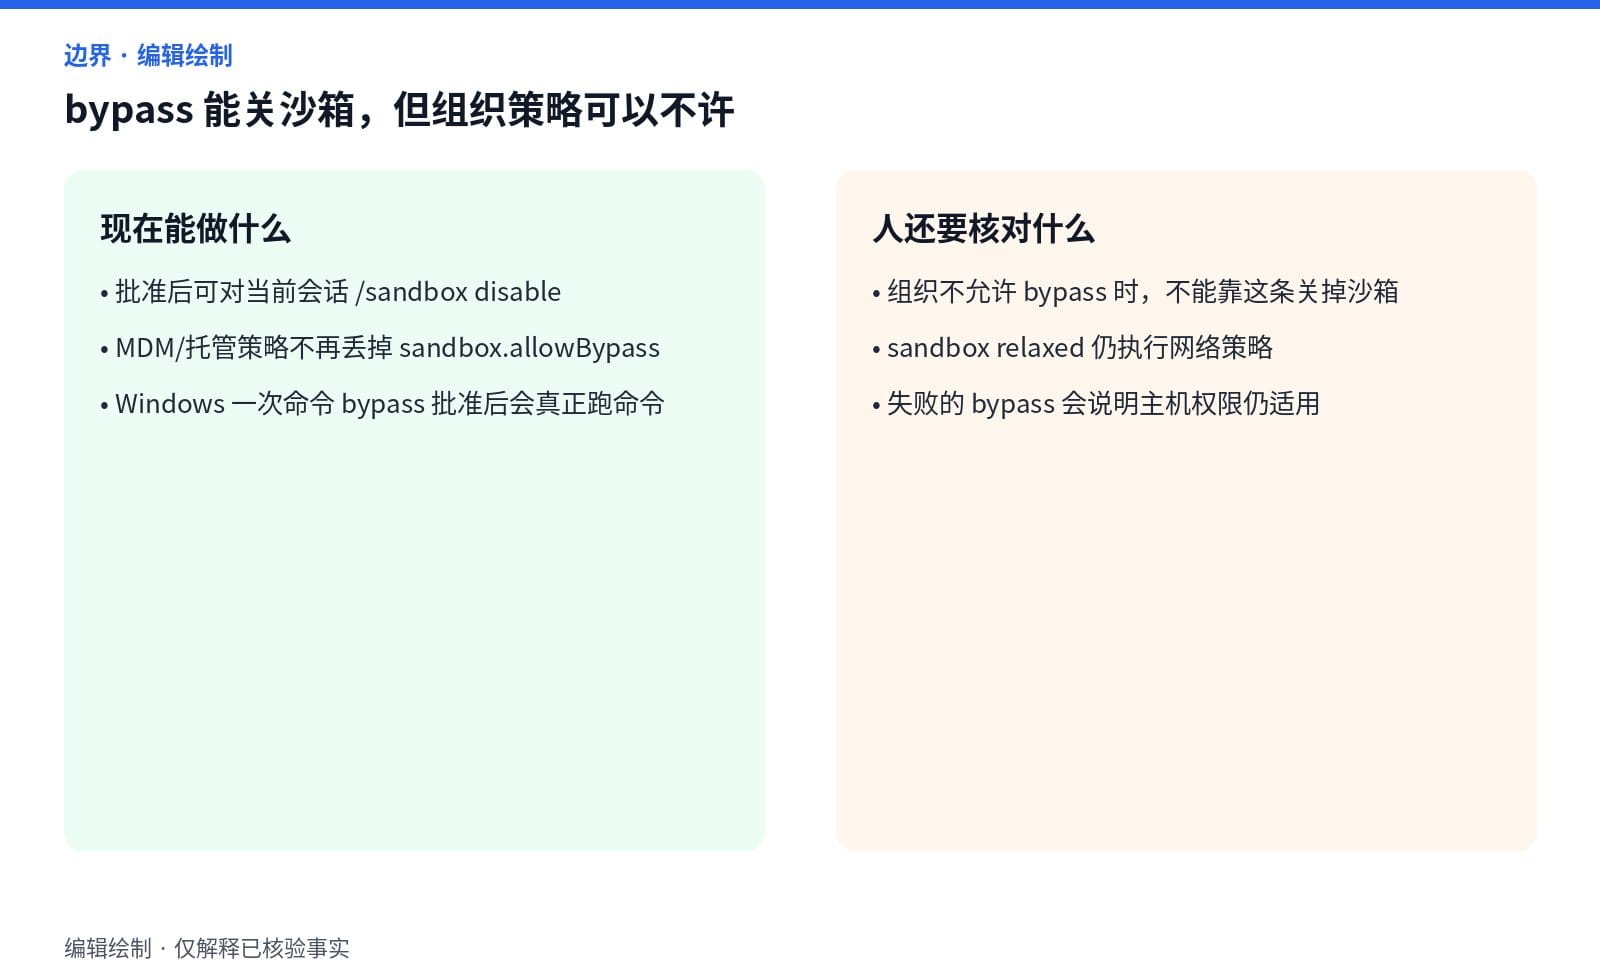
Release 笔记把沙箱联网写成独立条目:Add /sandbox Network host allow/deny rules without replacing your configured upstream proxy。含义是两层配置分开。第一层仍是企业已经挂上的上游代理;第二层是沙箱自己的主机允许/拒绝名单。改第二层不会把第一层换掉。同版本还写明:Managed sandbox sessions can now be disabled for the rest of the session from an approved bypass prompt,以及 /sandbox disable turns the sandbox off for the current session when your organization's policy allows bypass。
批准后的重试现在有标签。Changelog 说:Approved sandbox retries are labeled sandbox relaxed while network policy stays enforced, or sandbox bypassed when fully unsandboxed;失败的 bypass 会解释主机权限仍然适用。Windows 上,沙箱因缺少特权拒绝一次策略拦截的写入时,批准 bypass 现在会执行该命令,而不再停在 permissive retry 之后、逼你关掉整段会话沙箱。企业用 MDM 或托管设置下发的沙箱策略,也不再丢掉 sandbox.allowBypass,bypass 提示和 /sandbox disable 会按策略意图工作。
一次完整的内部包源场景
设想 Copilot CLI 在沙箱里跑 npm install,要访问公司 registry,同时流量必须走已配置的上游代理。以前 host 不在默认放行里,安装失败。安全不允许把代理拆掉,开发只能二选一:整段会话关沙箱,或把失败当成环境问题反复重试。现场上下文是「这一条安装命令需要一个内网主机」,不是「这台机器从此不需要沙箱」。
1.0.85 之后,你打开 /sandbox,加上该 registry 主机的允许规则,拒绝名单可以继续挡住无关外网。上游代理保持原样。命令再跑时,若仍被拦,CLI 会把批准后的重试标成 sandbox relaxed(网络策略还在)或 sandbox bypassed(完全离开沙箱)。Windows 上若是特权不足导致的写入拒绝,批准 bypass 会真正执行那一条命令。若组织策略允许会话级退出,获批后可用 /sandbox disable 只关当前会话;启动提示不再谎称沙箱永远不能关,而会点名 /sandbox disable。
工作流变化发生在「工具要联网 → 沙箱拦截 → 人决定放行范围」这一步。输入仍是一条需要访问特定主机的命令;操作从「拆代理或关整段沙箱」变成「改 host 名单,代理留下」;交付是带标签的重试(relaxed 或 bypassed);反馈是失败时仍说明主机权限生效。人要看标签,确认这次放行有没有把网络策略一起关掉。
为什么这会改变工作流
CLI Agent 的联网失败,过去经常被处理成「沙箱太严,先关了再说」。结果是一次内部包安装变成整段会话失去文件系统和网络隔离。把 host 名单放进 /sandbox 且声明不替换上游代理,等于承认企业网络是两层:出口代理负责公司边界,沙箱名单负责这一次 Agent 能碰哪些主机。管理员可以要求「代理必须在」,开发可以只加一个 registry 主机,而不需要申请永久关闭沙箱。
标签让审批可审计。sandbox relaxed 表示网络策略仍在;sandbox bypassed 表示这次已经完全离开沙箱。人可以根据标签决定下一条命令还要不要继续批准。Windows 上「批准了却没跑」那种假放行被修掉,减少一次「以为放行了、其实还得关沙箱」的误操作。
限制与人接管点
组织策略仍是硬边界。Changelog 写 /sandbox disable 只在组织允许 bypass 时有效;MDM 修复的是「策略被丢掉」而不是「策略被削弱」。企业如果关掉 sandbox.allowBypass,成员不能靠 1.0.85 自己拆掉沙箱。sandbox relaxed 的重试仍然执行网络策略;失败的 bypass 会说明主机权限仍适用,没有第二条静默出口。
Windows 还多了本机回环和本地网络拒绝时的提示:会请你在沙箱外重跑该命令。这是另一次人接管,不是 host 名单自动覆盖 loopback。EPERM/EACCES 诊断里点名被沙箱拦住的路径时,CLI 会提议在沙箱外跑,即使命令行没写出那条路径。人必须判断这次是该加名单、该 relaxed 重试,还是该把命令拿到沙箱外。
同版本还有 Vim 模式对全员开放、/worktree 不再需要 experimental mode、GPT-6 Astra 支持等。那些是相邻发布项,不是本文事件。不要把「能加 host 名单」理解成「沙箱默认已放开内网」。默认策略仍由组织和托管设置决定。
如何试用
把 Copilot CLI 升到 1.0.85,在已配置上游代理的环境打开 /sandbox,加一条内部 registry 或 API 主机的允许规则,再跑原先被拦的安装或 curl。确认代理环境变量或系统代理仍在,命令能过,且 /sandbox 状态里能看出当前会话是否只启用了会话级沙箱。若组织允许 bypass,再试一次获批后的 /sandbox disable,确认只影响当前会话。
在 Windows 上故意触发一次策略拦截的写入,批准 bypass,看命令是否真正执行,而不是停在 permissive retry。若 bypass 失败,读它给出的「主机权限仍适用」说明,不要反复关沙箱。版本与完整条目见 GitHub Release v1.0.85 和仓库 changelog.md。
信息来源
开发必备:API 全流程管理神器 Apifox
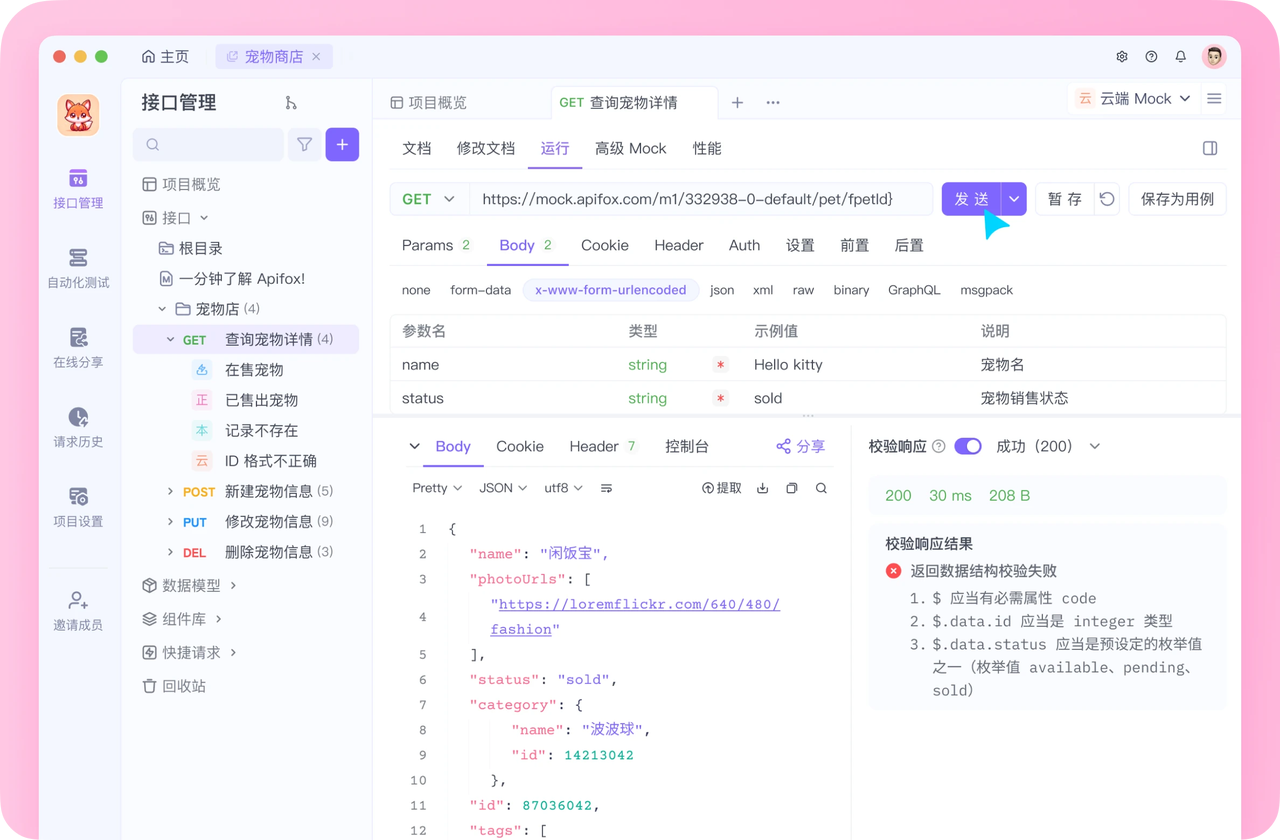
介绍完上文的内容,我想额外介绍一个对开发者同样重要的效率工具 —— Apifox。作为一个集 API 文档、调试、设计、测试、Mock、自动化测试于一体的工具,Apifox 是目前提升研发效率的首选。
如果你正在开发项目,不妨试试其极其友好的界面设计,它完全兼容 Postman 和 Swagger 数据格式,导入数据非常方便,,即使是新手也能很快上手,点击这里即可注册使用。
值得一提的是,除了个人和常规团队使用,针对有高安全合规要求、或需要在内网环境协作的企业,Apifox 还提供了深度定制的私有化部署方案。
获取专属报价与部署方案
 详细的私有化部署系统架构与安全白皮书
 针对您公司规模的专属报价单
 免费的 1v1 专属产品演示 (Demo) 机会