Claude Code 的“Don't Ask Again(不再询问)”按钮会将你批准执行的完整命令原样保存为 .claude/settings.local.json 中的一条允许(allow)规则。如果那条命令里恰好带有密码或 API 密钥,该凭证就会以明文形式留在项目文件夹中;一旦该文件被提交到代码仓库,密钥就会彻底公开。安全公司 Apiiro 在公开的 GitHub 仓库中发现了 1,122 个此类文件,其中包含 1,379 个真实有效的密钥 [待核实]。本文将介绍如何用一条命令排查你自己的仓库、清理已泄露的历史记录,并从根本上防止问题再次发生。
AI Coding 交流群
如果你也在用 AI 写代码,或者正在研究 Cursor、Claude Code 这些工具,欢迎加入以下交流群。群里平时会聊一些 AI 编程的实际用法、开发工作流,还有各种新工具和新玩法。
事件回顾:Apiiro 调查报告的核心数据
Apiiro 在公开的 GitHub 仓库中搜索了 .claude/settings.local.json 的副本——这是 Claude Code 用于存储个人权限审批记录的项目级配置文件。根据 iTnews 对该研究的报道 [待核实],Apiiro 在 103,617 个代码仓库中发现了 104,185 个该文件的副本,其中 1,122 个文件至少包含一个真实密钥,共计 1,379 个不重复的密钥:
| 密钥类型 | 数量 |
|---|---|
| 数据库密码 | 379 |
| Supabase service-role 密钥 | 122 |
| 公网服务器 SSH 登录凭证 | 43 |
| GitHub、GitLab 与 npm 令牌(Token) | 42 |
| AWS 密钥 | 23 |
当 Apiiro 将搜索范围扩大到该文件的历史 Git 提交记录、团队共享的 .claude/settings.json 以及保存的智能体对话记录(Transcripts)后,泄露总数上升到了跨 1,994 个仓库的 2,539 个密钥。Apiiro 并未逐一测试这些凭证是否仍然有效,但其中一家收到通报的机构证实泄露的密钥确实处于可用状态。
最值得警惕的是密钥扫描工具的漏报率。在包含真实密钥的 1,122 个文件中,TruffleHog 标记出了 643 个,gitleaks 标记出了 564 个,有多达 215 个文件同时逃过了这两款主流工具的检测。因此,“我们已经跑过密钥扫描器了”并不能证明仓库绝对安全。
这一事件以 582 分登上了 Hacker News 榜首 [待核实]。Anthropic 负责 Claude Code 的 Boris Cherny 在讨论帖中回应称,Claude Code 过去确实没有对命令中的敏感信息做脱敏清理,团队正在研究解决方案。你也可以阅读 Apiiro 的原始研究报告了解更多细节。
“不再询问”是如何把密钥写进配置文件的?
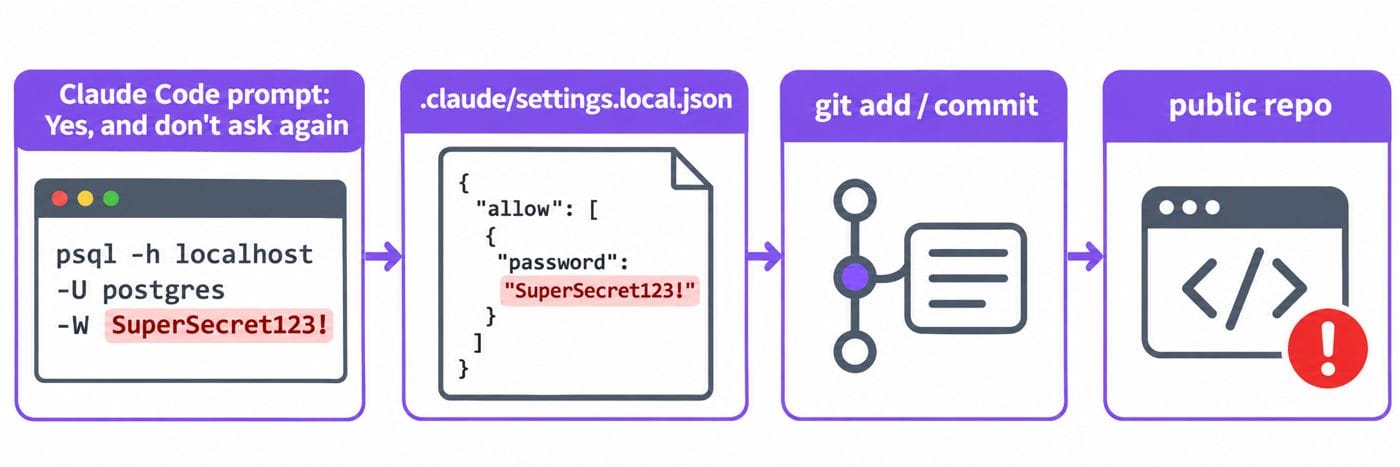
当 Claude Code 需要执行一条 Bash 命令时,会先弹窗请求确认。正如 Anthropic 官方设置文档所述,如果你选择了“Yes, and don't ask again(是,且不再询问)”,Claude Code 就会在 .claude/settings.local.json 中写入一条永久生效的 allow 规则。该规则会完整记录命令文本。如果当时执行的命令是:
psql "postgresql://admin:Sup3rS3cret@db.example.com:5432/prod" -c "select count(*) from users"
那么你的配置文件里就会出现如下内容:
{
  "permissions": {
    "allow": [
      "Bash(psql \"postgresql://admin:Sup3rS3cret@db.example.com:5432/prod\" -c \"select count(*) from users\")"
    ]
  }
}
密码之所以出现在规则里,是因为它原本就写在命令中——Claude Code 会一字不差地保存你批准的内容。
为什么这个文件会被推送到 GitHub?
Claude Code 其实尝试过阻止该文件进入 Git。当它第一次在尚未忽略该文件的仓库中写入 .claude/settings.local.json 时,会自动将 **/.claude/settings.local.json 添加到你本机的全局 Git 排除文件(Global Git Excludes)中。但这种保护机制存在四个明显的漏洞:
- 你手动创建了该文件。 官方文档明确指出:如果是手动创建的配置文件,必须自行添加到
.gitignore。Cherny 在 HN 上的分析也认为,许多暴露在外的副本都是开发者手动创建后直接提交入库的。 - 忽略规则仅在单台机器上生效。 该规则写在你本机的全局排除配置里,而不是仓库自带的
.gitignore中。团队成员、CI 任务或直接拷贝文件夹的新电脑都不会继承这条规则。 - 文件被强制添加,或在规则生效前已被追踪。
git add -f会无视忽略规则;而且一旦某个文件已经被 Git 追踪(Tracked),后续添加的忽略规则对它将不再生效。 - 误存入共享配置文件。 在 VS Code 扩展中,审批卡片允许你选择保存目标文件,其中就包括受版本控制的
.claude/settings.json。保存在那里的规则会直接同步给所有人。
用一条命令排查你的代码仓库
先从你当前所在的仓库开始。以下两条命令可以分别检查该文件当前是否正被 Git 追踪,以及它是否曾经出现在历史提交记录中:
git ls-files | grep -E '(^|/)\.claude/settings(\.local)?\.json$'
git log --all --name-only --format= | grep -E '\.claude/settings(\.local)?\.json$' | sort -u
如果第一行有任何输出,说明该文件目前就在你的工作树中;如果第二行有任何输出,说明它已经进入了 Git 历史记录(即便你后来删除了它)。
如果要一次性扫描某个目录下的所有本地仓库:
find ~/code -path '*/.claude/settings.local.json' -exec sh -c \
  'cd "$(dirname "$1")/.." && git ls-files --error-unmatch .claude/settings.local.json >/dev/null 2>&1 && echo "TRACKED: $PWD"' _ {} \;
对于整个 GitHub 组织,可以使用 GitHub CLI 按文件名搜索代码:
gh search code permissions --owner your-org --filename settings.local.json
接着逐一检查找到的文件内容。由于自动扫描工具漏掉了 19% 的泄露文件,请务必亲自检查规则文本,而不要仅仅依赖扫描器的绿色通过提示:
grep -nE 'Bash\(' .claude/settings.local.json | grep -iE 'pass|token|key|secret|://[^/]*:[^@]*@'
凡是包含 user:password@ 的连接字符串、Authorization: Bearer 请求头、-p 后紧跟明文密码,或者以 sk-、ghp_、AKIA、eyJ 开头的内容,都属于敏感凭证。建议将 gitleaks 作为第二道防线对仓库进行补充扫描,但不要将其作为唯一手段。
如何修复已泄露的配置文件
处理顺序非常关键:必须先轮换(Rotate)密钥,因为仅仅删除文件对于已经存在于 Fork、本地克隆和缓存中的副本毫无作用。
- 轮换该文件曾包含过的所有凭证。 使用
git log -p --all -- .claude/settings.local.json查看该文件的完整历史变更,列出其中出现过的每一个密钥,并立即前往对应服务商后台吊销重发。Apiiro 的安全指南也将这一步列为首要任务。 - 取消文件追踪,并在仓库级
.gitignore中将其忽略:
git rm --cached .claude/settings.local.json
echo '.claude/settings.local.json' >> .gitignore
git add .gitignore && git commit -m "Stop tracking Claude Code local settings"
git check-ignore -v .claude/settings.local.json
最后一条命令应当打印出匹配的 .gitignore 行。将忽略规则写进仓库本身才能保护每一个克隆副本。
- 如果仓库是公开的或由多人共享,彻底清洗 Git 历史记录。 使用 git-filter-repo 从所有历史提交中抹除该文件:
git filter-repo --invert-paths --path .claude/settings.local.json
git push --force --all
这会重写所有人的提交历史,执行前请务必通知团队成员。同时请注意,重写历史无法触及外部的 Fork 仓库,因此它只是清理手段,绝不能替代第 1 步的密钥轮换。
- 清理本地文件本身。 打开本地的
.claude/settings.local.json,删除所有包含明文密钥的规则,并替换为通配模式规则(详见下一节)。 - 开启推送保护(Push Protection)。 GitHub 密钥扫描推送保护能够拦截包含已知密钥格式的代码推送。虽然从那 215 个漏报文件来看它无法拦截所有情况,但足以挡住常见的标准 Token 格式。
如何防止问题再次发生
核心原则非常简单:绝不在智能体执行的命令中直接写入明文密钥,并且只批准命令模式(Pattern)而非具体命令。

引用环境变量,而不是直接输入密钥。 Shell 会在运行时展开环境变量,而 allow 规则只会按字面文本保存命令。因此,执行 psql "$DATABASE_URL" 时,规则里保存的只是 $DATABASE_URL,而不是背后的真实密码:
{
  "permissions": {
    "allow": ["Bash(psql \"$DATABASE_URL\" *)", "Bash(npm run test *)"],
    "deny": ["Read(./.env)", "Read(./.env.*)"]
  }
}
上述 deny 规则直接引自 Anthropic 官方设置文档;它们能阻止 Claude Code 读取你的 .env 文件,从而防止智能体把里面的密钥读取出来再拼接到命令行中。
保持规则最小化。 HN 评论者引用该研究的数据指出,有 5% 的泄露文件允许执行任意 Shell 命令,更有 43% 的文件配置了诸如 Bash(python:*) 之类的解释器通配规则。这类规则相当于允许智能体通过 Python 执行任意代码,本质上就是变相的“允许一切”。
考虑结合 Auto 模式与沙箱(Sandbox)。 Cherny 建议使用 Auto 模式替代手动编写的权限规则,并提到 Anthropic 构建了开源沙箱工具。不过也有多位评论者指出,Auto 模式本质上是分类器而非严格的安全边界,因此仍需配合上述安全习惯一起使用。
让智能体彻底远离生产环境密钥。 最安全的密钥就是智能体自始至终都看不见的密钥。关于如何让 AI 智能体在不接触明文的情况下使用 API 密钥,以及攻击者如何利用泄露的 AI 密钥实施 LLMjacking 攻击,我们在往期安全指南中也有详细探讨。
使用 Apifox CLI,让编码智能体无需输入密钥即可调用 API
密钥混入审批命令的一个最常见场景就是临时调试接口:比如直接执行 curl -H "Authorization: Bearer sk-..." 来验证某个端点。你可以把这项工作交给 Apifox CLI 来完成 [待核实:以下 Apifox CLI 命令参数及环境变量用法请以 Apifox 官方文档为准]。将业务接口密钥保存在 Apifox 的环境变量或全局变量中并通过 {{API_KEY}} 引用,再把 Apifox 访问令牌存入系统环境变量(如 $APIFOX_ACCESS_TOKEN),智能体执行的命令行里就只包含集合地址(或导出文件)与环境变量引用——没有任何明文密钥会被写进审批记录。
首先在终端全局安装 Apifox CLI:
npm install -g apifox-cli@latest
接着在终端或 Shell 配置文件中设置好 $APIFOX_ACCESS_TOKEN 环境变量,再向 Claude Code 发送一段提示词:
Run our Apifox staging test collection using $APIFOX_ACCESS_TOKEN and summarise
any failed assertions. The service API key is stored in the Apifox environment
as {{API_KEY}}. Never pass a literal key, token or password on the command line,
and never inline secrets in command flags.
智能体随后执行的命令如下,即便点击“Don't Ask Again(不再询问)”也只会记录变量名 $APIFOX_ACCESS_TOKEN,不会泄露明文凭证 [待核实]:
apifox run <collection-url-or-file> --access-token "$APIFOX_ACCESS_TOKEN" -r cli,json
这里有两个实用的安全建议:第一,用于自动化测试的环境变量建议配置权限受限的测试专用密钥,而非生产环境的根密钥;如果通过本地环境文件传参,请确保该文件存放在代码仓库之外或已加入 .gitignore。第二,避免在命令行参数中直接拼接明文变量值,务必明确指示智能体始终通过系统环境变量引用敏感凭证。
对于安全合规要求较高的团队,还可以在 CI/CD 与运行时环境中结合外部密钥管理器(如 HashiCorp Vault、Azure Key Vault 或 AWS Secrets Manager)动态注入环境变量,并在代码仓库与 CI 流水线中配置敏感信息扫描流程。当然,无论采用哪种外部防护手段,前面介绍的 Git 仓库排查与 .gitignore 规则依然必不可少。
常见问题(FAQ)
Claude Code 的 settings.local.json 默认会被 gitignore 忽略吗?
部分情况下会。当 Claude Code 在 Git 仓库中自动创建该文件时,会将 **/.claude/settings.local.json 添加到你本机的全局 Git 排除文件中。但这只能保护你当前的机器,如果你是手动创建的文件或使用了强制添加(git add -f),保护就会失效。因此请务必将该规则一并添加到仓库自身的 .gitignore 文件中。
直接删除该文件能消除已泄露的密钥吗?
不能。密钥依然会保留在 Git 历史提交记录、他人的 Fork 仓库以及文件公开期间产生的所有克隆副本中。请务必第一时间轮换吊销密钥,然后再取消文件追踪并使用 git-filter-repo 清理历史记录。
gitleaks 或 TruffleHog 能抓出这些泄露吗?
无法做到百分之百可靠。在 Apiiro 的样本中,包含真实密钥的 1,122 个文件里有 215 个同时被这两款工具漏报。建议在运行扫描工具的同时,亲自检查文件中的 Bash(...) 规则。
这是大模型的问题还是 Claude Code 的问题?
Apiiro 使用 Opus 5.5 和 Fable 5.1 均复现了该现象 [待核实],并将其定性为 Claude Code 工具自身的机制问题,而非特定模型的问题——无论底层是哪个模型生成的命令,审批机制都会将命令文本原样保存下来。
在 Claude Code 中如何安全地批准命令?
请批准诸如 Bash(npm run test *) 之类的通配模式,并通过环境变量(如 $DATABASE_URL)引用敏感凭证;同时为 Read(./.env) 和 Read(./.env.*) 添加 deny 拒绝规则。