Claude Code 在 9 月 23 日发布 v2.1.281,最直接可见的一项变化是一个署名开关。在 settings.json 里写入 "attribution": false,就能隐藏所有提交和 PR 上的署名。同一版本还带来企业网关侧的几项控制,以及一批集中在「会话恢复」和「重试」路径上的修复。
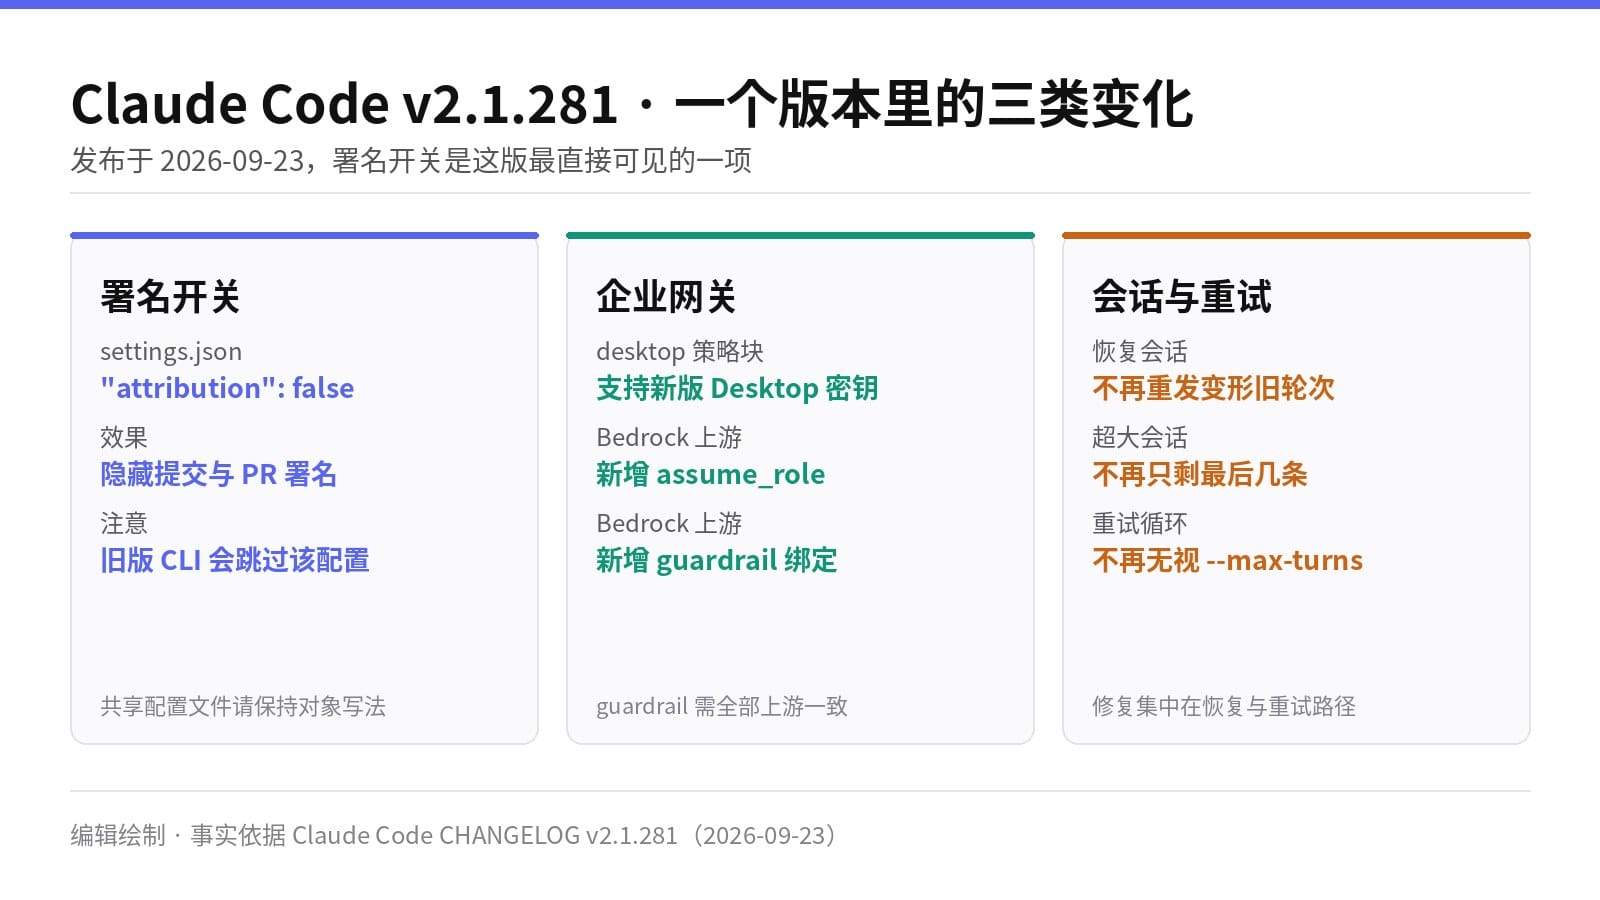
提交信息里的「AI 署名」一直是团队里容易起分歧的小事。它有时候是有用的审计线索,能让人一眼看出哪次改动里掺了 agent 的输出;有时候又是纯噪音,尤其是当团队里每个人都在用、每条提交都带同一行字的时候。这次更新没有替团队做决定,而是把开关交了出来——这本身就是在承认「该不该署名」是个组织偏好,不是一个技术默认值。
AI Coding 交流群
如果你也在用 AI 写代码,或者正在研究 Cursor、Claude Code 这些工具,欢迎加入以下交流群。群里平时会聊一些 AI 编程的实际用法、开发工作流,还有各种新工具和新玩法。

怎么关掉署名,以及一个容易踩的坑
做法是在 settings.json 里加上 "attribution": false,效果是隐藏所有提交和 PR 的署名。这里有个必须注意的细节:旧版本的 CLI 会跳过含有这个字段的配置文件。也就是说,如果你把这份配置放进一个跨版本共享的配置文件里,用旧版 CLI 的人可能整份配置都不生效——不是署名那一项失效,而是那一整个文件被跳过。
官方给出的规避方式是保持对象的写法,让这份文件在跨版本共享时仍然能被正确解析。这意味着团队在统一推行这个开关之前,需要先确认所有人的 CLI 版本,或者至少确认共享配置的写法兼容旧版。这是那种「改一行、影响一圈人」的设置,值得在团队里说一声再动手。
企业网关在这个版本里补了什么
同一版本对 Claude apps gateway 做了几处补充,方向都是「让企业在网关这一层把策略收得更紧」。
一是 desktop 策略块开始支持更新的 Claude Desktop 密钥,覆盖到 blockReadsOutsideWorkingDirectories 和 disableBypassPermissionsMode 这两项。前者限制读取工作目录以外的文件,后者关闭绕过权限的模式,两者都是把「agent 能碰什么」的边界写死在策略里而不是交给使用者临时决定。
二是 Bedrock 上游新增 assume_role:网关以一个通过 STS 假设出来的 IAM 角色去调用 Bedrock,必要时可以落在另一个 AWS 账户里,也可以选择每个开发者一个会话。对按账户做权限隔离的组织来说,这解决的是「网关用什么身份调模型」的问题。
三是同一层新增 guardrail: {id, version},把一条 Amazon Bedrock guardrail 应用到经由该上游发出的每一个请求上。这里有一条硬约束:要么在所有 Bedrock 上游上设置,要么一个都不设。另外还加了 telemetry.resource_attributes,用来给 Claude Desktop 和 /login 会话的遥测打上固定标签,方便把不同来源的数据分开看。
一个完整场景:从一次恢复会话说起
假设你昨天在做一个大改动,今天用 --resume 接着做。
在这个版本之前,恢复会话有几个已知的坑。如果之前那次会话是在等待权限确认的时候被打断的,恢复之后发出的历史可能和之前不一样,这会让提示缓存失效,等于白付一次全量上下文的成本。如果会话很大,恢复后有时只剩下最后几条消息,前面的内容丢了。还有一种更隐蔽的情况:恢复的会话会把之前的轮次以「变了形」的方式重发——比如并行工具调用的那一个轮次、MCP 工具调用的输入,或者某个还在重连的服务器返回的工具搜索结果——官方说明这种重发可能导致 API 丢掉对话此前的推理过程。
v2.1.281 把这几条都修了:恢复的会话不再重发变形后的旧轮次,超大会话不再只恢复最后几条,在权限提示期间重启后恢复的会话也不再发送不同的历史。对长会话、大仓库的用户来说,这几条修复的实际价值可能比署名开关更高——它们影响的是一次恢复之后模型还记得多少。
重试路径上也修了两处:一是一个会在 API 请求重试期间导致「unrecoverable interface error」而结束会话的崩溃;二是当模型在「无法解析的工具调用」和「输出长度截断」之间反复横跳时,会话可能无限重试、无视 --max-turns,现在不再这样。
另外两个小改动
claude plugin validate 现在会检查 MCP 服务器,能报出三类问题:会在加载时被静默丢弃的 .mcp.json 条目、未声明的 ${user_config.*} 引用,以及不安全的 URL。「静默丢弃」这一类尤其值得跑一遍——插件看起来装上了、实际没生效,是最难排查的形态。
另外 /insights 增加了一条自动模式建议,会估算在最近的会话里,自动模式本来能替它处理掉多少次权限提示。它给的不是一个开关,而是一个决策依据:如果你反复在同样的提示上点同意,这条估算能告诉你把它交给自动模式大概能省多少事。
限制与需要人判断的地方
署名开关本身没有细粒度——它是「全关」,不能只关提交、保留 PR,也不能按仓库区分。跨版本共享配置时旧版 CLI 跳过整份文件这个行为,是推行时最容易出问题的地方,需要先确认版本再统一改。
guardrail 的「要么全设、要么全不设」是一条硬约束,意味着你不能只给某一个 Bedrock 上游挂护栏,接入多个上游的组织在配置前要先想清楚策略的一致性。
还有一点需要区分清楚:这个版本修的是会话恢复和重试的正确性,不是模型能力。恢复后不再丢推理过程,不代表恢复后一定得到和原会话一样的回答。真正需要人接管的,仍然是「这份历史值不值得恢复」和「大改动要不要干脆开新会话」这类判断。
如何升级
这次更新随 CLI 版本发布,更新到 v2.1.281 即可。想关署名的直接在 settings.json 里加 "attribution": false,但记得先确认团队内 CLI 版本和共享配置的写法。企业侧用到网关的,可以在网关配置里评估 assume_role、guardrail 和 telemetry.resource_attributes 这三项是否要开;装过插件的,顺手跑一次 claude plugin validate 看有没有被静默丢弃的 MCP 配置。
信息来源
- Claude Code CHANGELOG / GitHub Release,v2.1.281,2026-09-23(https://github.com/anthropics/claude-code/releases/tag/v2.1.281)
开发必备:API 全流程管理神器 Apifox
介绍完上文的内容,我想额外介绍一个对开发者同样重要的效率工具 —— Apifox。作为一个集 API 文档、调试、设计、测试、Mock、自动化测试于一体的工具,Apifox 是目前提升研发效率的首选。
如果你正在开发项目,不妨试试其极其友好的界面设计,它完全兼容 Postman 和 Swagger 数据格式,导入数据非常方便,,即使是新手也能很快上手,点击这里即可注册使用。

值得一提的是,除了个人和常规团队使用,针对有高安全合规要求、或需要在内网环境协作的企业,Apifox 还提供了深度定制的私有化部署方案。
获取专属报价与部署方案
 详细的私有化部署系统架构与安全白皮书
 针对您公司规模的专属报价单
 免费的 1v1 专属产品演示 (Demo) 机会

