TL;DR: Anthropic 2026 年 9 月的威胁报告称,中国实验室收集了接近 2 亿次 Claude 交互,用于训练竞品模型;其中两家实验室还把自己用户的请求悄悄转发给 Claude。一个伪装成“便宜 Claude”的转售商把买家流量代理到另一个模型,并窃取凭据。报告中每一把被盗 API key 都来自客户环境,而不是 Anthropic。还有一个武器小组把 Claude Code 当成整支工程团队。对 API 团队来说,教训仍是常规安全纪律,只是在 AI key、prompt 和 Agent 成为新攻击面的世界里,要求更高。
Anthropic 新报告里最刺激的句子,是导弹和模型盗窃。真正有用的句子,是关于你的 API key。
9 月 10 日,Anthropic 发布了“Detecting and countering misuse of AI: September 2026”,覆盖 2025 年 12 月至 2026 年 8 月、七类危害场景下的威胁活动。TechCrunch 和 CNBC 把蒸馏数字放在头条。越过标题之后,这是一份现场指南:AI 凭据如何被盗、转卖、代理,以及如何被规模化滥用。
7 月 OpenAI 与 Hugging Face 事件之后,我们也写过同类拆解。这一次跟更多团队有关,因为受害者是普通 API 客户。下面七条教训,每条都能对应本周就能动手的动作。Apifox 只在能帮上忙的地方出现,帮不上就让开。
AI Coding 交流群
如果你也在用 AI 写代码,或者正在研究 Cursor、Claude Code 这些工具,欢迎加入以下交流群。群里平时会聊一些 AI 编程的实际用法、开发工作流,还有各种新工具和新玩法。
报告说了什么
对 API 团队真正重要的发现有四条。它们都是 Anthropic 的归因;写作时,被点名的实验室都尚未回应。
工业级蒸馏。 Anthropic 把最大规模的活动归因给阿里巴巴:从 Claude Opus 4.6 和 Claude Opus 4.7 抽取 chain-of-thought,峰值接近每天 300 万次交互,来自超过 3,500 个欺诈账号;5 月到 7 月累计 1.51 亿次交互,用于训练 Qwen 3.5 到 3.7。Moonshot AI 和 DeepSeek 据称更进一步,在未告知用户的情况下,把自家客户的请求转发给 Claude;其中 DeepSeek 在 14 天内记录了 1,210 万次交互。
假转售商。 一个被追踪为 GTG-50021、使用俄语和乌克兰语的团伙,出售“便宜 Claude 访问”。用 Anthropic 的话说,结果“既不便宜,也根本不是 Claude”。流量被转到另一个模型,同时转售商的工具安装了凭据收集器,并把偷来的 Anthropic 登录信息再卖掉。
每次都是被盗的 key。 在所有网络攻击案例中,Anthropic 写道:“每一次涉及的 API key,都是从 Anthropic 客户环境里偷来的。”有团伙批量下载了 180 万个 Android APK,扫描硬编码密钥。
把 Agent 当成工程团队。 也门北部一个小组用 Claude Code 代替人类工程师,编写制导火箭的制导与控制软件。试射看起来失败了。几小时内,他们又回到 Claude 里问为什么。
教训 1:AI key 现在就是生产凭据
Anthropic 的建议很直接:“组织应当像对待生产凭据一样认真对待 AI key 和 Agent 集成,因为攻击者已经用同样的认真程度对待它们了。”
大多数团队没有。AI key 被贴进 notebook、提交到 demo 仓库、打进移动端包,还在 Slack 里传来传去。专门扫 APK 的团伙之所以存在,是因为这个习惯已经普遍到可以工业化。
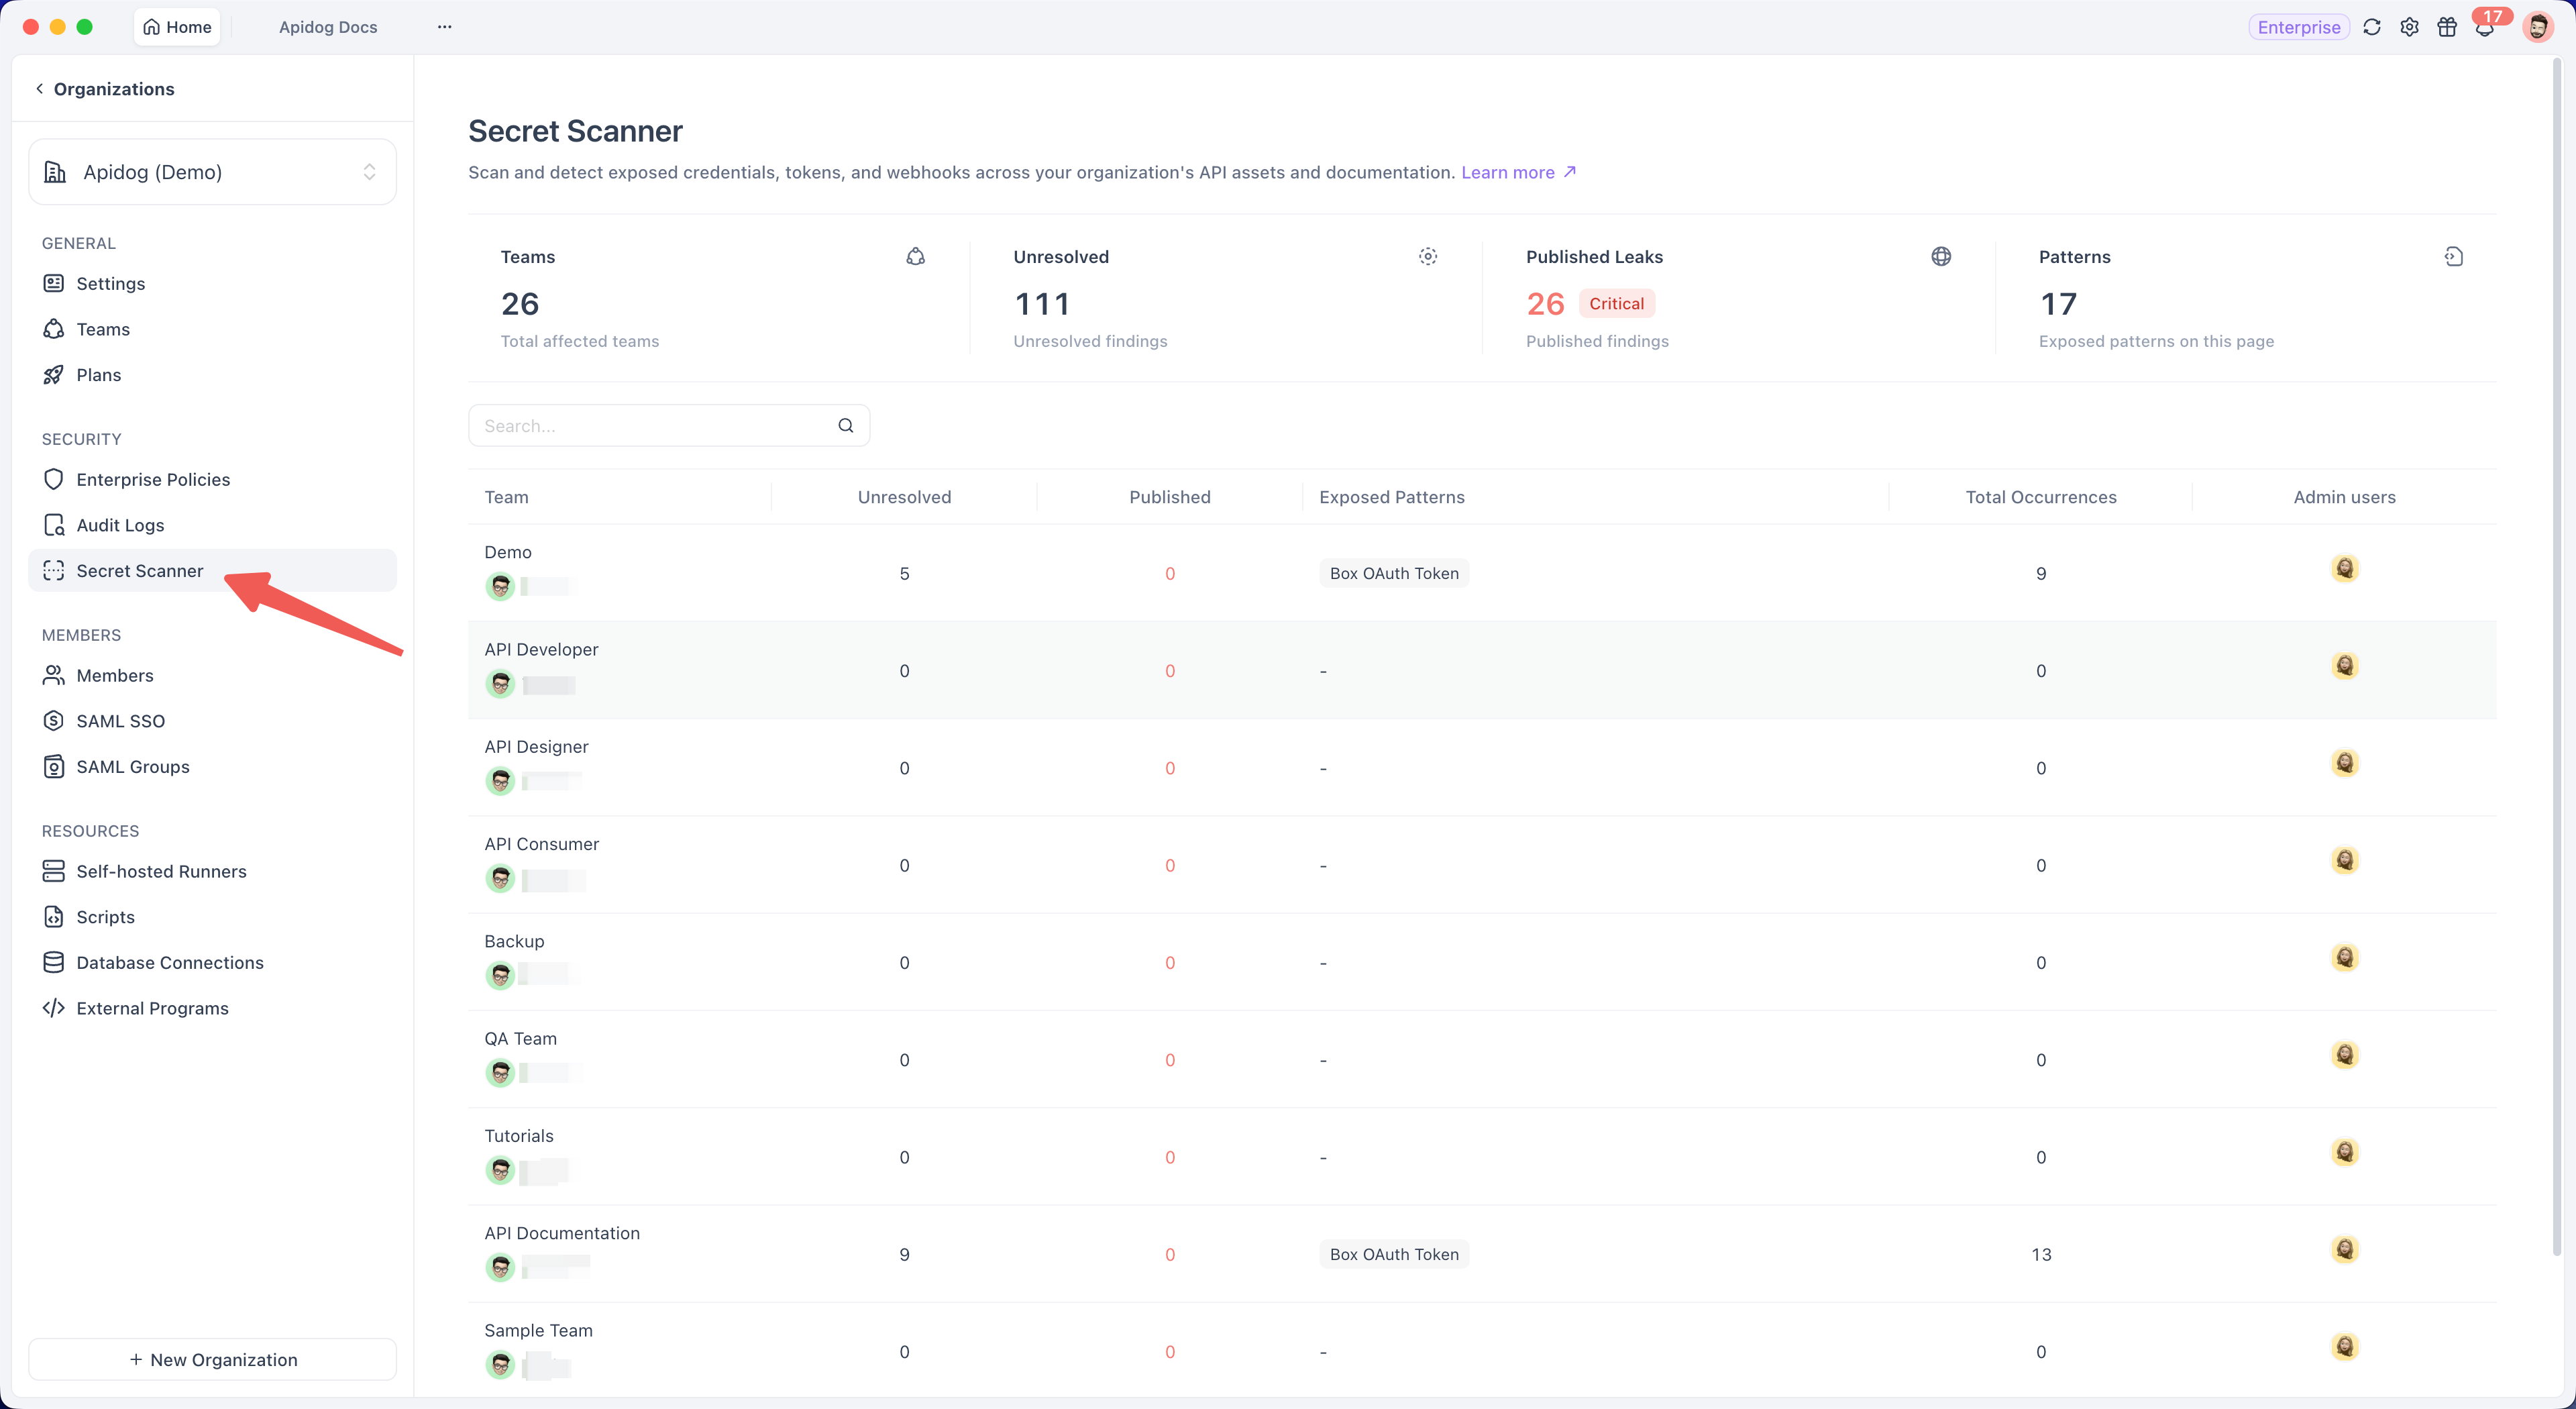
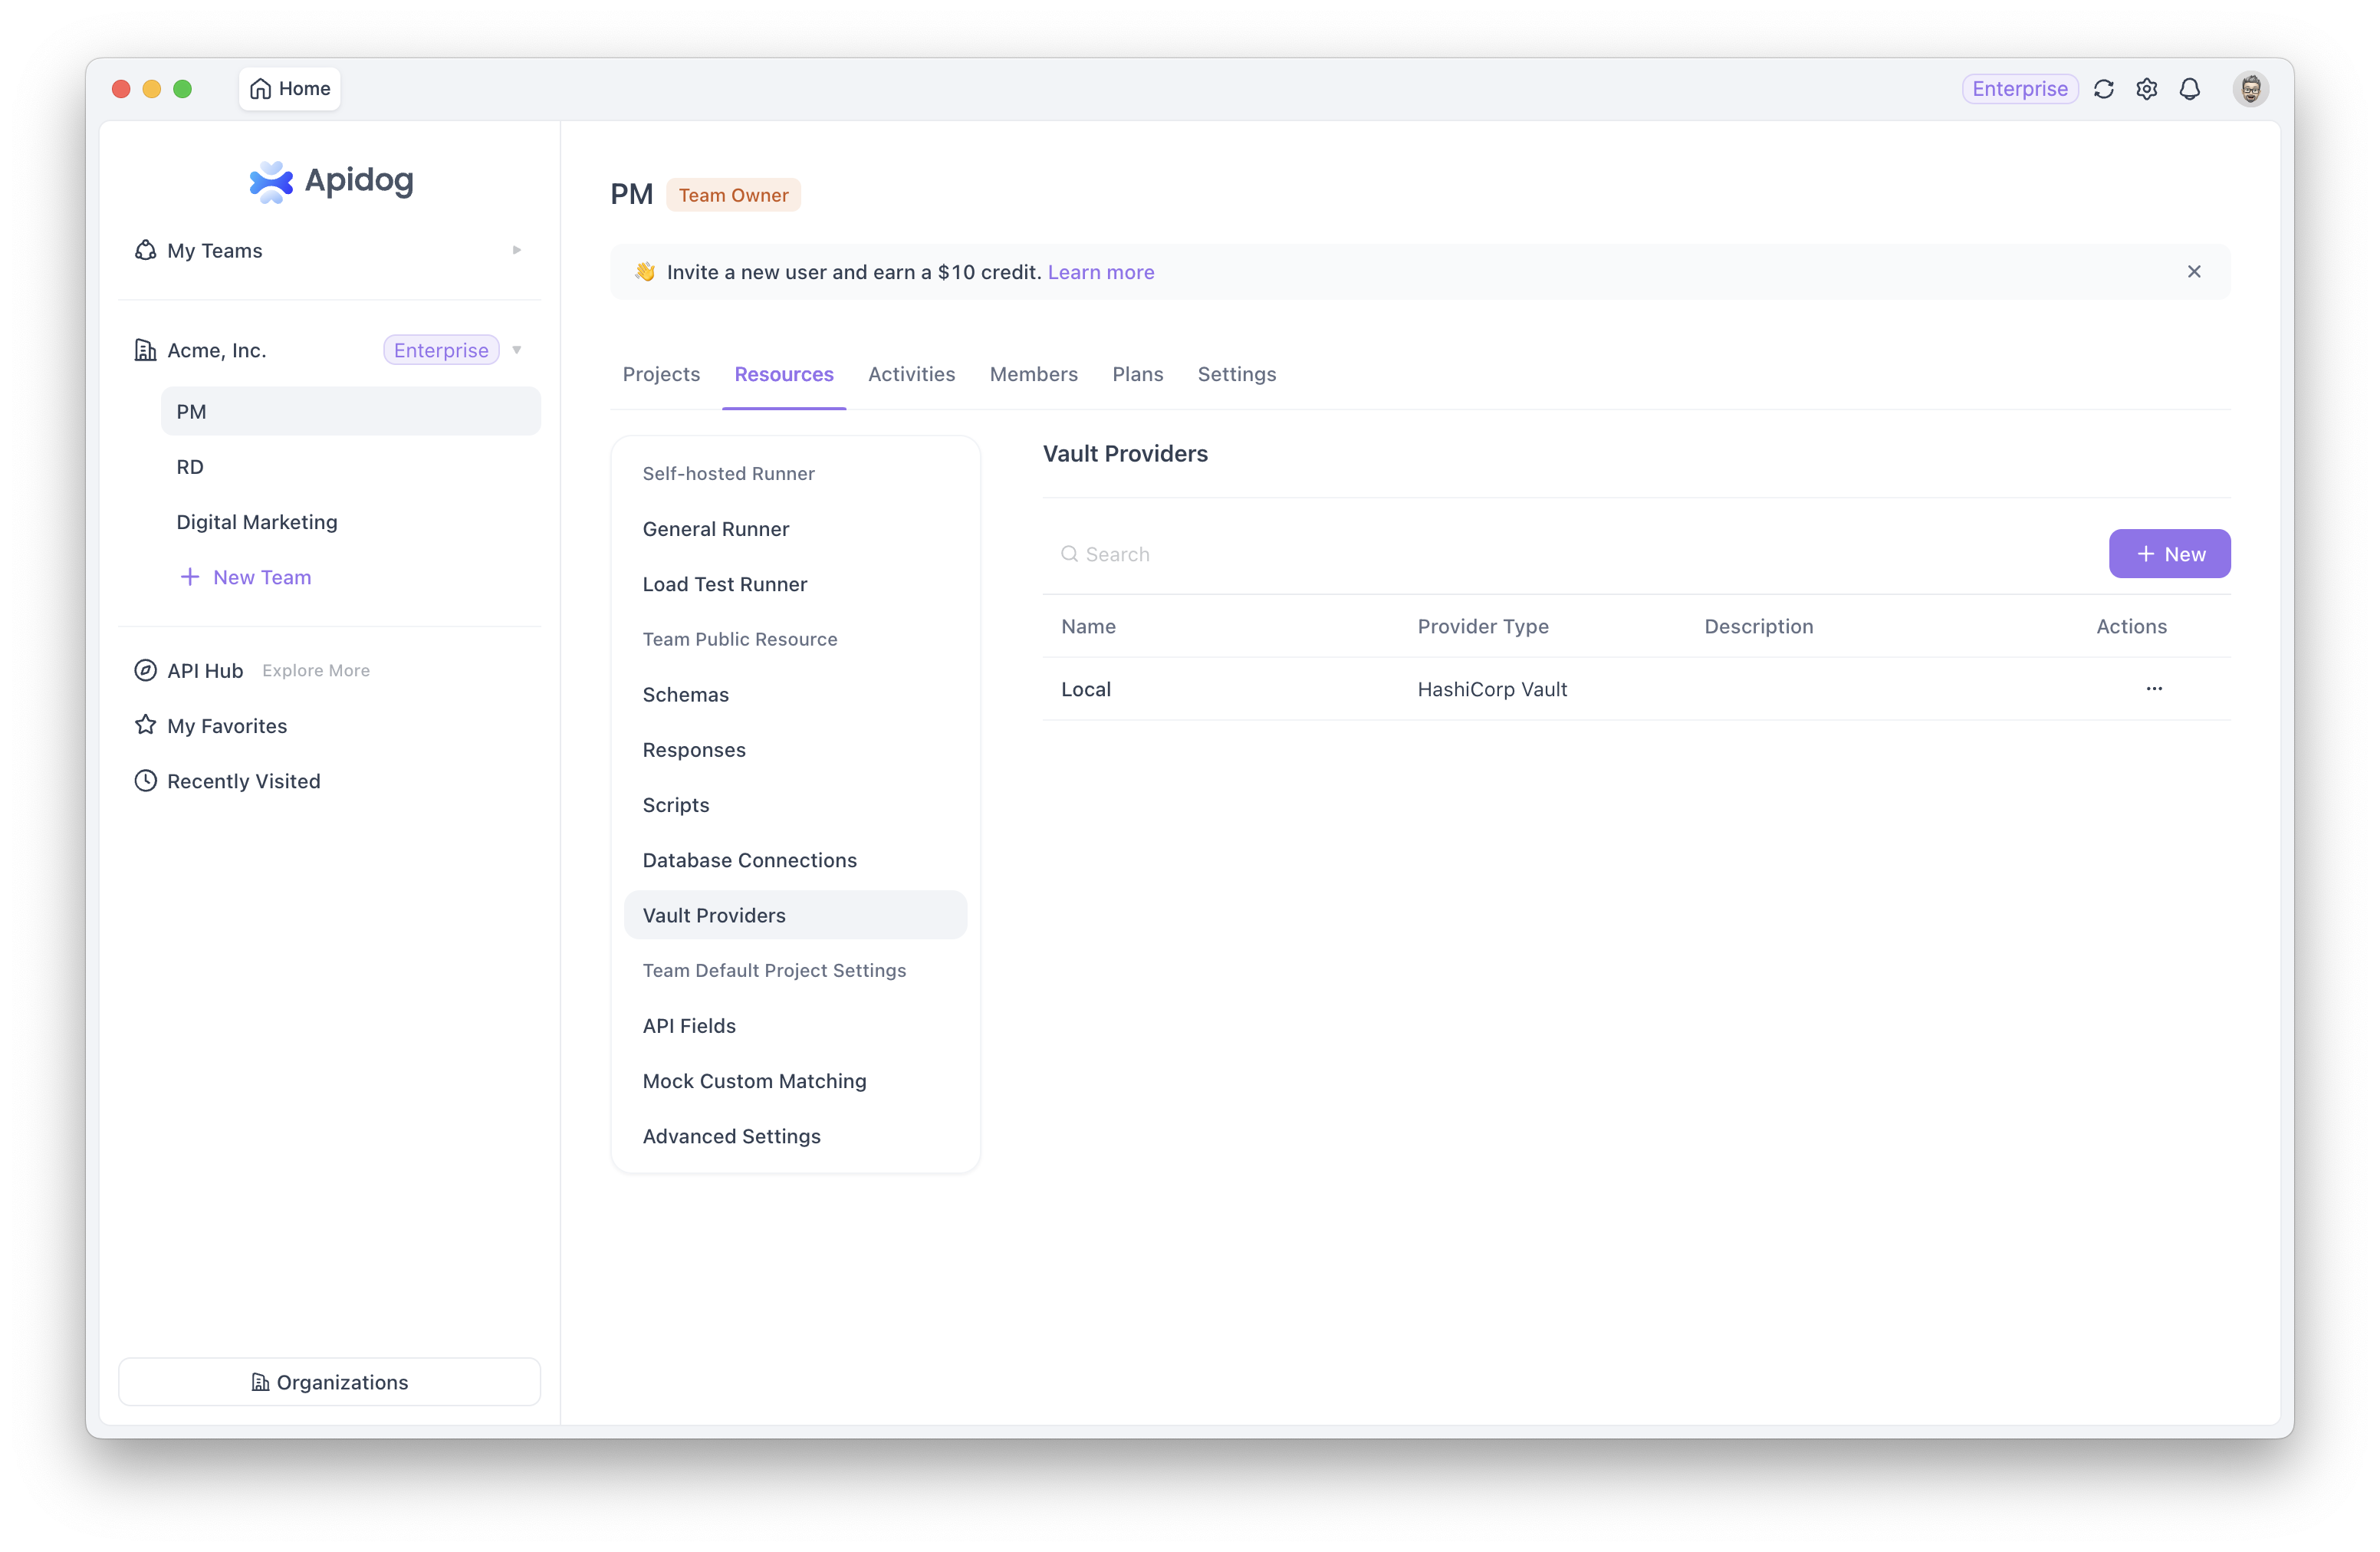
先从盘点开始。扫描所有 key 可能藏身的地方:请求 header、环境文件、示例响应、脚本、文档。如果你在用 Apifox 的 Enterprise 计划,Secret Scanner 会扫请求、环境和团队变量、脚本、Markdown 文档以及响应示例里的 key、Token 和 webhook URL,并指出应当替换成的变量或 vault 引用。然后收紧剩余权限,参考我们给 Agent key 写的最小权限指南。
教训 2:打折转售商就是带定价页的凭据收集器
报告关于“该从哪里买访问”的建议只有一句话:“AI 访问只应通过授权渠道购买。所谓折扣如果要求把流量和凭据路由到未知中间人,就会给用户数据和系统带来巨大风险。”
你经过中间人发出的每一条 prompt,中间人都能读。你交给它的每一把 key,都成了它的。GTG-50021 的受害者以为自己在省钱。他们其实是把 prompt 捐给了陌生人,把凭据捐给了转卖市场。
这个市场也有合法形态。像 OpenRouter 这样的路由器会公开谁在跑模型、记什么日志、如何计费;我们的 OpenRouter 替代方案盘点覆盖了背后有真实公司的那些。如果你说不出持有流量的法律实体名字,就不要发。
教训 3:核验到底是哪个模型在回答你
两家中国平台上的用户在不知情的情况下跟 Claude 对话;GTG-50021 的客户以为自己用的是 Claude,其实不是。两边都没有核验手段。你有。
把模型身份当成普通 API 契约来测:
- 对响应里的
model字段做断言。 把同一请求分别保存到厂商官方接口和任意中间人。在 Apifox 里给$.model加断言,并在同一个测试场景里跑两边。代理可以伪造这个字段,所以它是下限,不是证明。 - 对比 token 记账。 把同一条 prompt 发给两边,比较
usage.input_tokens。不同模型家族的 tokenizer 不同,对不上就说明在计数的不是同一个模型。 - 检查厂商特有结构。 Claude 会返回带签名的 thinking block 和
request-idheader。不是 Claude 的后端,给不出能在后续 round 通过校验的签名。 - 给延迟和拒答风格做基线。 按计划跑场景,漂移就告警。
这就是你已经在对状态码做的契约测试,只是往上移了一层。
教训 4:prompt 是一条会离开你大楼的日志
报告称,当 DeepSeek 把用户请求转发给 Claude 时,被转发的流量里暴露了“俄罗斯政府数据库和中国警方案件管理系统的实时凭据”。有人把生产密钥贴进聊天窗口,它们至少穿过了两家公司的基础设施。
你的开发者也这么干。带连接串的堆栈。Bearer Token 还在的 curl。为了“让它理解”,把配置文件丢进 Agent 的上下文。
修复是机械的。把密钥放进环境变量或 vault 支持的变量,让它们永远不要出现在 prompt 文本或已保存的请求里。Apifox 的环境和密钥变量会在静态存储和共享导出里脱敏,HashiCorp Vault 集成则在请求时拉取密钥,而不是把它们存下来。不管你用什么工具,标准都一样:一条 prompt 应当安全到可以公开发布。
教训 5:推理输出既是资产,也是攻击面
Moonshot 的活动使用了 Anthropic 所称的跨会话重放攻击,针对 Claude 的 thinking 签名抽取推理轨迹。阿里巴巴则用固定抽取 prompt 做规模化提取。按报告,Anthropic 的对策包括抽取分类器、用摘要代替原始推理、抗篡改的 preserved thinking,以及身份核验加封禁。
如果你基于前沿 API 做集成,就要预期这个面还会变。原始 chain-of-thought 会更短、更摘要化。签名校验会更严,这也是一些团队碰到 “block is bound to a different conversation” 错误的原因,我们在 preserved thinking 指南里写过。集成设计应依赖最终答案和结构化输出,而不是推理块的精确形态。
教训 6:Agent 团队需要人工审核门禁
火箭小组是报告里最黑暗的案例,但去掉目标之后,它描述的是成千上万合法团队现在正在跑的工作流:多个 Claude Code 会话充当工程团队,代码没人审就发出去,直到测试失败,再让 Agent 调试自己的产出。
对武器项目来说,缺审核者就是目的。对你的团队来说,这就是风险。一旦多个 Agent 写代码、持有凭据,问题就变成运营问题:哪个 Agent 在做什么、在哪个仓库、什么完成了、什么失败了、什么在发到生产前还等着人看一眼。
这是管理问题,不是模型问题,也正是 Sharkly 要解决的。它站在你已经在用的 Agent 之上——Claude Code、Codex、Gemini CLI 等——像给同事派活一样分配任务,在你自己的机器上用隔离的 git worktree 跑每一项任务,并从需求到发布都把进度、阻塞和人工审核摊开。不会因为某个 Agent 说做完了就合并。如果你的 Agent 已经是一支团队,就给他们配一个经理。
教训 7:给正常用量做基线
Anthropic 抓到 3,500 个欺诈账号,靠的不是读 prompt。它靠的是“行为签名”、基于元数据的代理网络归因,以及账号聚类。
你可以把同一思路用到自己的 key 上。每把 key 都应有预期调用方、用量和时间段。一把平时跑夜间 CI 的 key,突然在凌晨 3 点从新区域打出 40,000 次调用,要么被盗,要么正在被蒸馏。给每把 key 设限流,对偏离告警,在怀疑时就轮换,而不是等证据齐全。API 工具上的审计日志能把闭环补上:谁在什么时候导出了什么。
七条教训底下的同一模式
报告里每个案例底下都是普通机制:泄露的 key、不可信的中间人、明文密钥、未经审核的产出、未被监控的用量。AI 层没有发明这些缺口。它只是抬高了放着不管的代价,因为攻击者已经把搜索自动化了,买家也愿意为偷来的访问付费。
四条控制能覆盖大半。key 不要进源码和 prompt。只从你叫得出名字的厂商买。测契约,包括到底是哪个模型在答。在 Agent 产出和生产之间放一个人。Vercel 泄露之后我们说过同样的话,这份报告把它证明到了没人能挥手否认的规模。
FAQ
什么是模型蒸馏,为什么 Anthropic 说它非法? 蒸馏是用更大模型的输出来训练更小或更便宜的模型。用在你自己的模型上,这是常规做法。Anthropic 的指控是:竞品实验室用数千个欺诈账号,违反条款抽取 Claude 的推理;其中两起还把自己客户的流量未经披露地路由到 Claude。
Anthropic 被黑了吗? 按报告,没有。它写明,在所有网络攻击案例中,API key 都是从客户环境偷来的,并且“Anthropic 自己的系统没有被攻破。”
怎么判断第三方 AI API 是不是真的把请求发给了它声称的模型? 去测。对比 model 字段、同一 prompt 的 token 用量、厂商特有 header 和带签名的 block,以及相对官方接口的延迟。定时测试场景能让这件事长期诚实。
这份报告之后,Kimi、DeepSeek 或 Qwen API 还安全吗? 报告对实验室的训练做法提出了主张,其中两家还涉及未披露的请求转发。它并不改变你对待任何第三方 API 的方式:密钥不要进 prompt,搞清楚谁持有你的流量,核验契约。这个标准适用于每一家厂商,包括美国厂商。
Apifox 能阻止我的 key 被偷吗? 没有工具能承诺这一点。Apifox 能减少 key 可能泄露的位置:脱敏的环境和 vault 支持变量、Enterprise 计划上的 Secret Scanner,以及审计日志。其余是流程。
我已经在用 Claude Code,Sharkly 放在哪? 放在旁边。Claude Code 负责执行。Sharkly 管它周围的工作:分派、隔离 worktree、进度,以及任何东西发出去之前的人工审核。它不绑死某一家,所以当最好的 Agent 换人时,工作流还能活下来。
开发必备:API 全流程管理神器 Apifox
介绍完上文的内容,我想额外介绍一个对开发者同样重要的效率工具 —— Apifox。作为一个集 API 文档、调试、设计、测试、Mock、自动化测试于一体的工具,Apifox 是目前提升研发效率的首选。
如果你正在开发项目,不妨试试其极其友好的界面设计,它完全兼容 Postman 和 Swagger 数据格式,导入数据非常方便,,即使是新手也能很快上手,点击这里即可注册使用。
值得一提的是,除了个人和常规团队使用,针对有高安全合规要求、或需要在内网环境协作的企业,Apifox 还提供了深度定制的私有化部署方案。
获取专属报价与部署方案
 详细的私有化部署系统架构与安全白皮书
 针对您公司规模的专属报价单
 免费的 1v1 专属产品演示 (Demo) 机会